Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
PiSavar — 📡 🍍Détecte les activités du module PineAP et lance une attaque de déauthentification (pour les points d'accès factices - Détection des activités WiFi Pineapple) | Kitploit
Outils/GitHubGitHub/wipi-hunter/pisavar
Audit Wi-FiSécurité RéseauSécurité Sans FilDétection d'Intrusion
GitHubwipi-hunter/pisavar

PiSavar

📡 🍍Détecte les activités du module PineAP et lance une attaque de déauthentification (pour les points d'accès factices - Détection des activités WiFi Pineapple)

Voir le dépôt
2415342il y a 8 ansVérifié par Kitploit
Partager

PiSavar - Détecte le module PineAP et lance une attaque de désauthentification (pour les points d'accès factices - Détection des activités WiFi Pineapple)

À propos du projet

Le but de ce projet est de détecter les points d'accès factices ouverts par le dispositif WiFi Pineapple utilisant le module PineAP et d'empêcher les clients d'être affectés en lançant une attaque de désauthentification contre le dispositif attaquant.
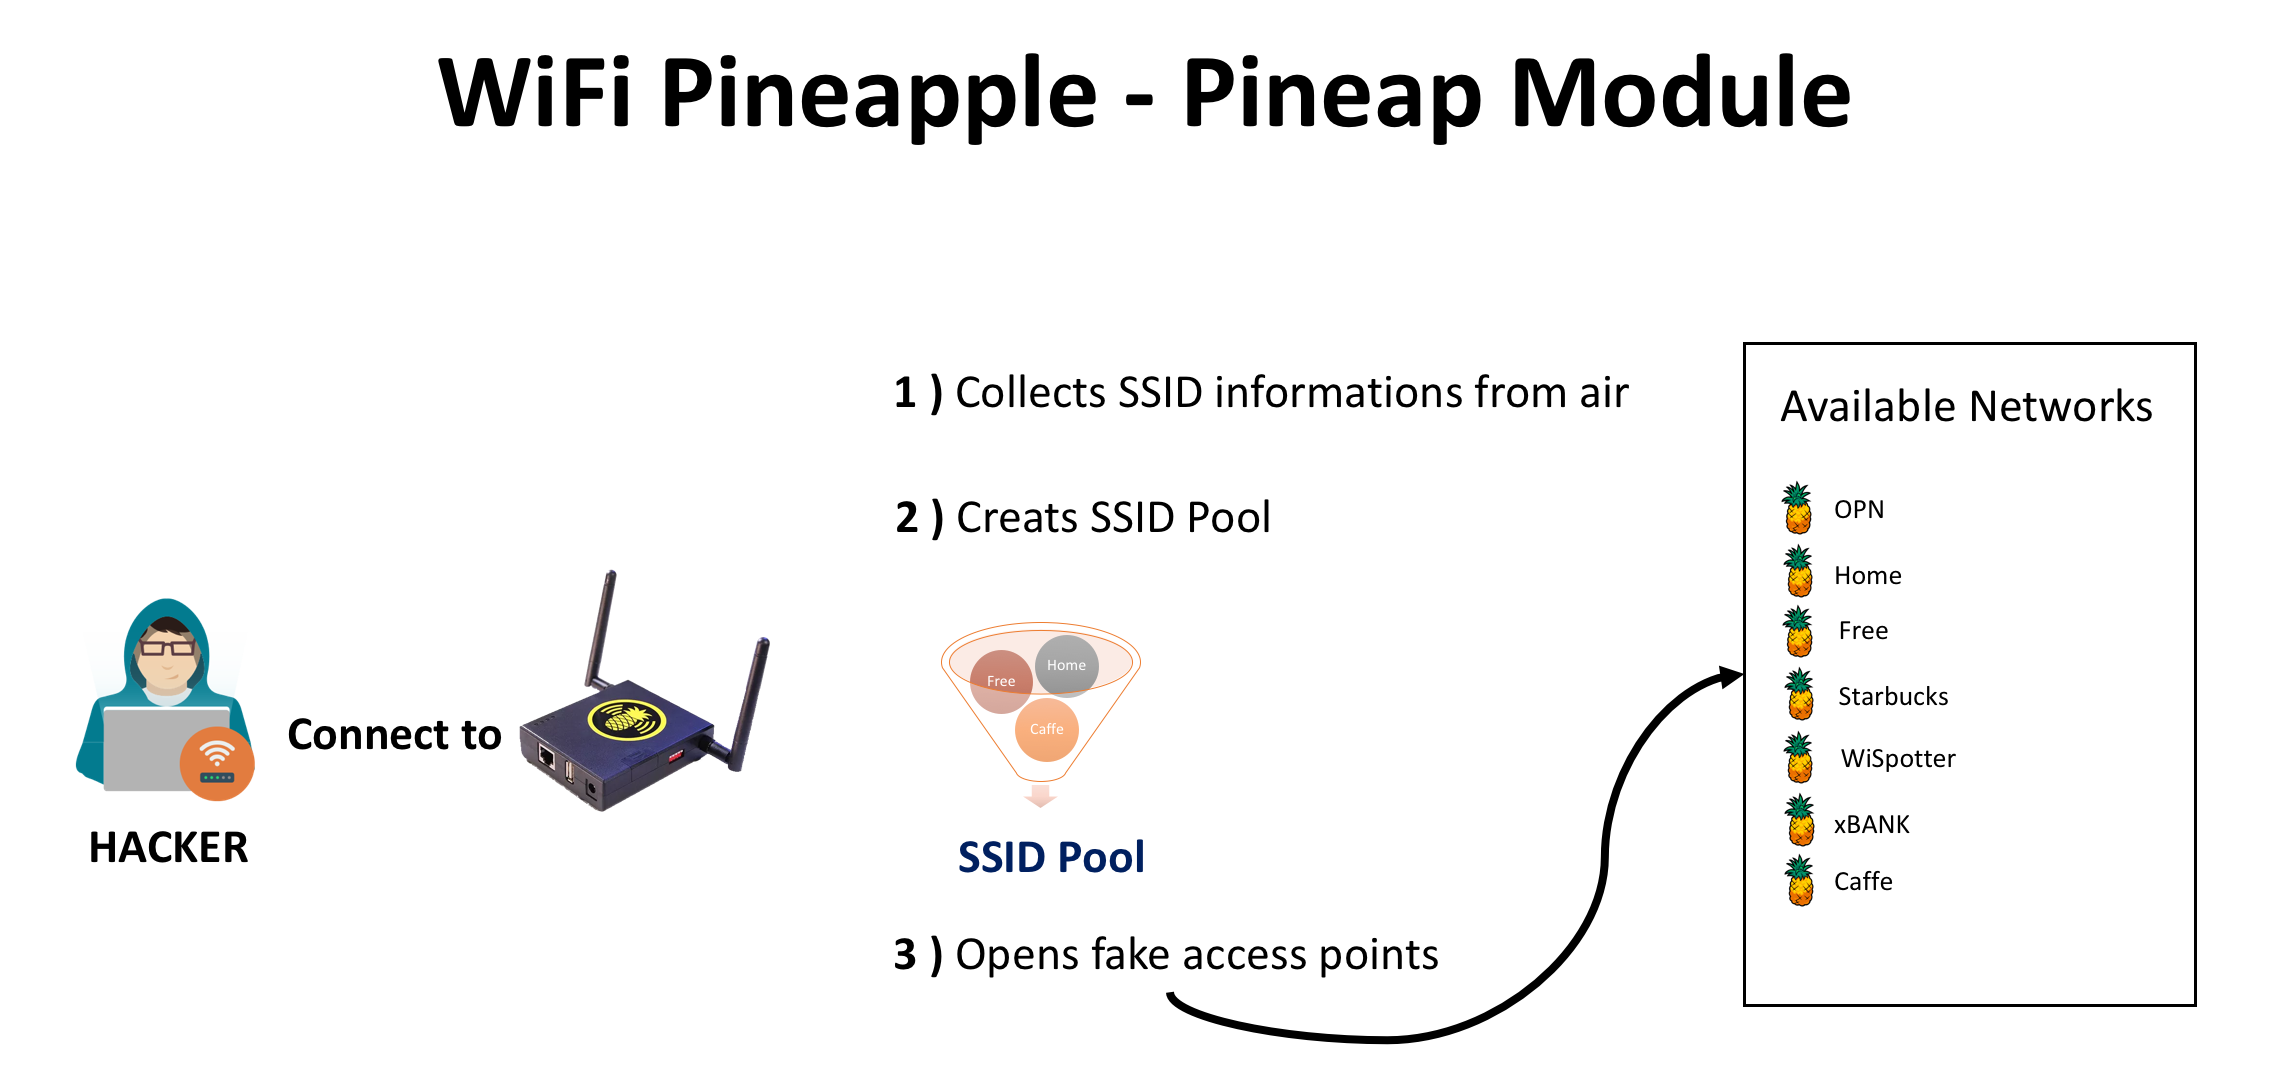

Comment fonctionne le module PineAP

  • Collecte les informations SSID
  • Crée un pool de SSID avec les informations collectées
  • Crée des points d'accès factices en utilisant les informations du pool de SSID

Où est le problème ?

  • #f03c15 Une adresse MAC, plus d'une information SSID .... ..- -. - . .-.
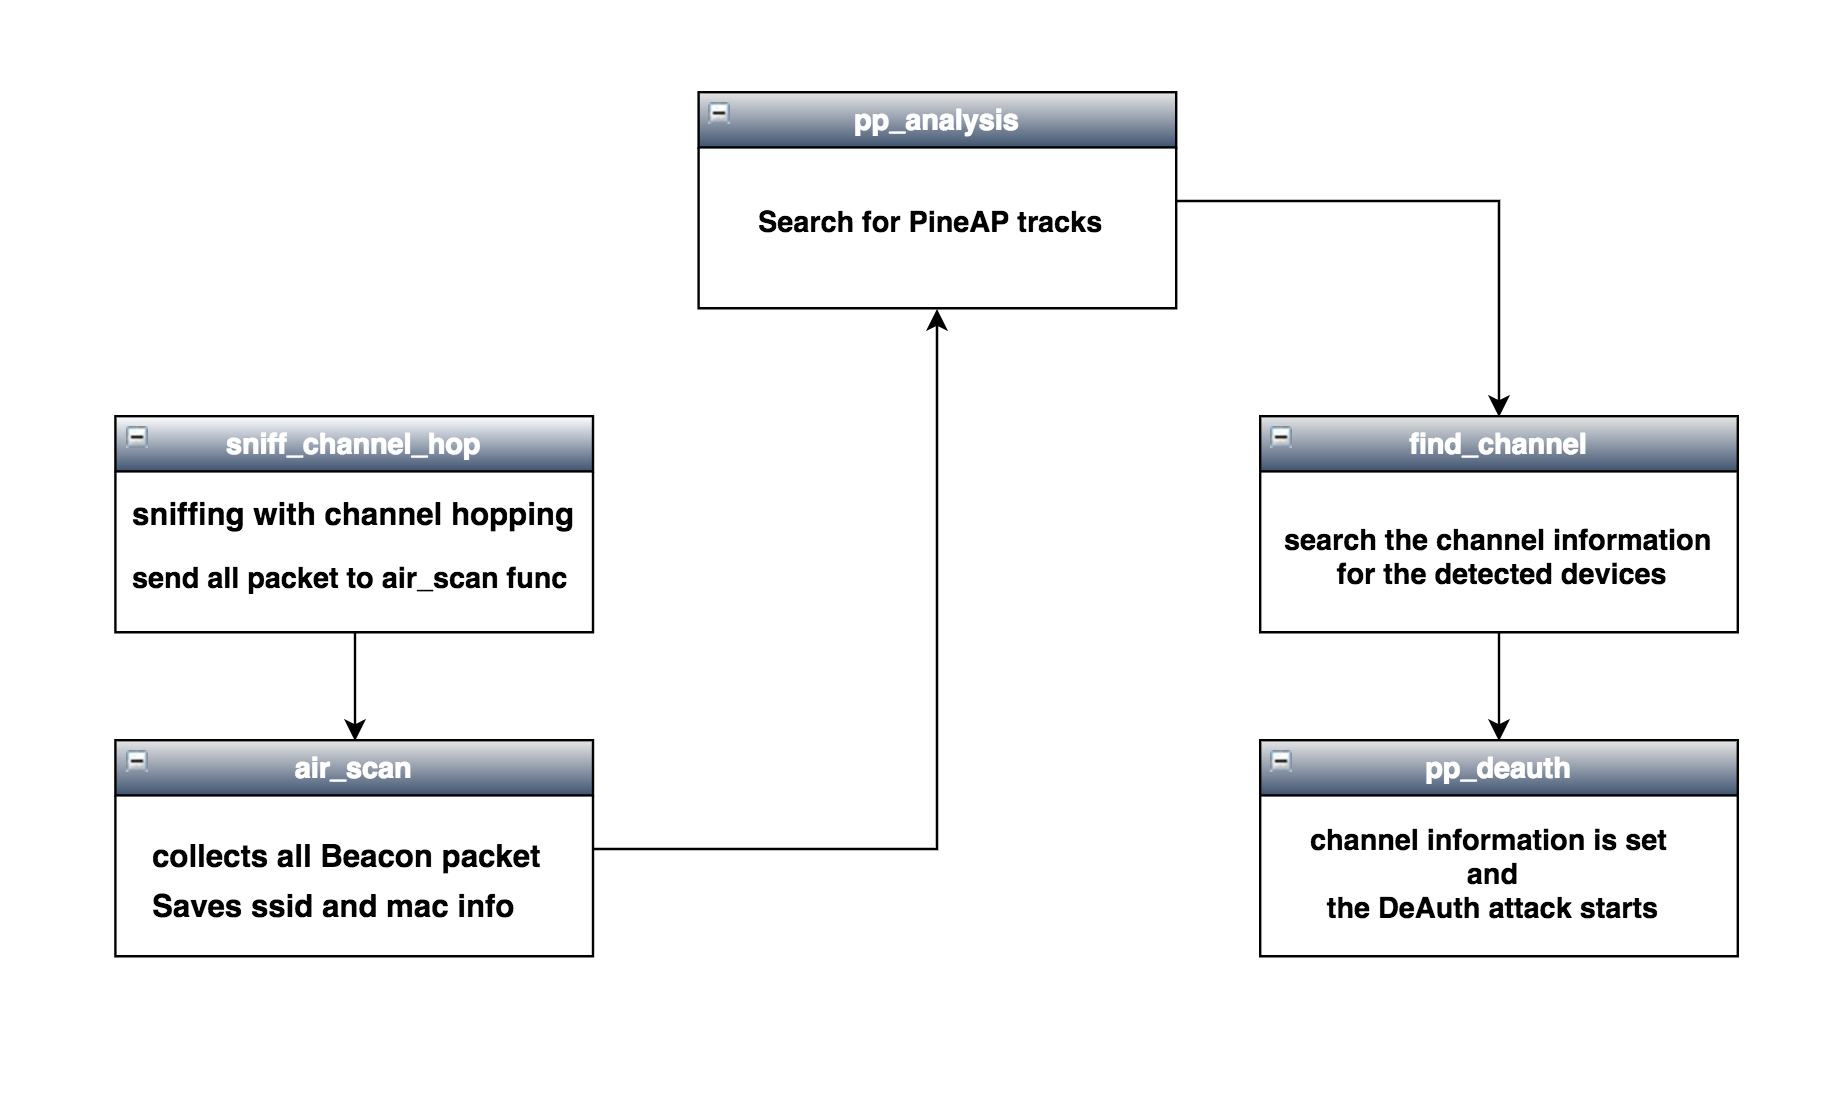
Fonctionnalités de PiSavar

  • Détecte les activités PineAP.
  • Détecte les réseaux ouverts par PineAP.
  • Lance une attaque de désauthentification pour PineAP.

Fonctionnalités à ajouter

  • Liste des clients connectés aux points d'accès factices
  • Enregistrer les activités - Journalisation

Diagramme

--------------------------------------------------------------------------------

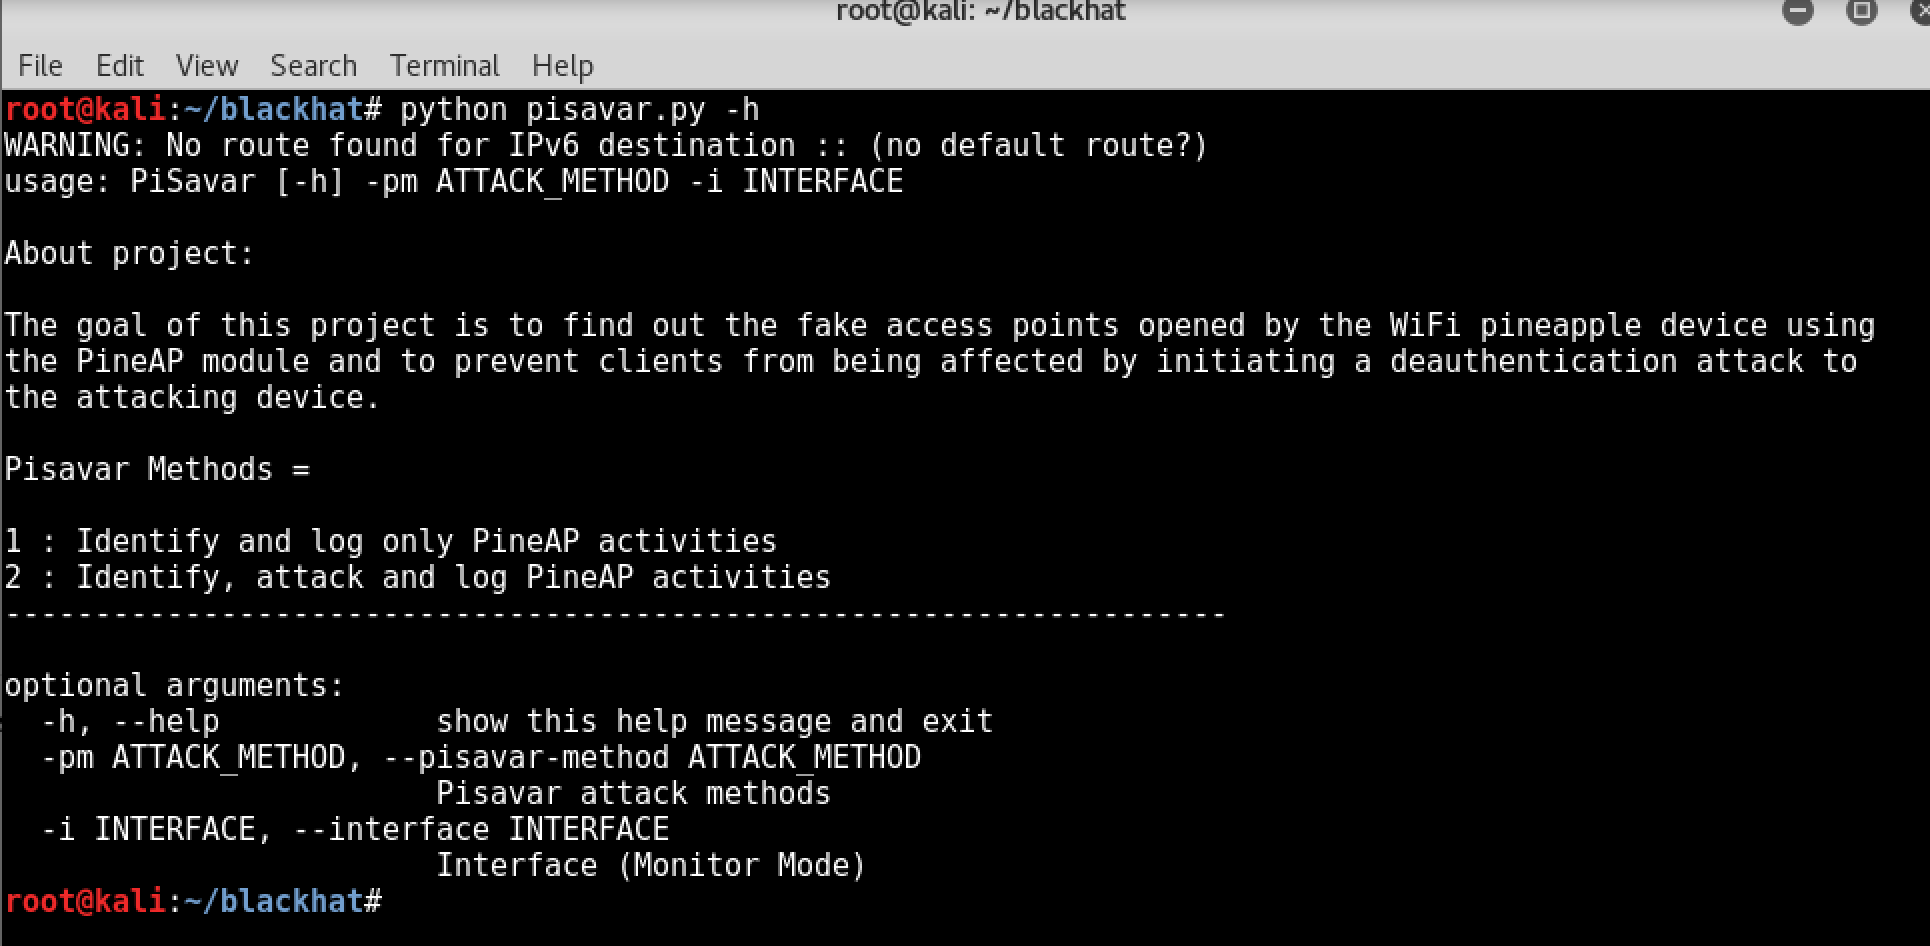
Utilisation

Prérequis

  • Matériel : TP LINK TL-WN722N
  • Modules : scapy, time, termcolor, argparse, commands, netifaces, logging

Kali Linux :

Téléchargez pisavar :

git clone https://github.com/WiPi-Hunter/PiSavar.git

Installez la/les bibliothèque(s) Python :

pip install termcolor

C'est terminé !

Exécutez le programme avec la commande suivante :

Mode moniteur :

airmon-ng start interface(wlan0,wlan1) (Mode moniteur)

ou

ifconfig wlan0 down
iwconfig wlan0 mode Monitor
ifconfig wlan0 up

Exécutez :

cd PiSavar
python pisavar.py -h
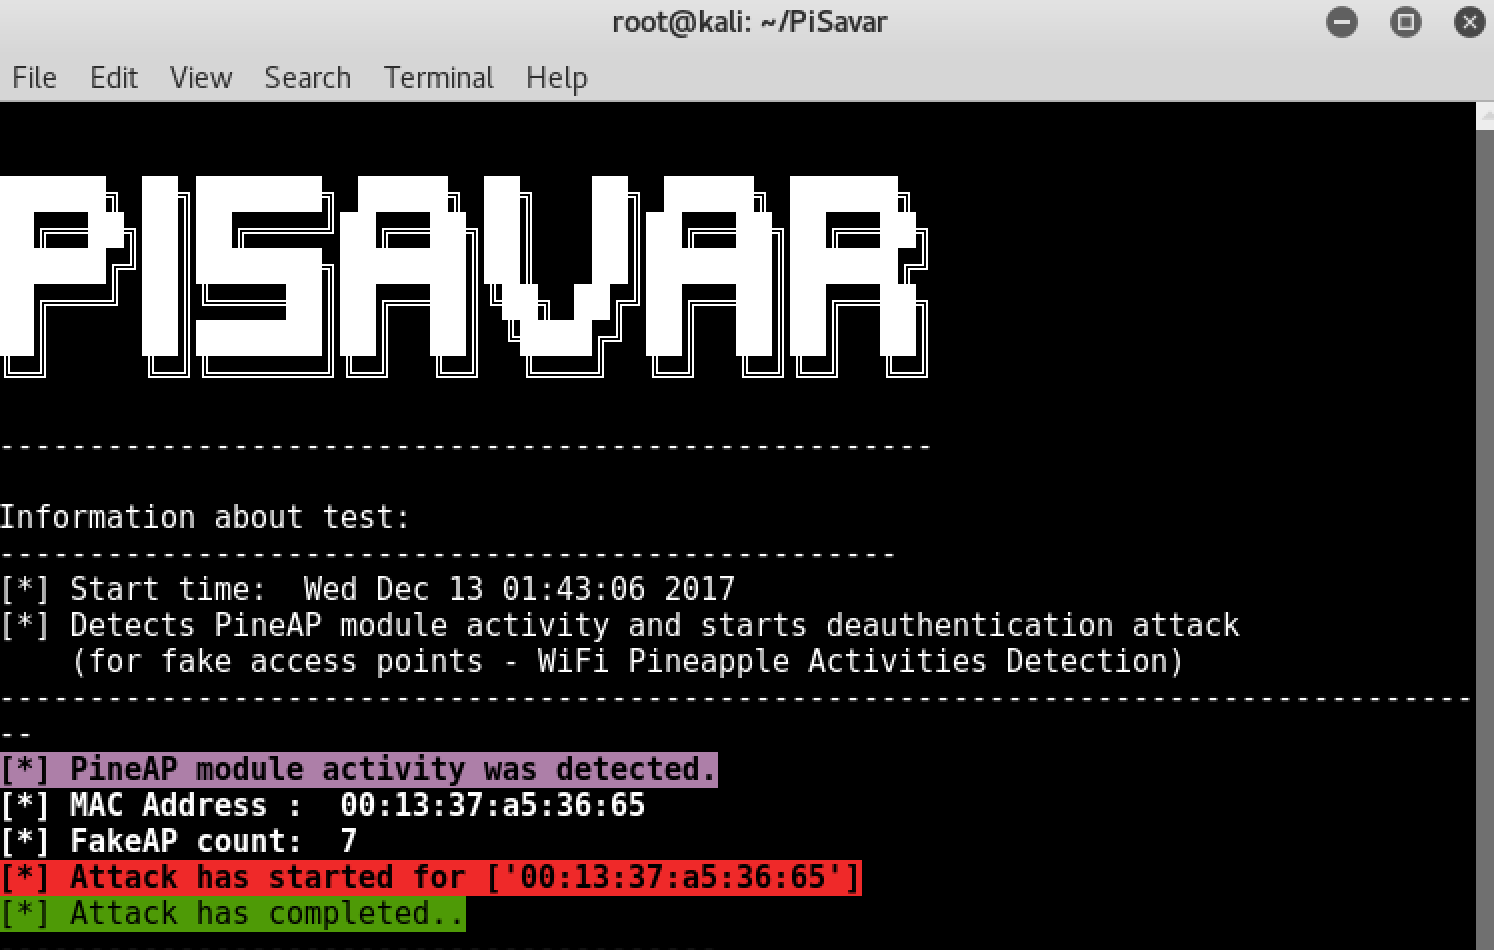
Captures d'écran

Vidéo de démonstration

  • nouveau : https://www.youtube.com/watch?v=zJZkPz9ZPMk
  • ancien : https://youtu.be/P7mfh37NZc0

Auteurs

Ce projet est codé par Besim ALTINOK

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    260

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →