

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
procinfo — Obtenez les informations sur les processus directement depuis bash, dépendances minimales. | Kitploit
Outils/GitHubGitHub/wenekar/procinfo
Utilitaires GénérauxSécurité des ConteneursCartographie RéseauScripting et AutomatisationCollecte d'InformationsUtilitaires et Frameworks
GitHubwenekar/procinfo

procinfo

Obtenez les informations sur les processus directement depuis bash, dépendances minimales.

Voir le dépôt
29236il y a 5 moisVérifié par Kitploit
Partager

procinfo

Un inspecteur de processus portable pour Linux et macOS. Obtenez instantanément les détails de n'importe quel processus en cours d'exécution !
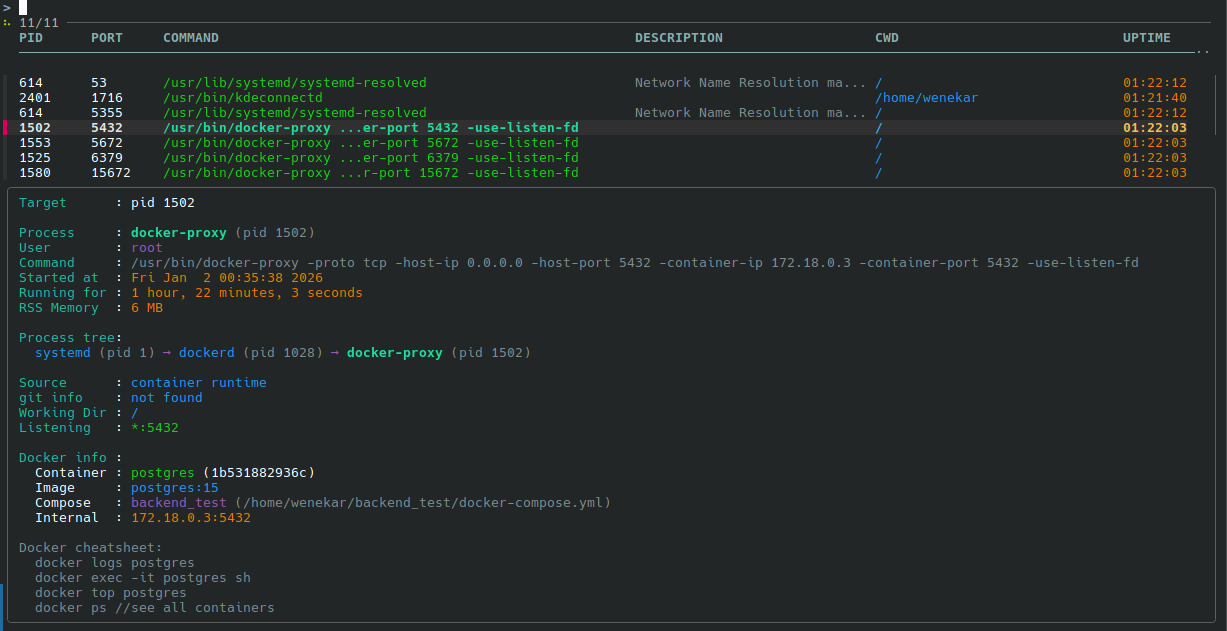
Screenshot_20260102_015743

Voir aussi procinfo_minimal.sh - implémentation pure sh de procinfo.

Installation

curl -fsSL https://raw.githubusercontent.com/wenekar/procinfo/main/procinfo.sh -o procinfo
chmod +x procinfo
sudo mv procinfo /usr/local/bin/

Ou copiez simplement le script. C'est un script bash sans dépendances au-delà des outils Unix standard (ps, lsof, pgrep). Ou mieux encore, copiez-en des parties, combinez-les, créez un script qui répond à vos besoins spécifiques !

Fonctionnalités

  • Multi-plateforme - Fonctionne sur Linux et macOS (pas Windows ?)
  • Zéro dépendance - Sauf bash et les outils Unix standard, et peut-être un système d'exploitation.
  • Arbre des processus - Voir tous les parents d'un processus donné. (choquant !)
  • Inspection des variables d'environnement - Voir les variables ENV d'un processus donné (-V ou --env)
  • Intégration Systemd - Si un processus appartient à un .service, affiche le chemin vers ce fichier .service.
  • Intégration SSH - Voir instantanément l'utilisateur@IP de la session ssh qui a démarré le processus.
  • Intégration git - Le processus appartient-il à un dépôt git ? Voir la branche et l'URL distante directement dans la sortie.
  • Conscient de Docker - Détecte les conteneurs, les compositions, l'ID du conteneur, le nom de l'image, les liaisons de ports... Peut ajouter plus d'informations plus tard.
  • Informations réseau - Affiche tous les ports d'écoute d'un processus.
  • Liste des ports - Sortie ss -tunlp jolie pour tout le monde !
  • Détection de verrous - Affiche les fichiers de verrouillage et les fichiers ouverts du processus.
  • Formats multiples - Lisible par l'humain, ligne courte unique, ou JSON
  • Insensible à la casse - procinfo nginx correspond à Nginx, NGINX, etc.
  • Mode TUI avec fzf - Il s'avère que fzf est plutôt génial ! Attention, ce n'est pas un remplacement de top, c'est destiné à voir les ports ouverts, pas tous les processus.

Prérequis

procinfo :

  • Un système de type UNIX
  • bash
  • ps
  • lsof
  • pgrep

Dépendances optionnelles :

  • docker
  • git
  • systemctl
  • whatis (inclus avec man)
  • jq (support de sortie json)
  • fzf (mode TUI)

procinfo_minimal :

  • sh

Utilisation

# Interactive TUI mode (requires fzf)
procinfo --tui

# By process name
procinfo nginx

# By port
procinfo --port 3306

# By PID
procinfo --pid 1234

# One-line output
procinfo --short nginx

# JSON output (requires jq)
procinfo --json nginx

Exemple de sortie

Cible      : godot

Processus     : godot.linuxbsd. (pid 234167)
Utilisateur        : wenekar
Commande     : ./bin/godot.linuxbsd.editor.x86_64 --verbose
Démarré à  : Wed Dec 31 19:12:10 2025
En cours depuis : 1 minute, 6 secondes
Mémoire RSS  : 330 MB

Arbre des processus :
  systemd (pid 1) → systemd (pid 1141) → konsole (pid 1725) → fish (pid 233851) → godot.linuxbsd. (pid 234167)

Source      : shell fish interactif
informations git    : godot (fix-libdecor-ssd-fallback) - [email protected]:wenekar/godot.git
Répertoire de travail : /mnt/Sandisk480/GitHub/godot
Fichiers ouverts  : /memfd:kwin-xkb-keymap-shared
              /memfd:wayland-cursor

Conteneur Docker

Lors de l'inspection d'un port lié à un conteneur Docker :

Cible      : port 6379

Processus     : docker-proxy (pid 31782)
Utilisateur        : root
Commande     : /usr/bin/docker-proxy -proto tcp -host-ip 0.0.0.0 -host-port 6379 -container-ip 172.18.0.2 -container-port 6379 -use-listen-fd
Démarré à  : Wed Dec 31 01:45:01 2025
En cours depuis : 17 heures, 28 minutes, 39 secondes
Mémoire RSS  : 6 MB

Arbre des processus :
  systemd (pid 1) → dockerd (pid 25817) → docker-proxy (pid 31782)

Source      : runtime conteneur
informations git    : non trouvé
Répertoire de travail : /
Écoute   : *:6379

Infos Docker :
  Conteneur : redis (463ab2f88502)
  Image     : redis
  Compose   : backend_test (/home/wenekar/backend_test/docker-compose.yml)
  Interne  : 172.18.0.2:6379

Aide-mémoire Docker :
  docker logs redis
  docker exec -it redis sh
  docker top redis
  docker ps //voir tous les conteneurs

Options

OptionDescription
-p, --port <port>Trouver le processus écoutant sur le port
-P, --pid <pid>Inspecter un PID spécifique
-a, --all-portsLister tous les ports d'écoute
-t, --tuiMode TUI interactif (nécessite fzf)
-s, --shortSortie en une ligne (juste la chaîne de processus)
-j, --jsonSortie JSON (nécessite jq)
-d, --descriptionAttendre la description du processus (lent sur macOS)
--no-colorDésactiver la sortie colorée
-h, --helpAfficher l'aide
-v, --versionAfficher la version

Pourquoi ?

J'ai vu une pub sur TikTok pour un projet appelé witr, lien vers cette vidéo TikTok. Puis je me suis demandé, qui est l'utilisateur cible ? Pour qui est ce binaire ? N'est-ce pas simplement un wrapper bash de ps -p ?

C'est ainsi qu'est né procinfo, il s'avère que je suis cet utilisateur cible. Voir aussi l'issue 32.

Licence

MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






