 viralmaniar/peekaboo

L'outil PeekABoo peut être utilisé lors de tests de pénétration internes lorsqu'un utilisateur doit activer le Bureau à distance sur la machine cible. Il utilise PowerShell à distance pour effectuer cette tâche. Remarque : Le Bureau à distance est désactivé par défaut sur tous les systèmes d'exploitation Windows.
L'outil PeekABoo peut être utilisé lors d'un test d'intrusion interne lorsqu'un utilisateur doit activer le Bureau à distance sur la machine cible. Il utilise la communication PowerShell pour effectuer cette tâche.
L'outil ne fonctionne que si WinRM est activé. Depuis Windows Server 2012, WinRM est activé par défaut sur tous les systèmes d'exploitation Windows Server, mais pas sur les systèmes d'exploitation clients.
Note : Le Bureau à distance est désactivé par défaut sur tous les systèmes d'exploitation Windows. L'utilisateur doit disposer du mot de passe administrateur local ou des privilèges d'administrateur sur le serveur pour activer RDP sur la machine cible.
Toute suggestion ou idée pour cet outil est la bienvenue - envoyez-moi un tweet sur @ManiarViral
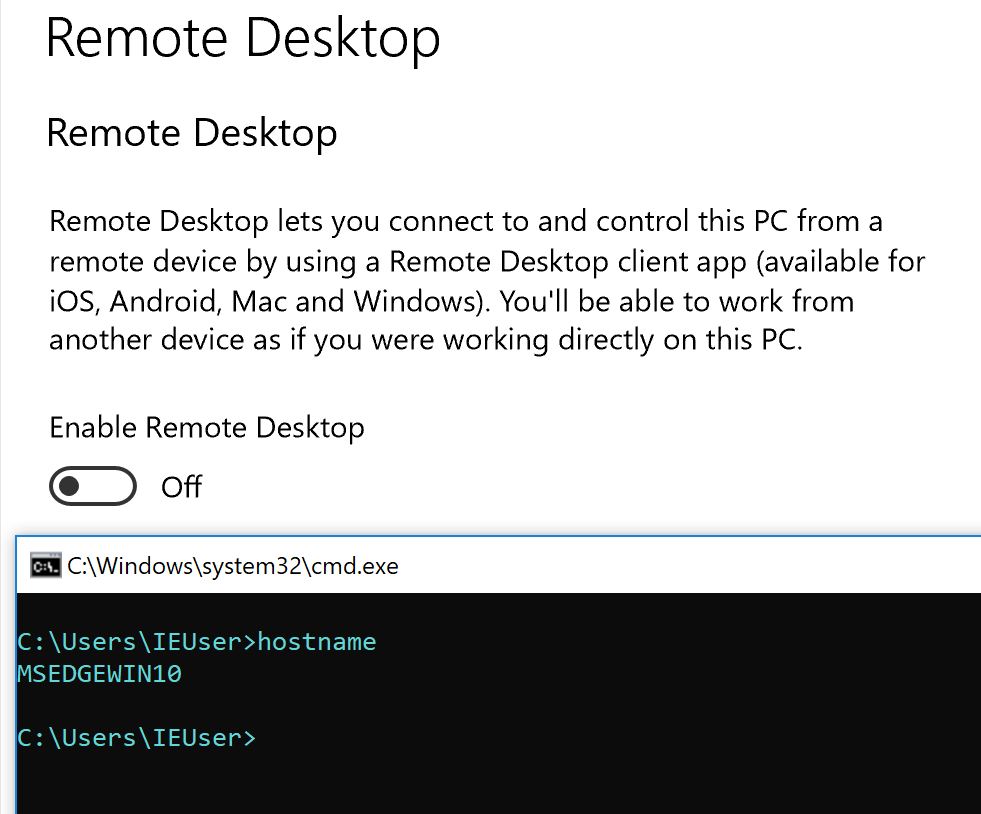
Machine cible sur un réseau interne avec RDP désactivé :
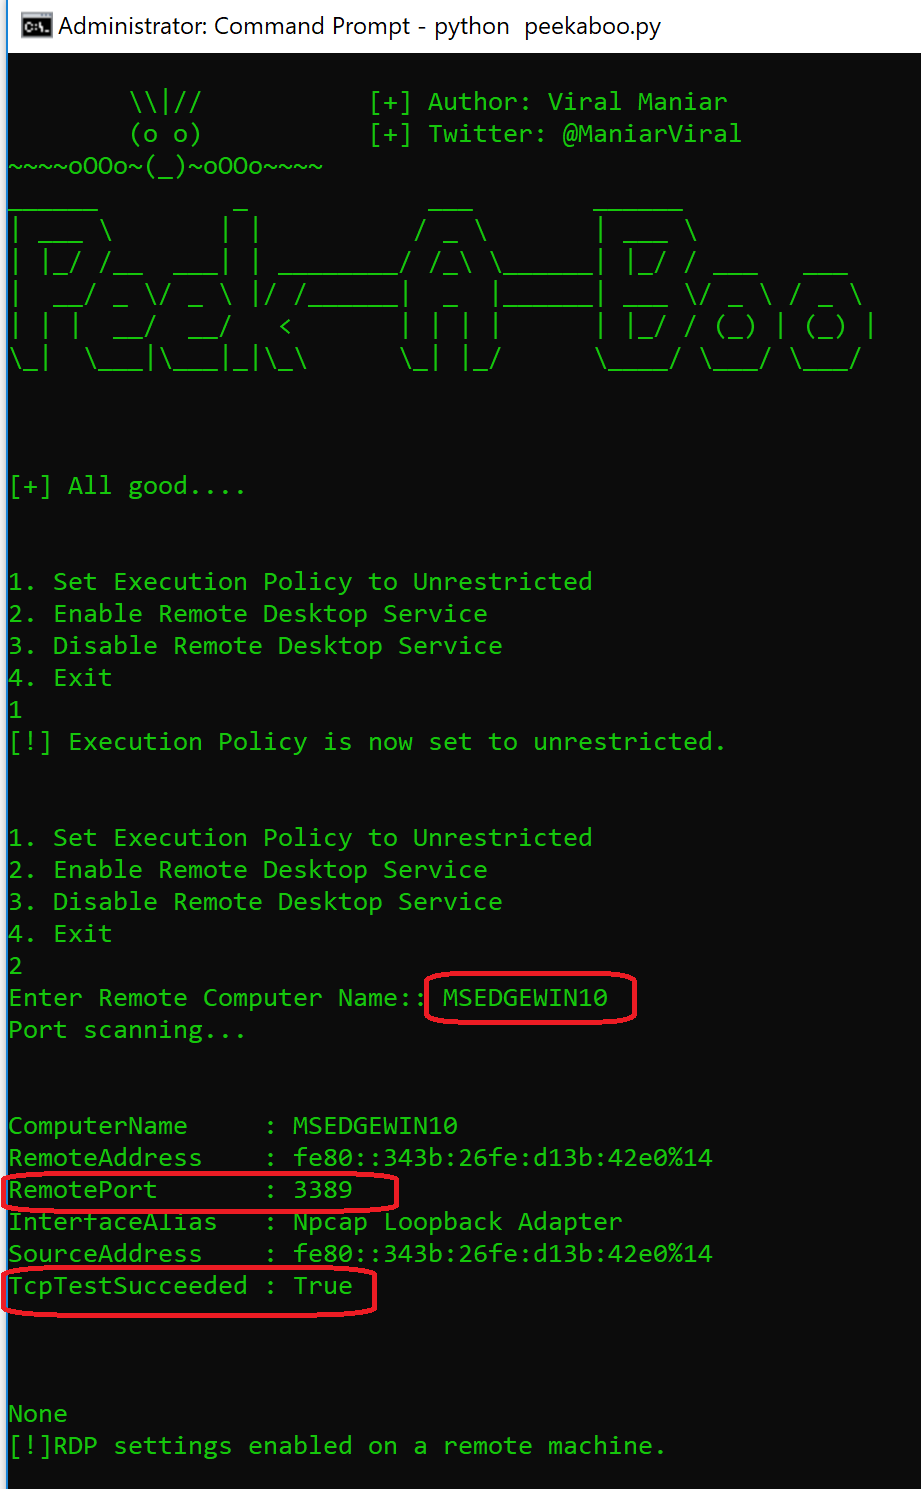
Activation du service Bureau à distance sur une machine cible en appuyant sur option 2 :
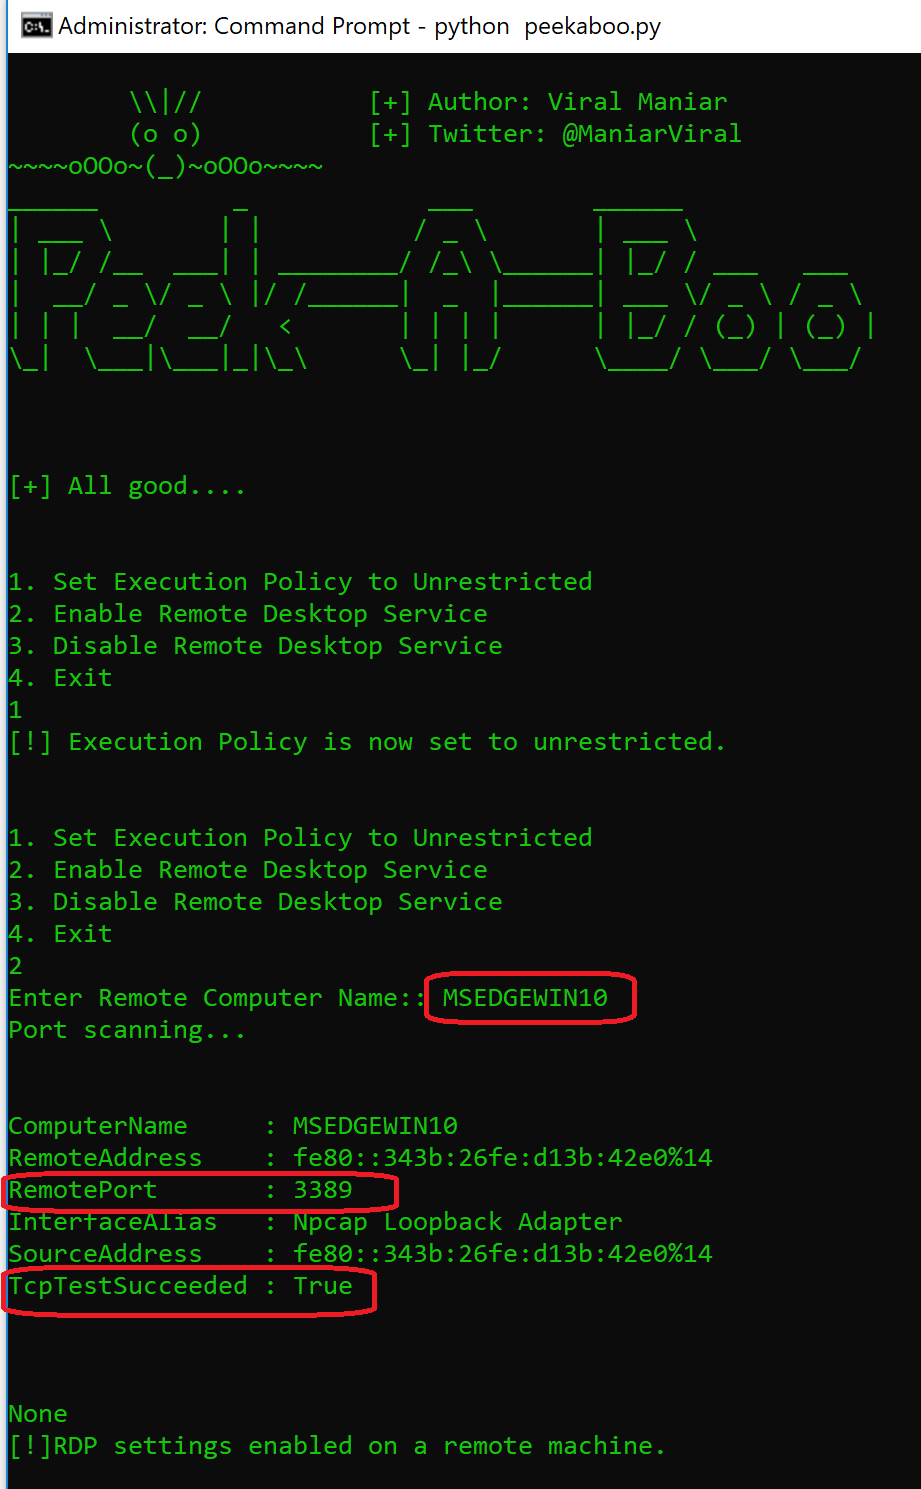
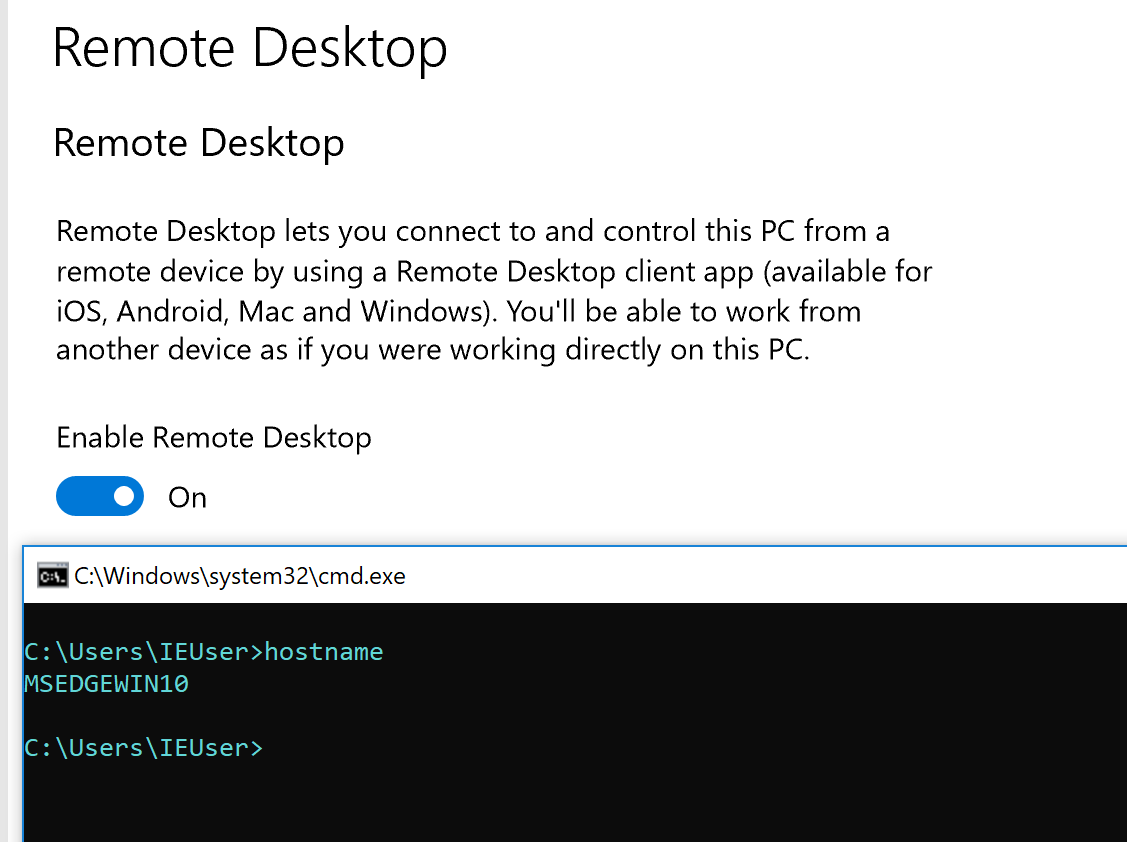
Service Bureau à distance activé avec succès sur une machine cible :
- git clone https://github.com/Viralmaniar/PeekABoo.git
- cd PeekABoo
- python peekaboo.py
Bureau à distance sur la machine cible et affiche l'état du port RDP (3389).Bureau à distance sur la machine cible.Téléchargez un exe depuis la section des versions de Github avec les fichiers PowerShell disponibles ici ou faites-le vous-même avec PyInstaller après avoir examiné le code source.
Compilez peekaboo.py en un exécutable avec Pyinstaller
PyInstaller est disponible sur PyPI. Vous pouvez l'installer via pip :
pip install pyinstaller
Twitter : https://twitter.com/maniarviral
LinkedIn : https://au.linkedin.com/in/viralmaniar

Ce travail est sous licence Creative Commons Attribution 4.0 International.
Vous voulez contribuer ? Veuillez le forker et envoyer une pull request.
Toute suggestion ou idée pour cet outil est la bienvenue - envoyez-moi un tweet sur @ManiarViral
