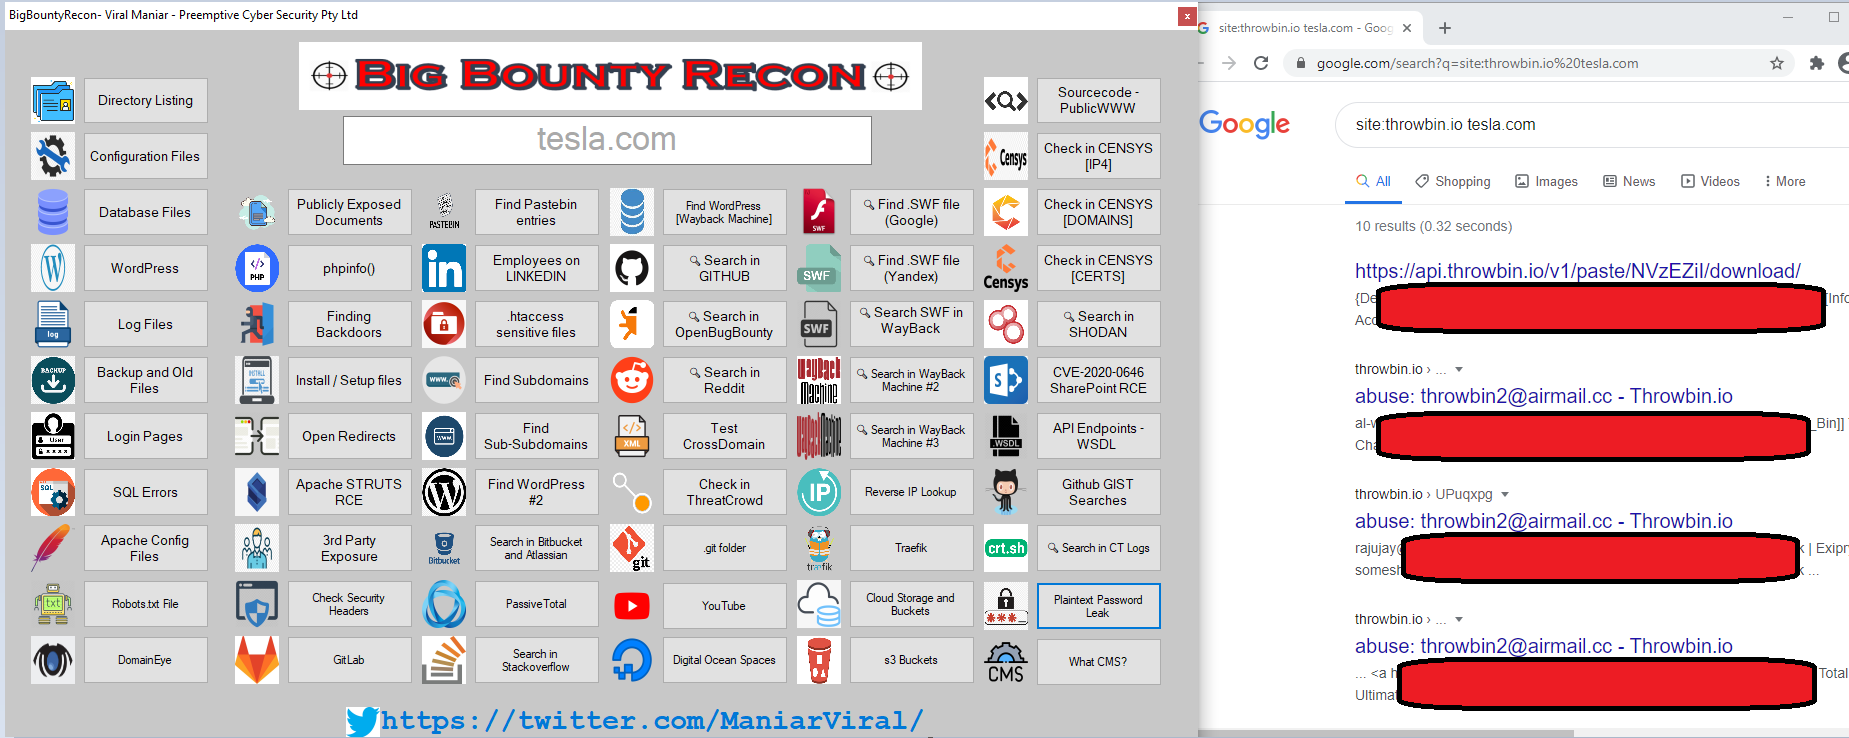

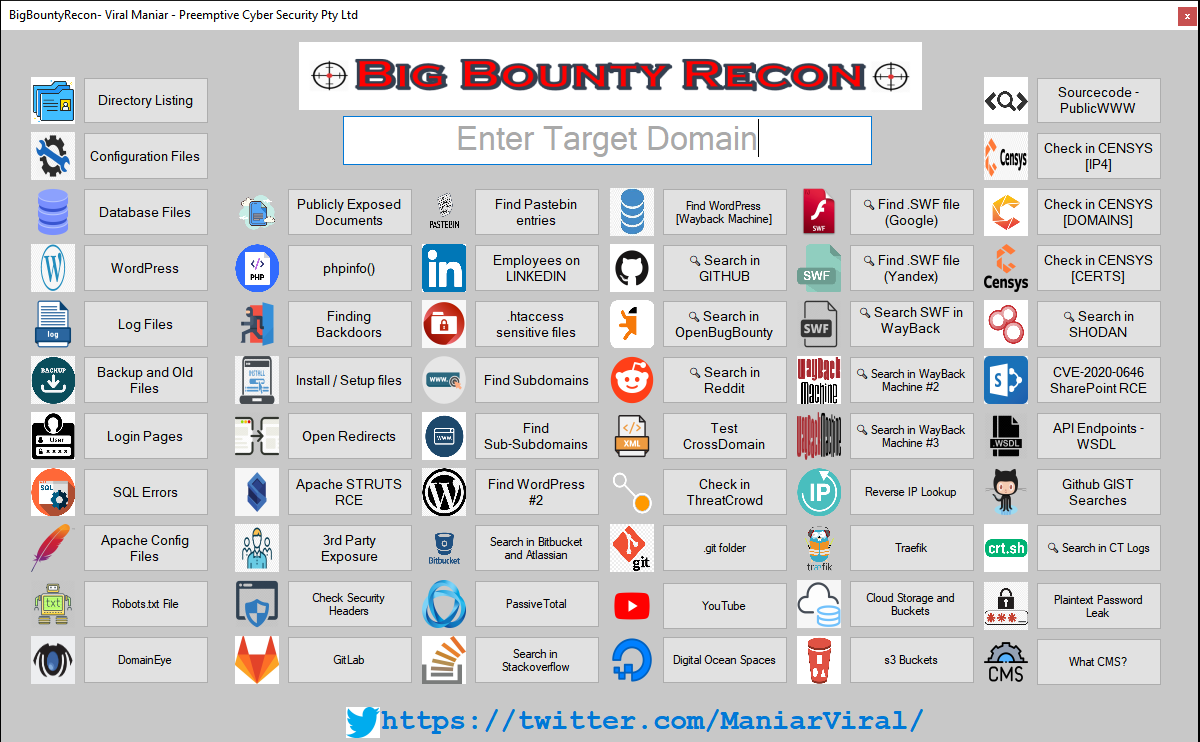
L'outil BigBountyRecon utilise 58 techniques différentes en utilisant diverses dorks Google et outils open source pour accélérer le processus de reconnaissance initiale sur l'organisation cible.
L'outil BigBountyRecon utilise 58 techniques différentes, exploitant diverses Google dorks et outils open source, pour accélérer le processus de reconnaissance initiale sur l'organisation cible. La reconnaissance est l'étape la plus importante dans tout test d'intrusion ou processus de chasse aux bugs. Elle fournit à un attaquant des connaissances préliminaires sur l'organisation cible. De plus, elle sera utile pour obtenir un aperçu des contrôles en place ainsi que des estimations approximatives du niveau de maturité de sécurité de l'organisation cible.
Cet outil peut être utilisé en complément de votre approche habituelle pour la chasse aux bugs. L'idée est de vérifier rapidement et de collecter des informations sur votre organisation cible sans investir du temps ni mémoriser ces syntaxes. De plus, il peut vous aider à définir une approche pour trouver des gains rapides sur la cible.
Toute suggestion ou idée pour cet outil est la bienvenue – il suffit de me tweeter à @ManiarViral
Liste de répertoires : Trouver des répertoires ouverts à l'aide de Google Dork sur votre organisation cible aide à comprendre la structure des répertoires sur le serveur web. Cela peut révéler des informations sensibles ou conduire à une divulgation d'informations.
Fichiers de configuration : Les fichiers de configuration contiennent souvent des informations sensibles telles que des mots de passe codés en dur, des emplacements de lecteurs sensibles ou des jetons API qui peuvent vous aider à obtenir un accès privilégié aux ressources internes.
Fichiers de base de données : Les fichiers de base de données sont des fichiers de données utilisés pour stocker le contenu de la base de données dans un format structuré dans un fichier, dans des tables et champs séparés. Selon la nature de l'application web, ces fichiers peuvent fournir un accès à des informations sensibles.
WordPress : WordPress est un CMS open source écrit en PHP. WordPress possède des milliers de plugins pour construire, personnaliser et améliorer les sites web. De nombreuses vulnérabilités existent dans ces plugins. Trouver des éléments liés à WordPress...
Fichiers journaux : Les fichiers journaux fournissent parfois des informations détaillées sur les activités des utilisateurs dans une application particulière. Ces fichiers sont utiles pour examiner les cookies de session ou d'autres types de jetons.
Fichiers de sauvegarde et anciens fichiers : Les fichiers de sauvegarde sont des copies originales des systèmes critiques. Ils fournissent un accès à des informations personnelles identifiables (PII) ou à des enregistrements sensibles.
Pages de connexion : Il est extrêmement important d'identifier les pages de connexion de votre organisation cible pour effectuer des tentatives de bruteforce ou essayer des identifiants par défaut afin d'obtenir un accès supplémentaire aux ressources de l'organisation.
Erreurs SQL : Les erreurs SQL divulguent des informations sensibles sur les systèmes backend. Cela peut aider à effectuer un énumération sur les types de bases de données et voir si l'application est vulnérable aux attaques liées à la validation des entrées, comme l'injection SQL.
Fichiers de configuration Apache : Le serveur HTTP Apache est configuré en plaçant des directives dans des fichiers de configuration en texte clair. Le fichier de configuration principal est généralement appelé httpd.conf. De plus, d'autres fichiers de configuration peuvent être ajoutés à l'aide de la directive Include, et des caractères génériques peuvent être utilisés pour inclure plusieurs fichiers de configuration. Toute directive peut être placée dans n'importe lequel de ces fichiers de configuration. Selon les entrées de ces fichiers de configuration, cela peut révéler des chaînes de connexion à la base de données, des noms d'utilisateur et mots de passe, le fonctionnement interne, les bibliothèques utilisées et référencées, ainsi que la logique métier de l'application.
Fichier robots.txt : Le fichier robots.txt indique aux robots web comment explorer les pages de leur site. Selon le contenu du fichier, un attaquant peut découvrir des répertoires et fichiers cachés.
DomainEye : DomainEye est un outil d'investigation de domaine/hôte qui possède la plus grande base de données de domaines. Ils fournissent des services tels que le Whois inversé, la recherche IP inversée, ainsi que la recherche NS et MX inversée.
Documents publiquement exposés : Ces documents peuvent être utilisés pour extraire des informations de métadonnées.
phpinfo() : Exposer phpinfo() en soi n'est pas nécessairement un risque, mais combiné à d'autres vulnérabilités, cela pourrait compromettre votre site. De plus, les versions des modules pourraient faciliter la tâche des attaquants lorsqu'ils ciblent une application avec des exploits récemment découverts.
Recherche de backdoors : Cela peut aider à identifier des défigurations de site web ou des problèmes de détournement de serveur. En exploitant la vulnérabilité de redirection ouverte sur l'application web de confiance, l'attaquant peut rediriger les victimes vers une page de phishing.
Fichiers d'installation/configuration : Ces fichiers permettent à un attaquant d'effectuer un énumération sur l'organisation cible. Les informations collectées à l'aide de ces fichiers peuvent aider à découvrir les détails de version qui peuvent ensuite être utilisés pour effectuer l'exploit ciblé.
Redirections ouvertes : Avec cela, nous examinons divers paramètres connus pour être vulnérables aux problèmes de redirection ouverte.
Apache Struts RCE : Exploiter avec succès une vulnérabilité RCE pourrait permettre à l'attaquant d'exécuter des programmes arbitraires. Ici, nous recherchons des fichiers avec les extensions ".action" ou ".do".
Exposition tierce : Ici, nous recherchons une exposition d'informations sur des sites tiers tels que Codebeautify, Codeshare et Codepen.
Vérifier les en-têtes de sécurité : Identifier rapidement si le site cible utilise des en-têtes de sécurité dans la réponse du serveur.
GitLab : Rechercher rapidement des informations sensibles sur GitLab.
Trouver des entrées Pastebin : Affiche les résultats liés à l'organisation cible sur le site Pastebin. Cela peut être des mots de passe ou toute autre information sensible liée à l'organisation cible.
Employés sur LINKEDIN : Identifier les noms des employés sur LinkedIn peut vous aider à construire une liste de noms d'utilisateur lorsqu'il s'agit d'une attaque par pulvérisation de mots de passe.
.HTACCESS / Fichiers sensibles : Rechercher une exposition de fichiers sensibles. Cela peut indiquer une mauvaise configuration du serveur.
Trouver des sous-domaines : Les sous-domaines aident à étendre la surface d'attaque sur l'organisation cible. De nombreux outils sont disponibles pour automatiser le processus d'énumération des sous-domaines.
Trouver des sous-sous-domaines : Identifier les sous-sous-domaines sur l'organisation cible à l'aide de Google Dork.
Trouver une exposition liée à WordPress : L'exposition liée à WordPress aide à accéder à des fichiers et dossiers sensibles.
BitBucket et Atlassian : Fuite de code source, identifiants codés en dur et accès à l'infrastructure cloud.
PassiveTotal : PassiveTotal est un excellent outil pour mener des investigations sur les menaces. Avec BigBountyRecon, nous utiliserons PassiveTotal pour identifier les sous-domaines sur les informations cibles.

