
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Dome — Outil rapide d'énumération de sous-domaines basé sur Python combinant OSINT passif et scan actif par force brute avec détection de wildcard DNS, scan de ports et résolution multi-threadée pour la reconnaissance. | Kitploit
Outils/GitHubGitHub/v4d1/dome
OSINT (Renseignement de Sources Ouvertes)ReconnaissanceScan de PortsTests d'IntrusionÉnumération de Sous-domainesAnalyse DNS
GitHubv4d1/dome

Dome

Outil rapide d'énumération de sous-domaines basé sur Python combinant OSINT passif et scan actif par force brute avec détection de wildcard DNS, scan de ports et résolution multi-threadée pour la reconnaissance.

Voir le dépôt
5437417il y a 2 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

DOME - Un outil d'énumération de sous-domaines

Version Build Build Contributions Welcome

Alt Text

Consultez la version espagnole

Dome est un script Python rapide et fiable qui effectue une analyse active et/ou passive pour obtenir des sous-domaines et rechercher des ports ouverts. Cet outil est recommandé pour les chasseurs de bugs et les pentesters lors de leur phase de reconnaissance.

plus la surface exposée est grande, plus une roche se décompose rapidement

Si vous souhaitez utiliser plus de moteurs OSINT, remplissez le fichier config.api avec les jetons API nécessaires.

Mode passif :

Utilisez des techniques OSINT pour obtenir des sous-domaines de la cible. Ce mode n'établira aucune connexion avec la cible, il est donc indétectable. L'utilisation de base de ce mode est :

python dome.py -m passive -d domain

Mode actif :

Effectuez des attaques par force brute pour obtenir des sous-domaines actifs. Il existe 2 types de force brute :

  • Force brute pure : Vérifie les sous-domaines de a.domain.com à zzz.domain.com (26 + 26^2 + 26^3 = 18278 sous-domaines) Cette force brute peut être désactivée avec -nb, --no-bruteforce
  • Basée sur une wordlist : Utilise une wordlist personnalisée fournie par l'utilisateur via le drapeau -w, --wordlist. Si aucune wordlist n'est spécifiée, ce mode ne sera pas exécuté

Ce mode effectuera également une attaque en mode passif, mais dans ce cas, la connexion est testée pour garantir que le sous-domaine est toujours actif. Pour désactiver l'analyse passive en mode actif, utilisez le drapeau --no-passive

L'utilisation de base de ce mode est :

python dome.py -m active -d domain -w wordlist.txt

Ajoutez l'option -p ou une option de port intégrée (voir le menu d'utilisation) pour effectuer un scan de ports.

python dome.py -m active -d domain -w wordlist.txt -p 80,443,8080

Installation

Vous pouvez exécuter Dome avec Python 2 ou 3. Python3 est recommandé

Installez les dépendances et exécutez le programme

git clone https://github.com/v4d1/Dome.git
cd Dome
pip install -r requirements.txt
python dome.py --help

Principales fonctionnalités

  • Facile à utiliser. Il suffit d'installer requirements.txt et d'exécuter
  • Analyse active et passive (lire ci-dessus)
  • Plus rapide que les autres outils d'énumération de sous-domaines
  • 7 résolveurs/serveurs de noms différents, dont google, cloudflare (le plus rapide), Quad9 et cisco DNS (utilisez --resolvers filename.txt pour utiliser une liste personnalisée de résolveurs, un par ligne)
  • Jusqu'à 21 sources OSINT différentes
  • Les sous-domaines obtenus via OSINT sont testés pour savoir s'ils sont actifs (uniquement en mode actif)
  • Prise en charge des sites web nécessitant un jeton API
  • Détecte lorsque la clé API ne fonctionne plus (d'autres outils lèvent simplement une erreur et s'arrêtent)
  • Détection et contournement des wildcards
  • Scan de ports personnalisé et paramètres intégrés pour les ports Top100, Top1000 et Top Web
  • Sortie colorée ou non pour une lecture facile
  • Prise en charge de Windows et Python 2/3 (Python 3 est recommandé)
  • Hautement personnalisable via des arguments
  • Analyse de plusieurs domaines simultanément
  • Possibilité d'utiliser des threads pour des scans par force brute plus rapides
  • Exportation des résultats dans différents formats tels que txt, json, html

Offrez-moi un café

"Buy Me A Coffee"

Captures d'écran

tool_in_action

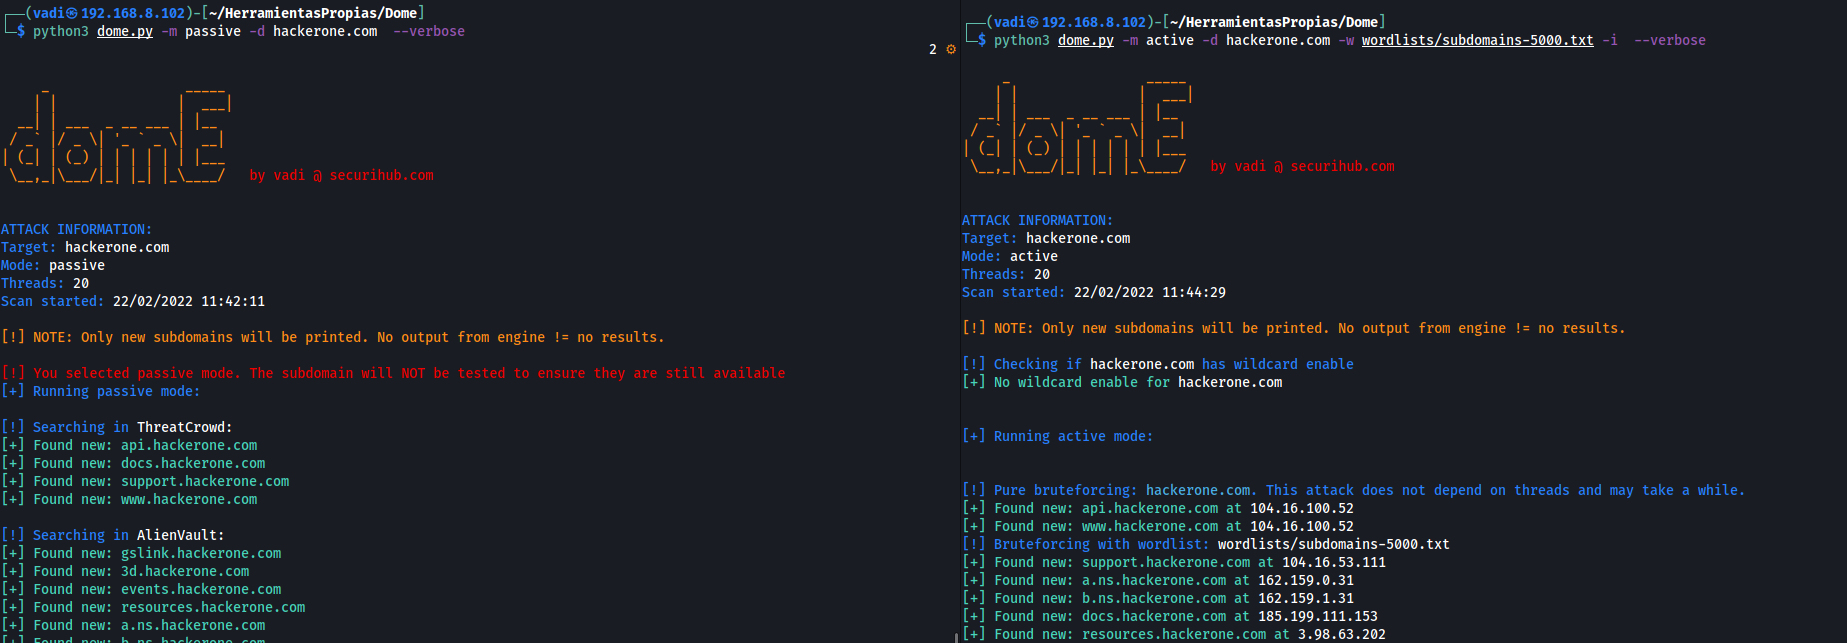
Mode passif :

tool_in_action

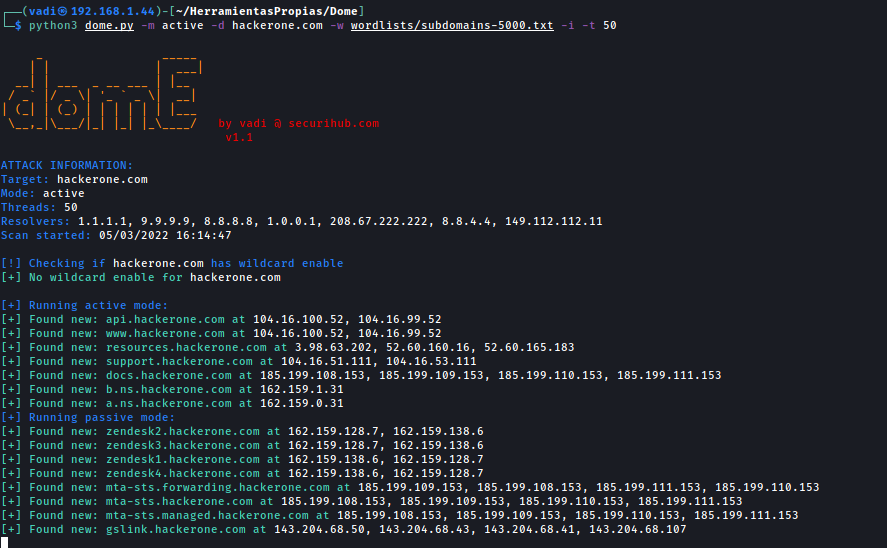
Mode actif + scan de ports :

tool_in_action

Moteurs de recherche OSINT

Dome utilise ces pages web pour obtenir des sous-domaines

Sans API :

  • AlienVault
  • HackerTarget
  • RapidDNS
  • ThreatMiner
  • web.archive.org
  • crt.sh
  • CertSpotter
  • Anubis-DB
  • SiteDossier
  • DNSrepo

Avec API :

  • VirusTotal
  • Shodan
  • FullHunt
  • SecurityTrails
  • PassiveTotal
  • BinaryEdge

Liste des tâches

N'hésitez pas à implémenter ces fonctionnalités

  • Ajouter des arguments
  • Ajouter la détection et le contournement des wildcards DNS
  • Ajouter le scan de ports et l'argument de ports
  • Ajouter une sortie colorée à l'écran (ainsi qu'une option sans couleur)
  • Ajouter l'option -i pour afficher l'adresse IP des sous-domaines
  • Ajouter l'argument --silent pour n'afficher rien à l'écran
  • Créer une structure de dictionnaire comme {"ip": "domain"} pour éviter les scans de ports en double
  • Générer une sortie au format html et json, ainsi qu'un txt pour les sous-domaines trouvés pendant l'analyse
  • Ajouter des horodatages
  • Analyse récursive
  • Script de mise à jour automatique
  • Ajouter plus de moteurs OSINT avec jeton API (créer un fichier de configuration)
  • Ajouter la compatibilité avec Windows
  • Ajouter la compatibilité avec Python 2.7
  • Ajouter Shodan pour les ports ouverts passifs ? (Vérifier la limite de requêtes avec la clé API)
  • Ajouter la prise en charge des domaines comme .gov.uk (actuellement, le programme ne fonctionne qu'avec des domaines de premier niveau comme domain.com) (https://publicsuffix.org/list/public_suffix_list.dat)
  • Ajouter des fichiers précompilés pour Linux et Windows (Mac OS ?)
  • Ajouter des résolveurs DNS
  • Ajouter un préfixe commun aux sous-domaines valides comme -testing, -staging, etc

Utilisation

Télécharger l’outil