 ullaakut/cameradar
Cameradar s'infiltre dans les caméras de vidéosurveillance RTSP


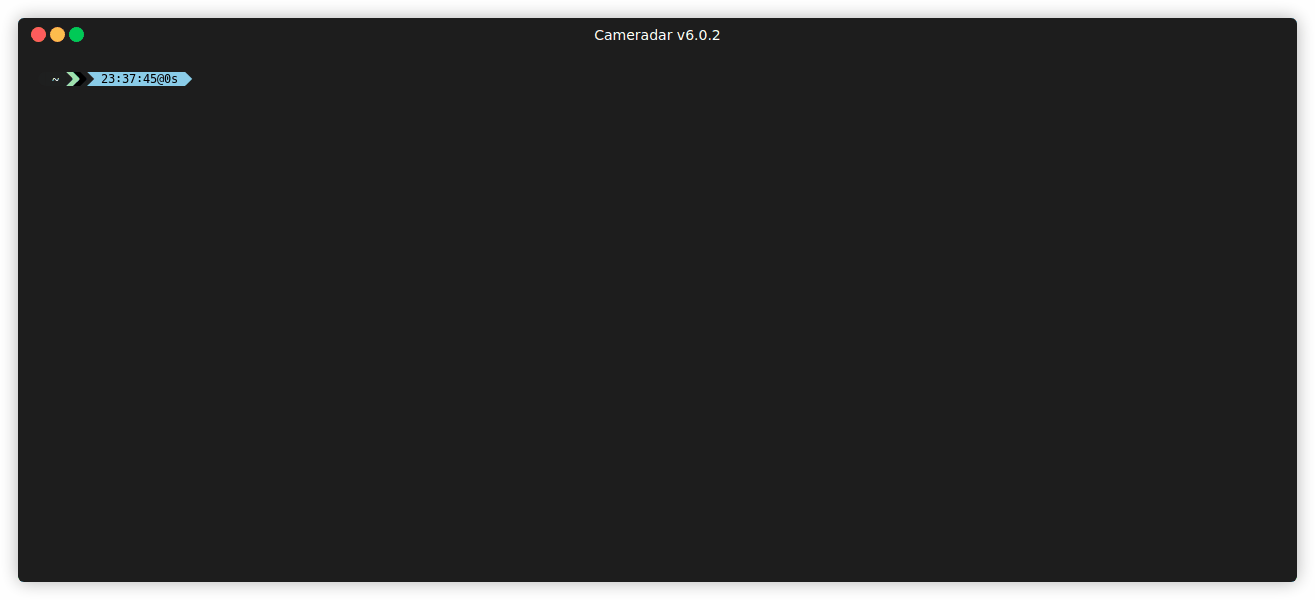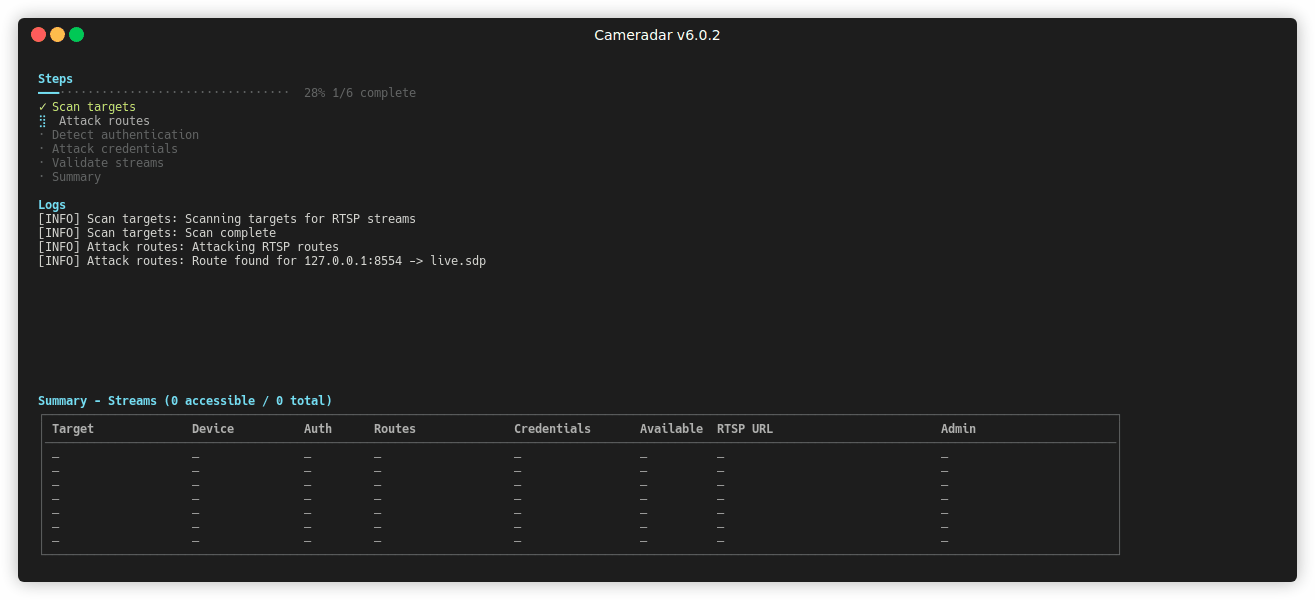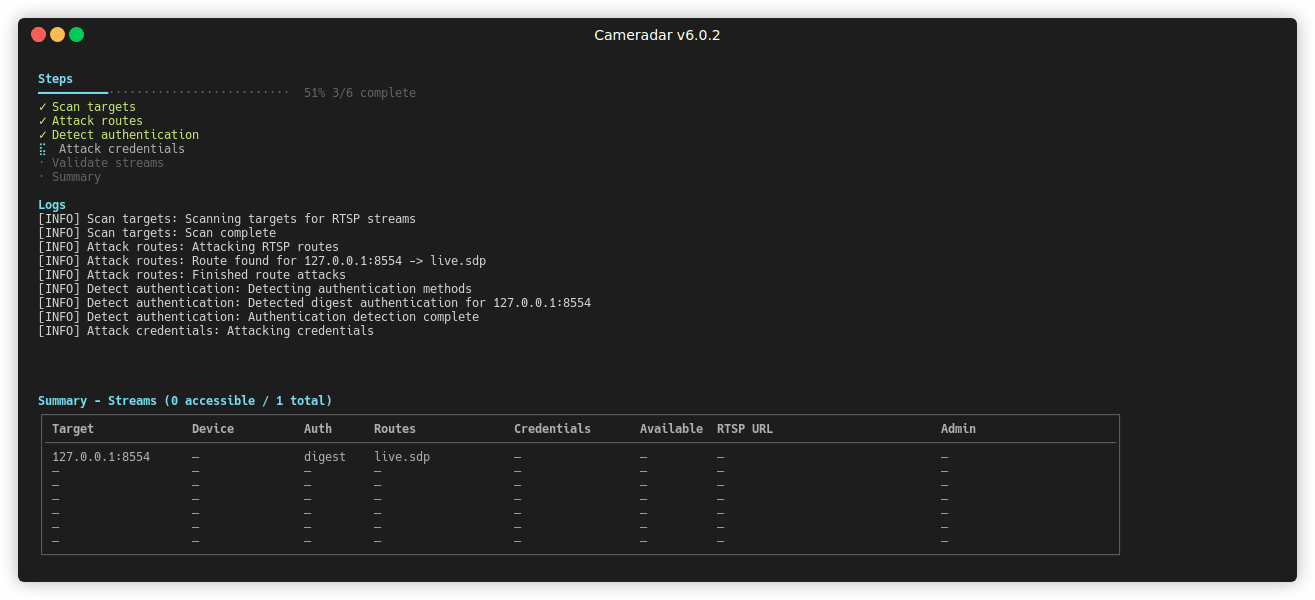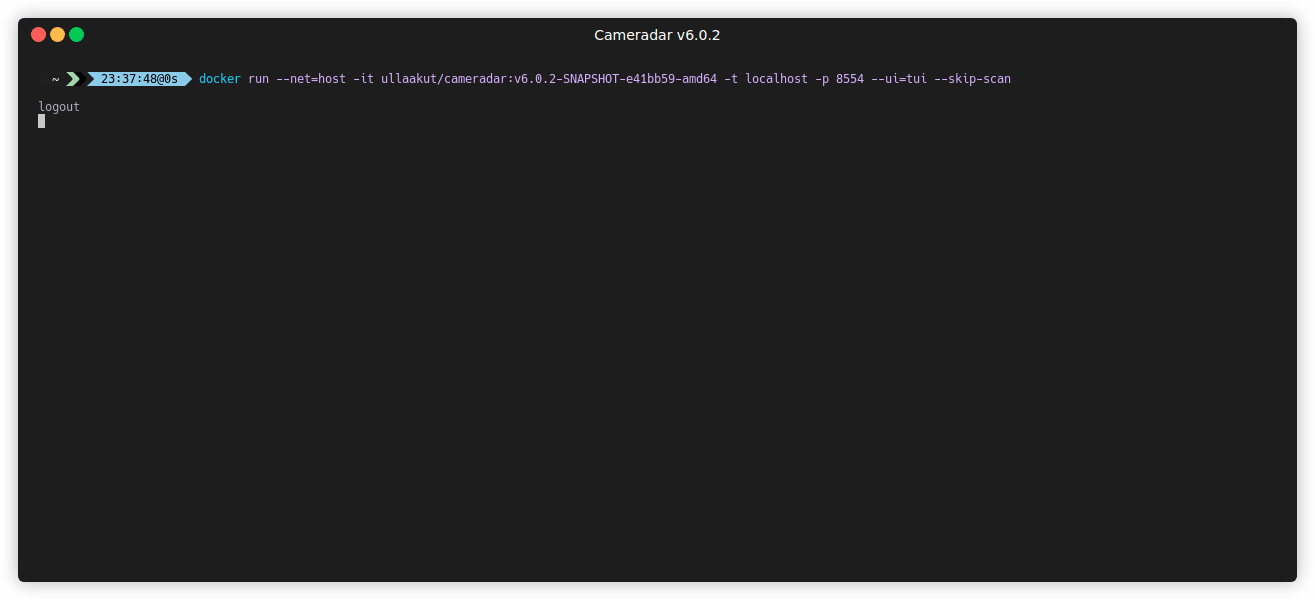
Cameradar scanne les points de terminaison RTSP sur des cibles autorisées et utilise des attaques par dictionnaire pour forcer leurs identifiants et routes.
/live.sdp).
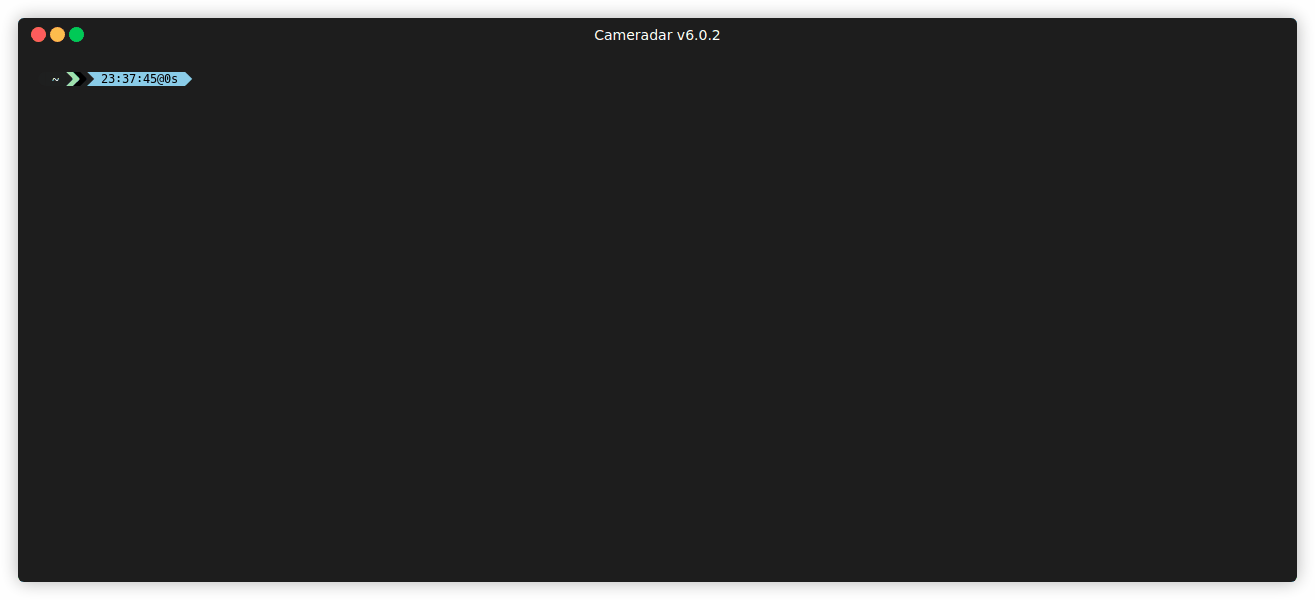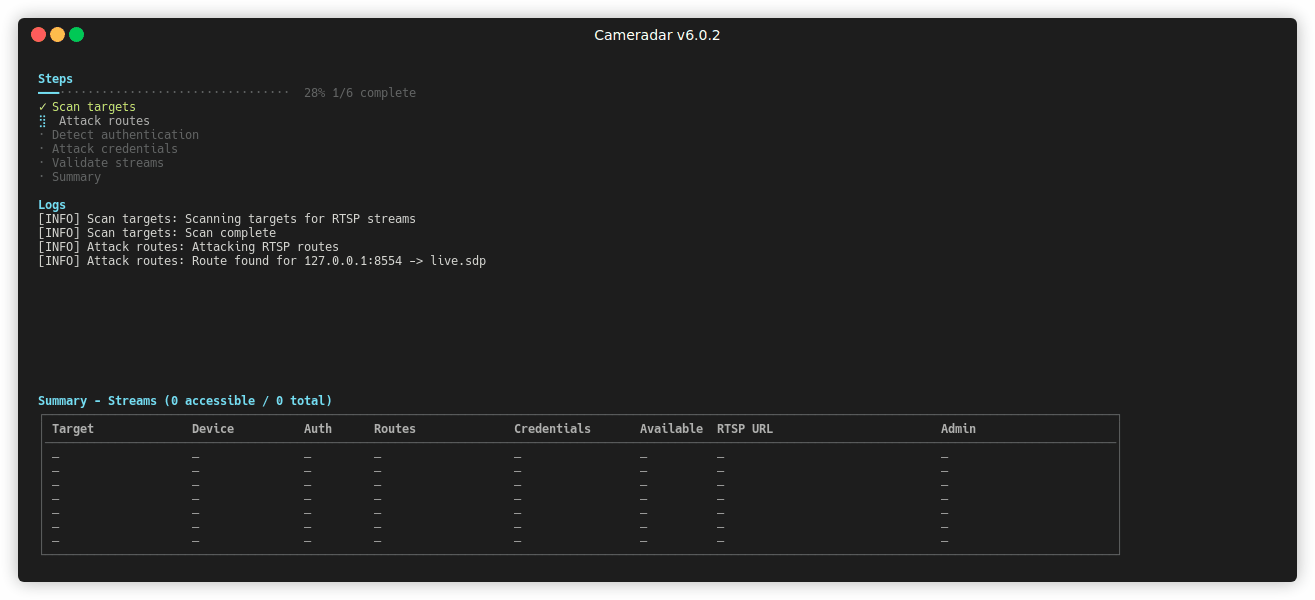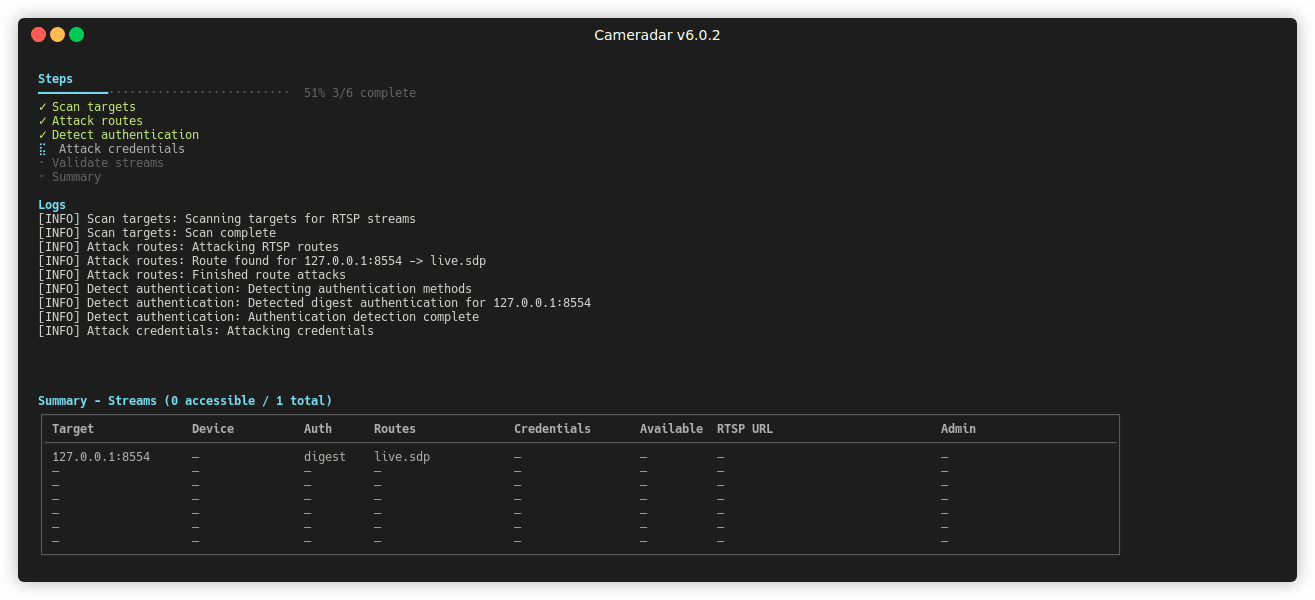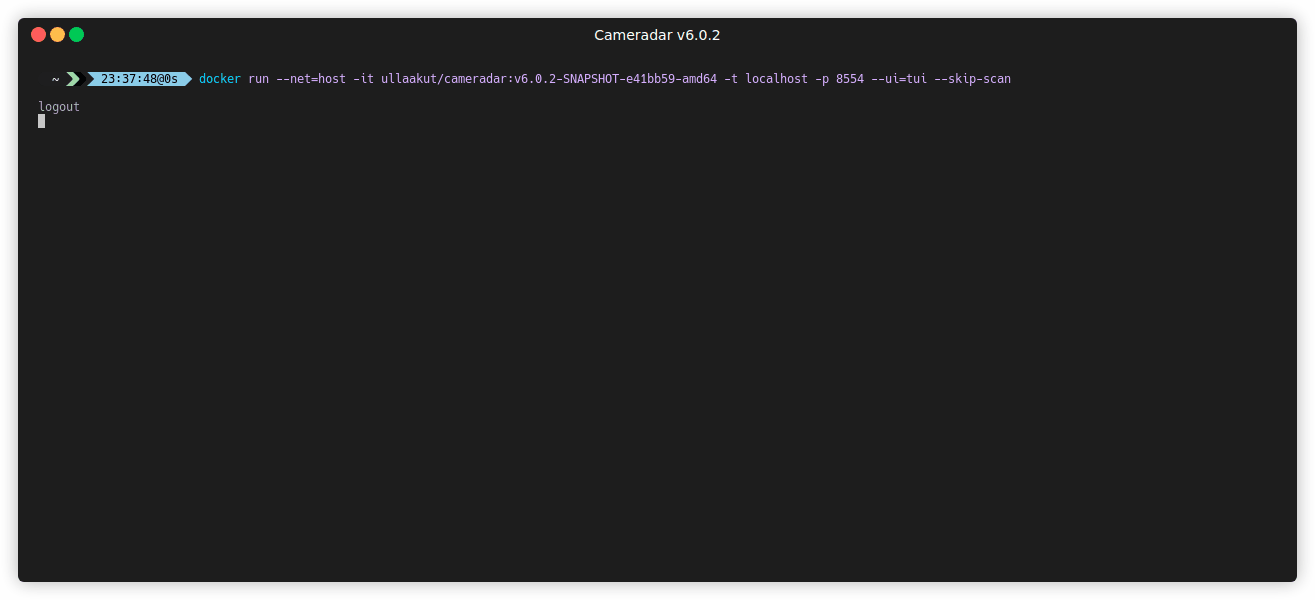
Installez Docker et exécutez :
docker run --rm -t --net=host ullaakut/cameradar --targets <target>
Exemple :
docker run --rm -t --net=host ullaakut/cameradar --targets 192.168.100.0/24
Cela scanne les ports 554, 5554 et 8554 sur le sous-réseau cible. Il tente d'énumérer les flux RTSP. Pour toutes les options, consultez la Référence de configuration.
Les cibles peuvent être des CIDR, des IP, des plages d'IP ou un nom d'hôte.
172.16.100.0/24172.16.100.10localhost172.16.100.10-20Pour utiliser des dictionnaires personnalisés, montez-les et passez les deux drapeaux :
docker run --rm -t --net=host \
    -v /path/to/dictionaries:/tmp/dictionaries \
    ullaakut/cameradar \
    --custom-routes /tmp/dictionaries/my_routes \
    --custom-credentials /tmp/dictionaries/my_credentials.json \
    --targets 192.168.100.0/24
Utilisez cette option si Docker n'est pas disponible ou si vous voulez une compilation locale.
go install github.com/Ullaakut/cameradar/v6/cmd/cameradar@latestLe binaire cameradar se trouve maintenant dans votre $GOPATH/bin.
Pour les drapeaux disponibles, consultez la Référence de configuration.
Ces étapes résument une configuration Termux fonctionnelle pour Android. Utilisez Termux 117 depuis F-Droid ou le site officiel de Termux, pas Google Play.
Installez les paquets requis dans Termux :
pkg update
pkg install mc wget git nmap proot-distro
Installez Alpine et connectez-vous :
proot-distro install alpine
proot-distro login alpine
apk add wget git go gcc clang musl-dev make
Créez un chemin de module et clonez le dépôt :
mkdir -p go/pkg/mod/github.com/Ullaakut
cd go/pkg/mod/github.com/Ullaakut
git clone https://github.com/Ullaakut/cameradar.git
cd cameradar/cmd/cameradar
go install
Copiez les dictionnaires et exécutez le binaire :
mkdir -p /tmp
cp -r ../../dictionaries /tmp/dictionaries
/go/bin/cameradar --targets=<target> --custom-credentials=/tmp/dictionaries/credentials.json --custom-routes=/tmp/dictionaries/routes --ui=plain --debug
Remplacez <target> par une IP, une plage, un hôte ou un sous-réseau que vous êtes autorisé à tester.
Les ports par défaut sont 554, 5554, 8554, http, 322 et 8322.
Si vous ne spécifiez pas de ports, Cameradar les utilise.
Exemple de scan de ports personnalisés :
docker run --rm -t --net=host \
    ullaakut/cameradar \
    --ports "18554,19000-19010" \
    --targets localhost
Vous pouvez remplacer les dictionnaires par défaut par vos propres fichiers de routes et d'identifiants.
Le dépôt fournit des dictionnaires de base dans le dossier dictionaries.
docker run --rm -t --net=host \
    -v /my/folder/with/dictionaries:/tmp/dictionaries \
    ullaakut/cameradar \
    --custom-routes /tmp/dictionaries/my_routes \
    --custom-credentials /tmp/dictionaries/my_credentials.json \
    --targets 172.19.124.0/24
Utilisez des URL rtsps:// pour accéder aux flux RTSPS.
SSL_CERT_FILE vers le certificat de l'autorité de certification (ou le certificat du serveur pour une configuration auto-signée) lors de l'exécution de Cameradar.Exemple avec le binaire local :
SSL_CERT_FILE=/path/to/ca-or-server.crt \
        cameradar \
        --targets localhost \
        --ports 8322 \
        --skip-scan \
        --custom-routes routes.txt \
        --custom-credentials credentials.json
Exemple avec Docker :
docker run --rm -t --net=host \
        -e SSL_CERT_FILE=/tmp/certs/server.crt \
        -v /path/to/certs:/tmp/certs:ro \
        ullaakut/cameradar \
        --targets localhost \
        --ports 8322
Si vous préférez ne pas utiliser SSL_CERT_FILE, ajoutez votre certificat d'autorité de certification au magasin de confiance du système utilisé par votre environnement d'exécution.
--skip-scanSi vous connaissez déjà les points de terminaison RTSP, vous pouvez ignorer la découverte et traiter chaque cible et port comme un candidat de flux. Ce mode n'exécute pas de découverte et peut être utile sur des réseaux restreints ou lorsque vous voulez attaquer un inventaire connu.
