 turroks/cve_prioritizer

Simplifiez le processus de correction des vulnérabilités avec CVSS, EPSS et la liste des vulnérabilités connues exploitées de CISA. Priorisez les actions en fonction des informations sur les menaces en temps réel, obtenez un avantage concurrentiel et restez informé des dernières tendances.
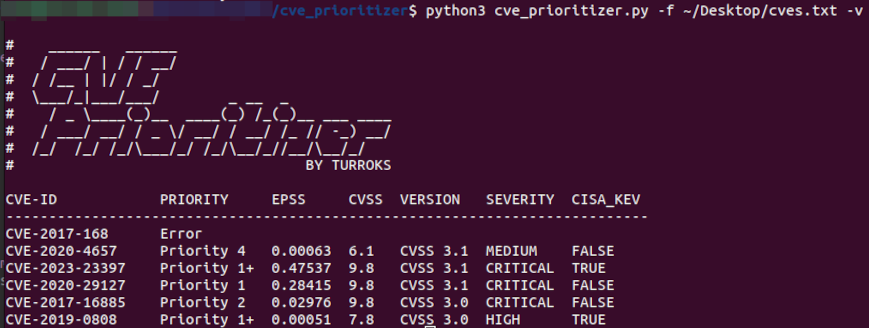
CVE Prioritizer est un outil puissant qui vous aide à prioriser la correction des vulnérabilités en combinant CVSS, EPSS, le catalogue Known Exploited Vulnerabilities de la CISA et les ressources communautaires de VulnCheck ( NVD++, KEV). Il fournit des informations précieuses sur la probabilité d'exploitation et l'impact potentiel des vulnérabilités sur votre système d'information.
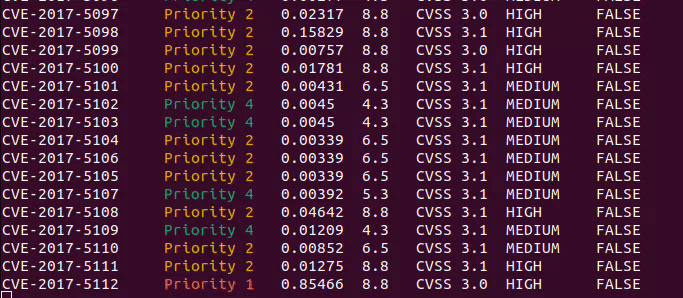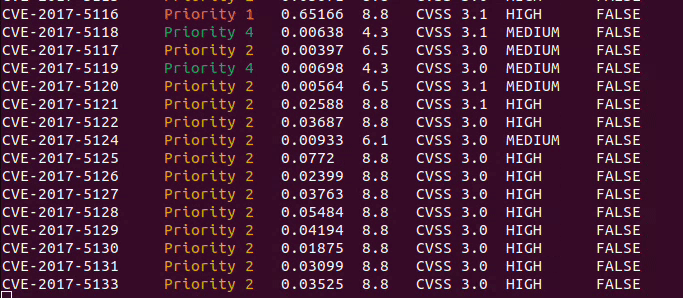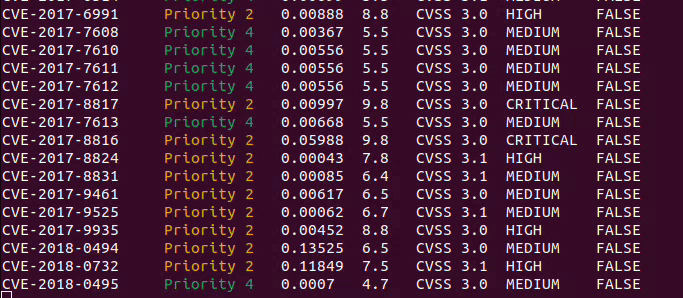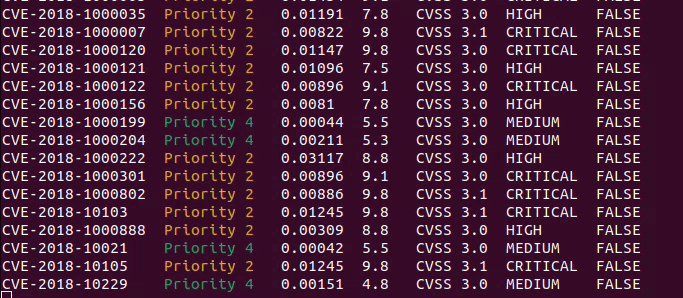
CVE_Prioritizer exploite la corrélation entre les scores CVSS et EPSS pour améliorer les efforts de correction des vulnérabilités. Alors que CVSS capture les propriétés fondamentales d'une vulnérabilité, EPSS fournit des informations de menace basées sur les données, vous permettant de mieux prioriser les corrections.
L'équipe de FIRST a fait un excellent travail en expliquant pourquoi combiner CVSS et EPSS dans leur Guide utilisateur EPSS. Le contenu suivant est extrait de ce document.
La figure ci-dessous montre la corrélation entre les scores EPSS et CVSS basée sur les données du 16-05-2021. Rappelons qu'EPSS produit des scores de prédiction entre 0 et 1 (0 et 100 %) où des scores plus élevés suggèrent une probabilité d'exploitation plus élevée. Chaque point représente une ou plusieurs vulnérabilités (CVE). Certaines vulnérabilités sont étiquetées à titre d'illustration.
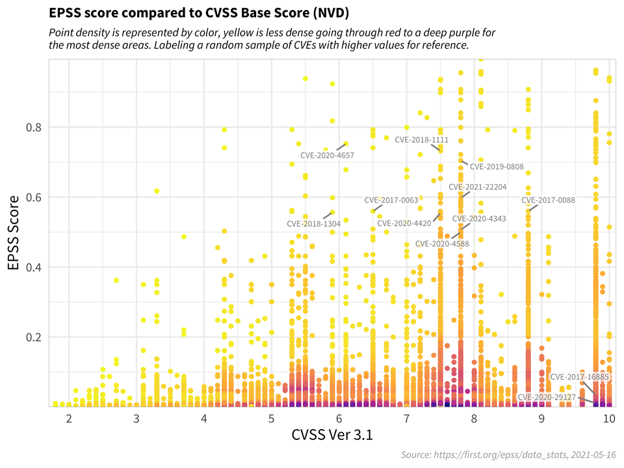
Tout d'abord, observez comment la plupart des vulnérabilités sont concentrées près du bas du graphique, et seul un petit pourcentage de vulnérabilités a des scores EPSS supérieurs à 50 % (0,5). Bien qu'il existe une certaine corrélation entre les scores EPSS et CVSS, dans l'ensemble, ce graphique fournit des preuves suggestives que les attaquants ne ciblent pas uniquement les vulnérabilités qui produisent le plus grand impact, ou qui sont nécessairement plus faciles à exploiter (comme par exemple, une exécution de code à distance non authentifiée).
C'est une découverte importante car elle réfute l'hypothèse courante selon laquelle les attaquants ne recherchent (et n'utilisent) que les vulnérabilités les plus graves. Alors, comment un défenseur de réseau peut-il choisir parmi ces vulnérabilités lorsqu'il décide quoi corriger en premier ?
CVSS est un outil utile pour capturer les propriétés fondamentales d'une vulnérabilité, mais il doit être utilisé en combinaison avec des informations de menace basées sur les données, comme EPSS, afin de mieux prioriser les efforts de correction des vulnérabilités.
Pour les besoins de la discussion, considérez le diagramme ci-dessous, qui a été annoté pour illustrer généralement la priorisation des vulnérabilités.
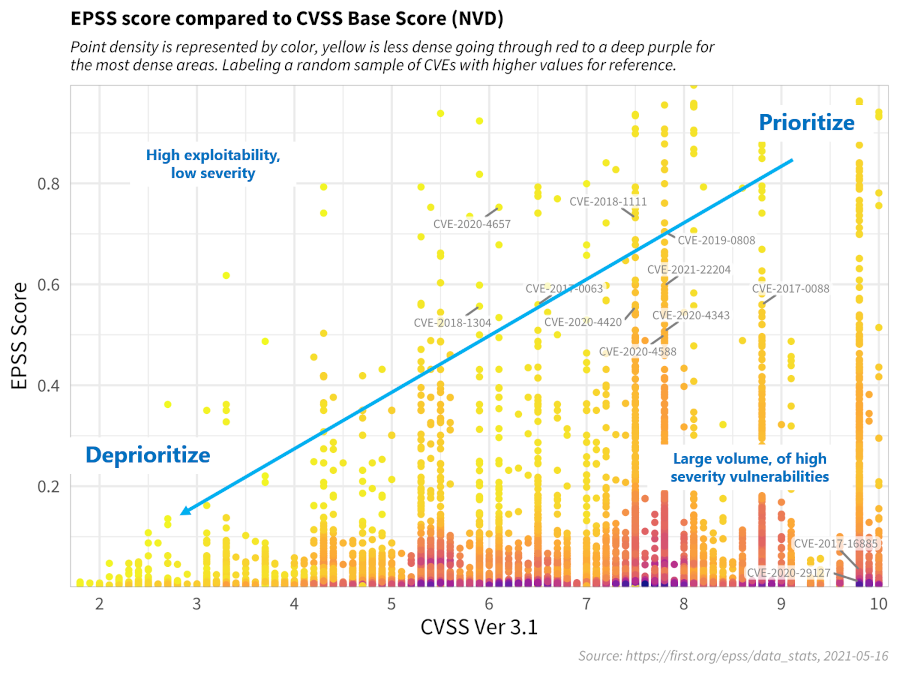
Cette stratégie de décision telle que décrite ci-dessus souligne l'immense capacité d'EPSS. Un défenseur de réseau qui a généralement dû traiter des milliers ou des dizaines de milliers de vulnérabilités exposées, peut désormais consacrer moins de ressources pour corriger davantage de vulnérabilités qui sont beaucoup plus susceptibles d'être exploitées. Cette capacité à différencier les vulnérabilités n'a jamais été possible auparavant.
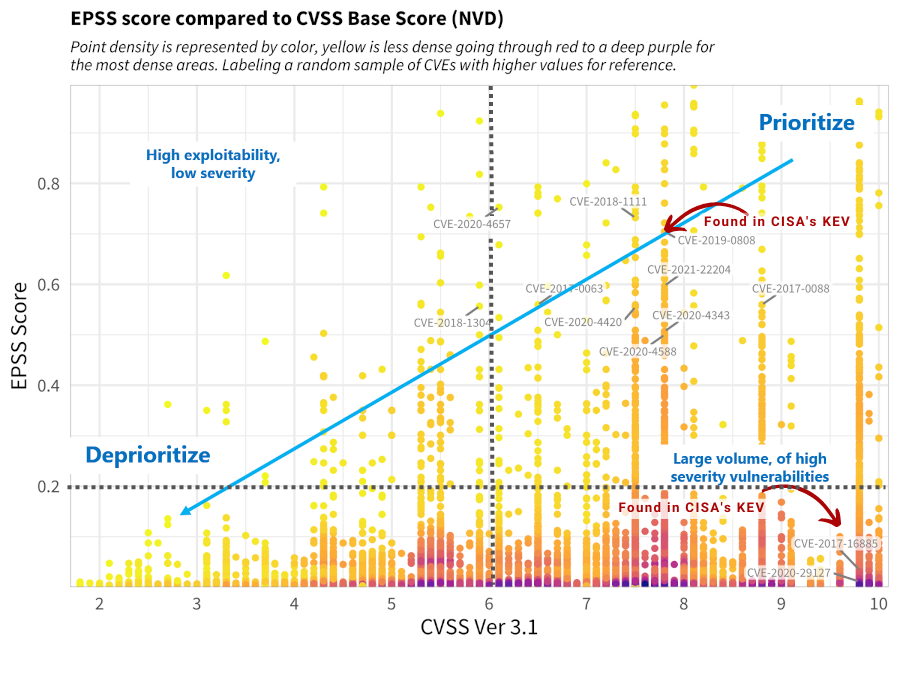
Nous avons affiné les seuils de priorisation en fonction des recommandations de FIRST et de notre propre expérience. Voici un aperçu :
Cette approche catégorise les vulnérabilités en cinq niveaux de priorité, vous permettant d'allouer les ressources plus efficacement.
| Priorité | Description |
|---|---|
| Priorité 1+ | CVE trouvées dans le KEV de la CISA |
| Priorité 1 | CVE dans le quadrant supérieur droit |
| Priorité 2 | CVE dans le quadrant inférieur droit |
| Priorité 3 | CVE dans le quadrant supérieur gauche |
| Priorité 4 | CVE dans le quadrant inférieur gauche |
Ci-dessous une version modifiée de la recommandation de FIRST après l'application de notre propre approche.
Remarque : Vous pouvez définir vos propres seuils lors de l'exécution de l'outil pour personnaliser les résultats en fonction de l'appétit au risque de votre organisation.
git clone https://github.com/TURROKS/CVE_Prioritizer.git
cd CVE_Prioritizer
pip install -r requirements.txt
pip install --user cve_prioritizer
Pour utiliser CVE_Prioritizer efficacement, suivez ces étapes :
