 trycatchhcf/dumpsterfire

"Des incidents de sécurité en boîte !" Un outil modulaire, piloté par menus, multiplateforme, pour construire des événements de sécurité personnalisés, différés et distribués. Créez facilement des chaînes d'événements personnalisées pour des exercices d'équipe Bleue & Rouge et le mappage de capteurs/alertes. Les équipes rouges peuvent créer des incidents leurres, des distractions et des appâts pour soutenir et étendre leurs opérations. Construisez des séquences d'événements ("récits") pour simuler des scénarios réalistes et générer les artefacts réseau et système de fichiers correspondants.
DumpsterFire Toolset - "Des incidents de sécurité dans une boîte !"
(Mise à jour 27/05/2020 : Oui, je vais migrer tous mes projets Github vers Python3 au cours de l'été 2020.)
Le DumpsterFire Toolset est un outil modulaire, piloté par menu et multi-plateforme pour construire des événements de sécurité reproductibles, différés dans le temps et distribués. Créez facilement des chaînes d'événements personnalisées pour les exercices d'équipe bleue et le mapping des capteurs/alertes. Les équipes rouges peuvent créer des incidents leurres, des distractions et des appâts pour soutenir et dimensionner leurs opérations. Transformez des exercices de table en événements de tir réel contrôlés. Construisez des séquences d'événements (« narratives ») pour simuler des scénarios réalistes et générer les artefacts réseau et système de fichiers correspondants.
L'outil est conçu pour être extensible dynamiquement, vous permettant de créer vos propres Feux (modules d'événements) à ajouter à la collection de Feux incluse dans l'outil. Il vous suffit d'écrire votre propre module Fire et de le placer dans le répertoire FireModules. Le DumpsterFire Toolset détectera automatiquement vos Feux personnalisés au démarrage et les rendra disponibles.
Joe Gervais (TryCatchHCF)
Les équipes rouges et les équipes bleues sont généralement surchargées. Ce qui manque, c'est un moyen de dimensionner les capacités de chaque équipe, en offrant une activité d'équipe rouge plus efficace et des exercices d'équipe bleue / équipe violette plus réalistes (et utiles). L'automatisation à la rescousse ! Le DumpsterFire Toolset est une solution multi-plateforme pilotée par menu qui vous permet de créer facilement des incidents de sécurité personnalisés en combinant des événements modulaires et chaînés en un récit cohérent. Ces collections d'événements (DumpsterFires) peuvent ensuite être exécutées sous forme de processus automatisés différés dans le temps. (Elles peuvent également être déclenchées immédiatement, bien sûr.)
Le résultat ? Pendant que vous êtes en réunion ou en train de profiter de la vie, votre DumpsterFire attend son déclencheur date-heure pour s'activer. Lors d'une mission d'équipe rouge, pendant que vous exploitez ce service exposé sur un serveur B2B oublié, vos DumpsterFires clonés et synchronisés dans le temps illuminent le SIEM de l'organisation cible sur un sous-réseau éloigné, distrayant leur équipe de réponse. Les équipes bleues peuvent transformer des exercices de table en événements de tir réel, avec des chaînes d'événements DumpsterFire contrôlées et pré-approuvées pour déclencher des capteurs et des alertes, et former leurs analystes en utilisant leur environnement opérationnel réel. Les opérations d'équipe violette peuvent désormais exécuter des chaînes d'événements méthodiques et reproductibles pour cartographier systématiquement leur posture de capteurs et d'alertes. Vous pouvez générer des scénarios inédits pour tester et former vos équipes, en anticipant le paysage des menaces pour être prêt aux contingences de sécurité.
Vous êtes-vous déjà demandé comment votre équipe bleue réagirait à une activité de bot Mirai sur votre réseau interne ? Maintenant, vous pouvez le savoir ! (Ne vous inquiétez pas, le module Fire du bot Mirai ne pivote pas, mais il utilise les mêmes noms d'utilisateur et mots de passe pour forcer en brut les sessions Telnet sur le réseau cible.)
Vous n'avez pas d'équipe rouge mais vous souhaiteriez un moyen simple d'exécuter des exercices contrôlés, reproductibles et personnalisés contre toutes vos équipes de SOC ? Fait !
Vous souhaiteriez pouvoir soutenir une mission d'équipe rouge contre une équipe distante à 7 fuseaux horaires, sans vous réveiller à 3h du matin ? Appuyez sur le bouton snooze !
Vous avez toujours voulu rickroller simultanément tous les systèmes de vos adversaires lors de votre exercice annuel de cyber-guerre ? « Never gonna let you down! »
Voir des exemples de DumpsterFires ci-dessous. Et bien sûr la section Shenanigans.
Voir mes diapositives CactusCon 2017 (incluses dans le projet). Les diapositives sont conçues pour être autonomes, fournissant contexte, approches, cas d'utilisation spécifiques, etc. Elles mettront tout en contexte et ne vous endormiront pas. À moins qu'elles ne vous endorment, auquel cas vous aviez probablement besoin de repos de toute façon, donc nous y gagnons tous.
DumpsterFire crée un journal d'événements horodaté pour que les équipes rouges et bleues puissent coordonner et suivre les événements, en les corrélant à ce qui a été détecté (ou non) par vos capteurs, aux alertes qui se sont déclenchées ou non, etc. Il permet également aux équipes de confirmer quels événements faisaient partie de votre opération / exercice, afin que tout le monde reste hors de danger. Tout le suivi des dates-heures est effectué en UTC, afin que vos opérations mondiales puissent être facilement corrélées sans se soucier des conversions entre fuseaux horaires et lignes de changement de date.
Les journaux d'événements horodatés auto-générés fournissent également une valeur ajoutée sans effort à vos missions. Générez une collection de DumpsterFires pour vos clients, adaptés à leurs surfaces d'attaque. À la fin de vos opérations, vous pouvez remettre les journaux en bonus livrable d'équipe violette à votre client pour une analyse post-engagement.
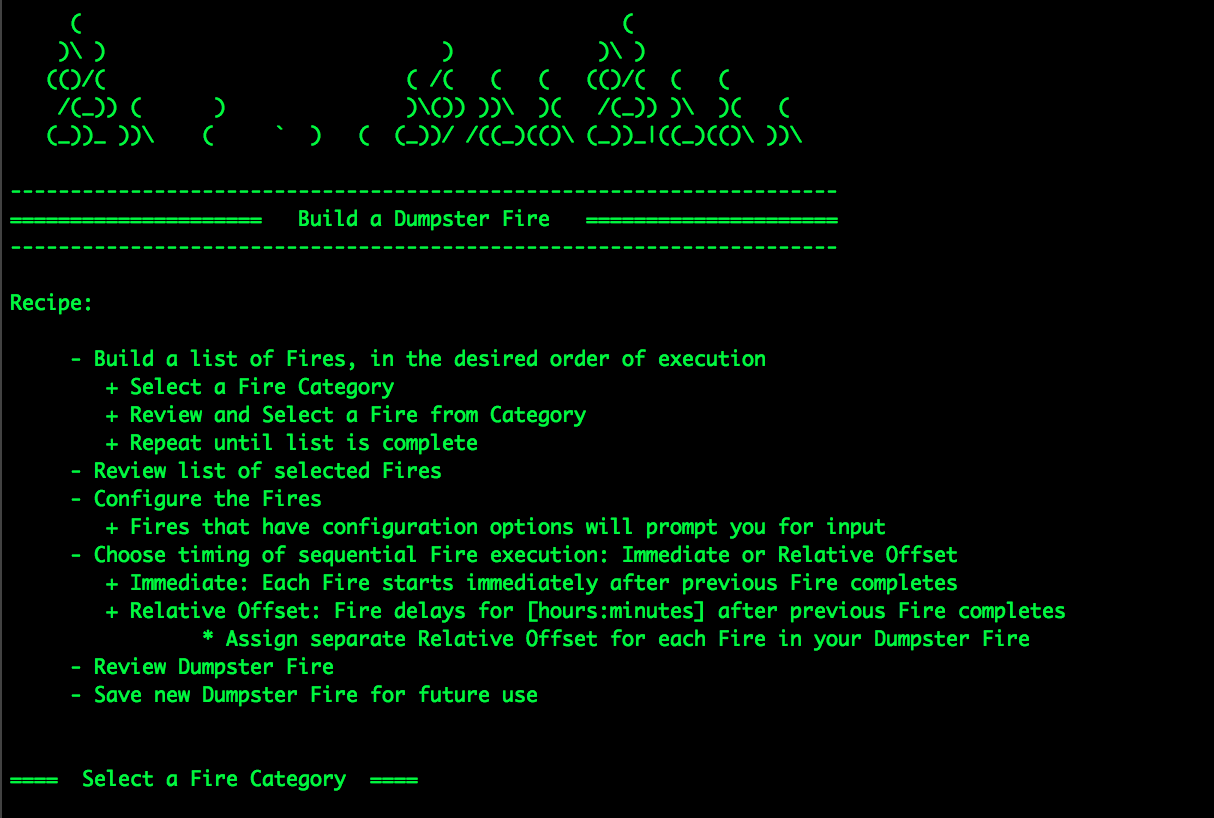
Le flux de travail du DumpsterFire Toolset est conçu pour être convivial et robuste. Tout peut être fait depuis le script dumpsterFireFactory.py piloté par menu. Lancez le script et l'outil vous guidera pas à pas. Vous pouvez commencer par parcourir les modules Fire existants et les DumpsterFires sauvegardés. Lorsque vous serez prêt à créer vos propres DumpsterFires, l'outil vous guidera à travers le flux de travail pour mener à bien la tâche. Enfin, il sera temps d'allumer votre DumpsterFire. Après avoir sélectionné le DumpsterFire de votre choix, vous examinerez ses modules Fire et ses paramètres. Si tout est correct, allumez-le !
Lorsque vous construisez un DumpsterFire, après avoir choisi tous les modules Fire que vous souhaitez inclure, l'outil parcourt la liste des Feux. Si un Fire a des options de paramètres personnalisés, l'outil appelle sa méthode Configure() pour vous présenter des invites pour ses paramètres (par exemple, l'adresse IP d'un réseau cible).
Une fois tous les Feux configurés, vous aurez ensuite la possibilité d'attribuer des délais individuels à vos Feux. Cela permet au DumpsterFire de mieux imiter les opérations réelles lors de l'exécution de sa chaîne d'événements. Par exemple, le premier Fire peut visiter divers sites Web de hacking, le Fire suivant télécharge ensuite quelques outils de hacking courants avant de lancer le troisième Fire qui commence à scanner le réseau local. Si tout cela se produisait en quelques secondes, aucun analyste SOC ne croirait qu'il s'agit d'un humain. En ajoutant plusieurs minutes ou même heures entre ces événements, vous créez une chaîne d'événements plus réaliste.
Après avoir configuré tous les Feux et attribué des délais individuels optionnels, il vous sera demandé de nommer votre DumpsterFire. N'utilisez pas d'espaces ou de caractères spéciaux étranges, contentez-vous de lettres, chiffres, underscores et traits d'union.
Voilà ! Vous avez maintenant créé votre premier DumpsterFire. Il est temps d'en allumer un !
Lorsque vous êtes prêt à allumer un DumpsterFire, l'outil vous montrera d'abord ses paramètres. Si tout est correct, il vous sera demandé si vous souhaitez attribuer un délai date-heure avant l'allumage. Tout le traitement des dates-heures est effectué en UTC pour garantir une exécution cohérente quel que soit le lieu d'exécution de votre DumpsterFire. Sinon, vous pouvez refuser le délai et l'exécution commencera immédiatement après votre confirmation finale.
