
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
sandmap — Nmap sous stéroïdes. CLI simple avec la capacité d'exécuter le moteur Nmap pur, 31 modules avec 459 profils de scan. | Kitploit
Outils/GitHubGitHub/trimstray/sandmap
ReconnaissanceScanners de VulnérabilitésCartographie RéseauScan de PortsÉnumération DNS et Sous-domaineCollecte d'InformationsSécurité RéseauTests d'IntrusionUtilitaires et Frameworks
GitHubtrimstray/sandmap

sandmap

Nmap sous stéroïdes. CLI simple avec la capacité d'exécuter le moteur Nmap pur, 31 modules avec 459 profils de scan.

1.9k24621il y a 1 anVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Voir le dépôt
Partager

sandmap

Travis-CI Version Rawsec's CyberSecurity Inventory BlackArch Repository License

Description • Comment utiliser • Ligne de commande • Configuration • Prérequis • Autres • Contribuer • Licence • Wiki

Master


Description

sandmap est un outil de reconnaissance réseau et système utilisant le moteur Nmap massif. Il fournit une interface conviviale, automatise et accélère l'analyse et vous permet d'utiliser facilement de nombreuses techniques d'analyse avancées.

Fonctionnalités clés

  • CLI simple avec la possibilité d'exécuter le moteur Nmap pur
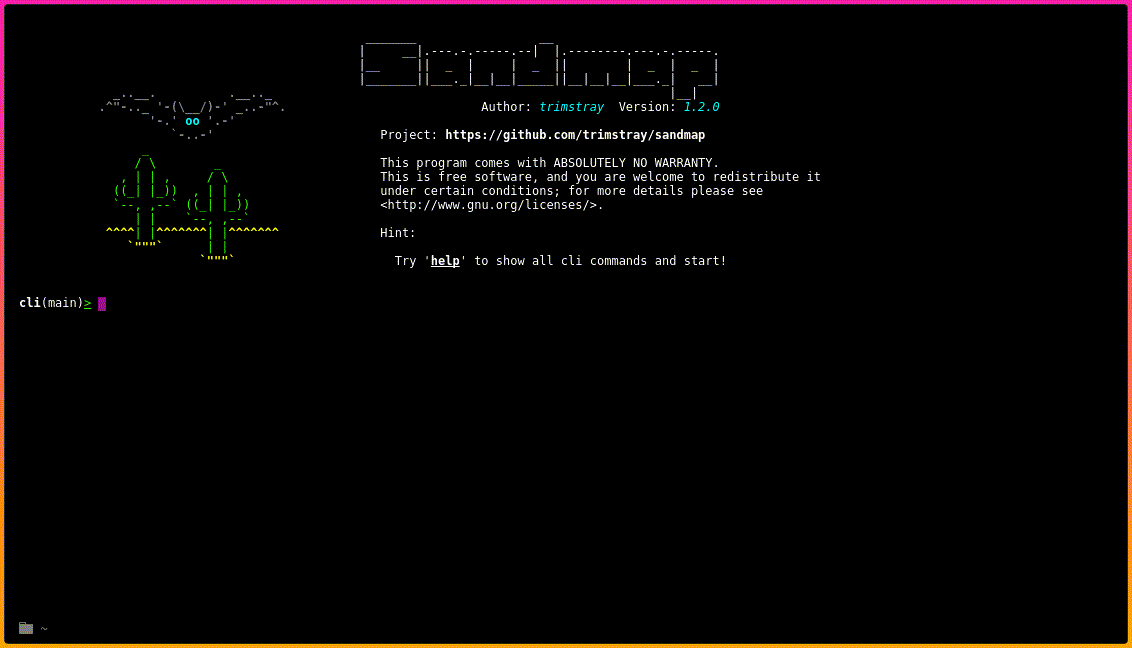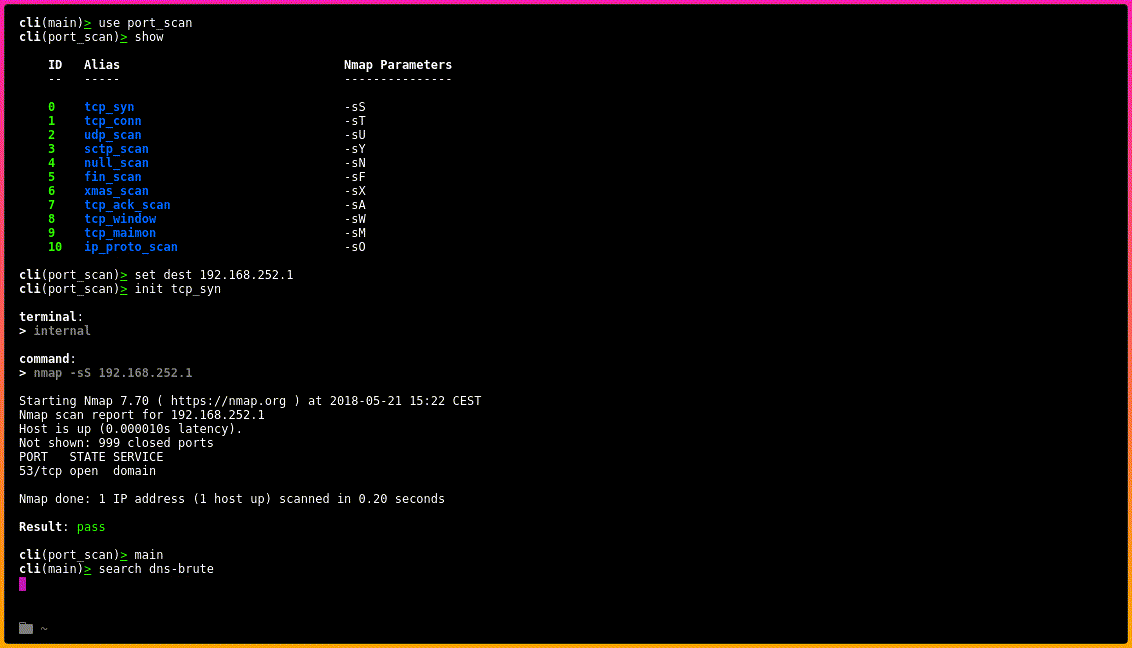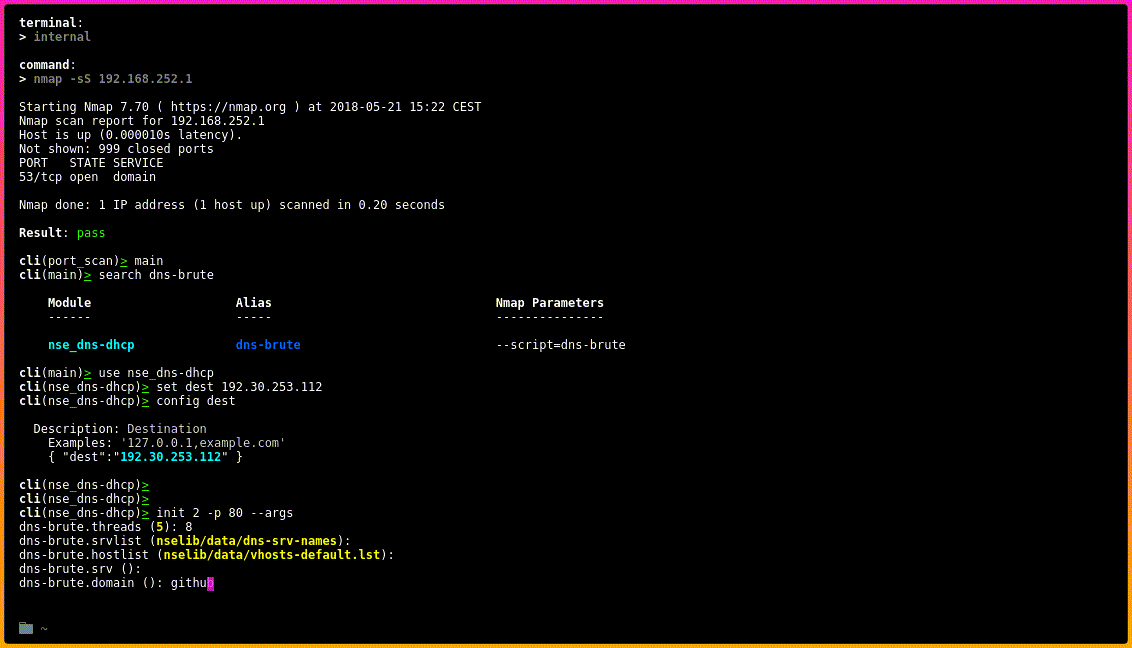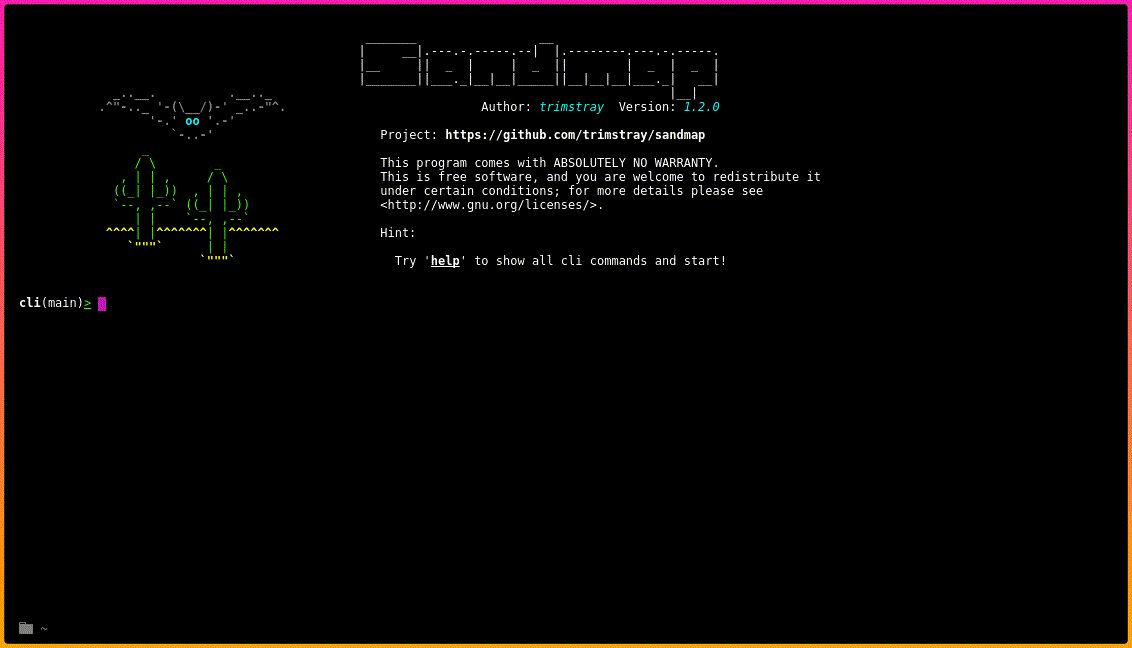
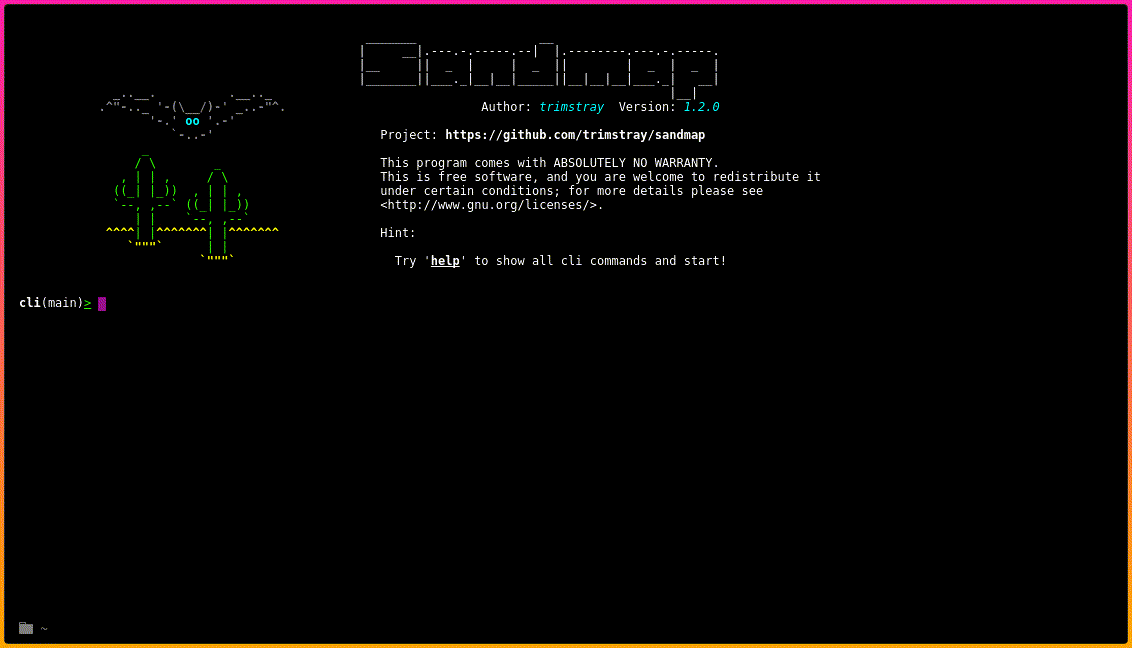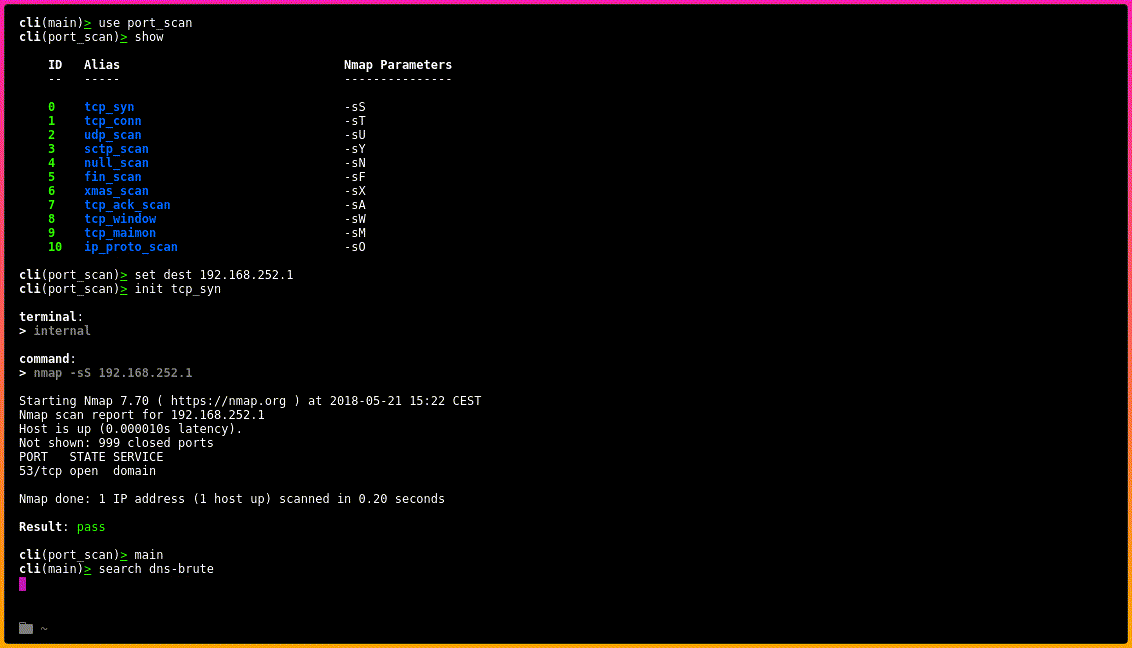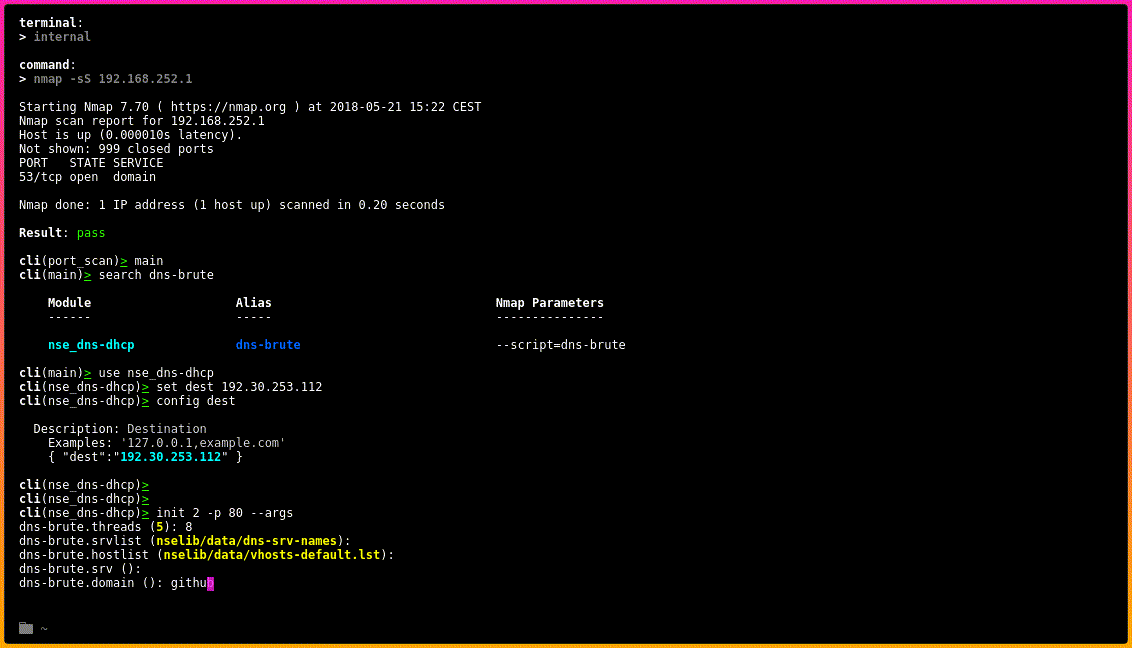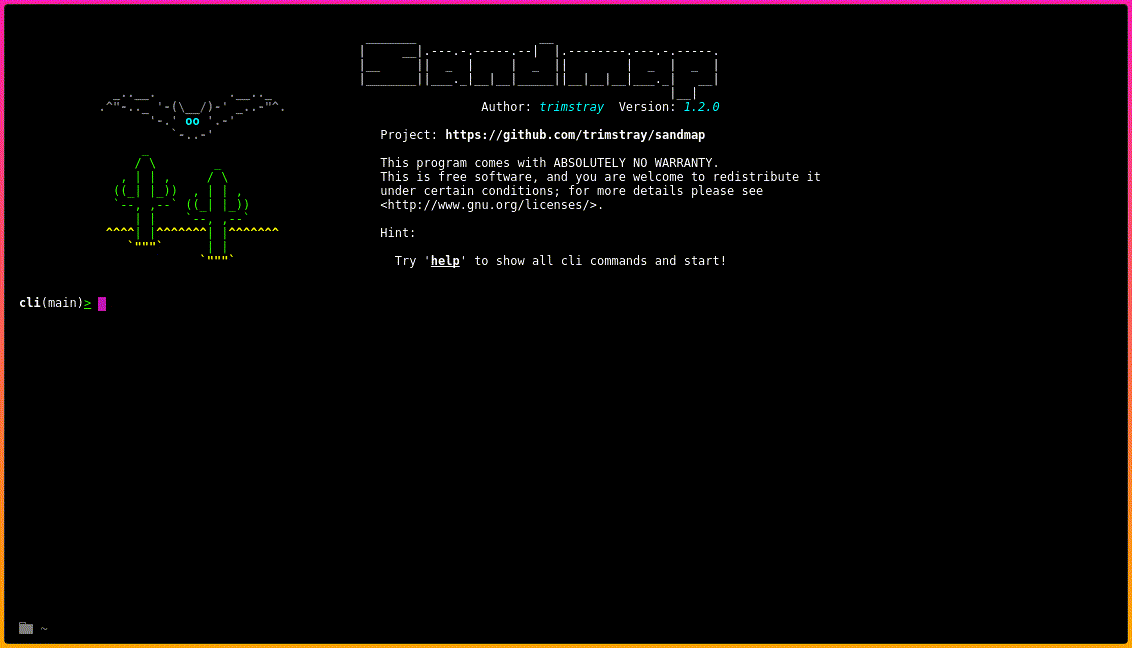
  • analyses prédéfinies incluses dans les modules
  • support du Nmap Scripting Engine (NSE) avec arguments de scripts
  • support TOR (avec proxychains)
  • analyses multiples en une seule fois
  • à ce jour : 31 modules avec 459 profils d'analyse

Comment utiliser

C'est simple :

# Clone this repository
git clone --recursive https://github.com/trimstray/sandmap

# Go into the repository
cd sandmap

# Install
./setup.sh install

# Run the app
sandmap
  • le lien symbolique vers bin/sandmap est placé dans /usr/local/bin
  • la page de manuel est placée dans /usr/local/man/man8

Ligne de commande

Avant d'utiliser sandmap, lisez l'introduction Ligne de commande.

Configuration

Le fichier de configuration etc/main.cfg a la structure suivante :

# shellcheck shell=bash

# Specifies the default destination.
# Examples:
#   - dest="127.0.0.1,8.8.8.8"
dest="127.0.0.1"

# Specifies the extended Nmap parameters.
# Examples:
#   - params="--script ssl-ccs-injection -p 443"
params=""

# Specifies the default output type and path.
# Examples:
#   - report="xml"
report=""

# Specifies the TOR connection.
# Examples:
#   - tor="true"
tor=""

# Specifies the terminal type.
# Examples:
#   - terminal="internal"
terminal="internal"

Prérequis

sandmap utilise des utilitaires externes à installer avant l'exécution :

  • nmap
  • xterm
  • proxychains

Cet outil fonctionne avec :

  • GNU/Linux (testé sur Debian et CentOS)
  • Bash (testé sur 4.4.19)
  • Nmap (testé sur 7.70)

Vous aurez également besoin d'un accès root.

Autres

Modules

Modules disponibles : 31 Profils d'analyse disponibles : 459

Si vous souhaitez créer vos propres modules, jetez un œil ici.

Architecture du projet

Voir ici.

Contribuer

Voir ceci.

Licence

GPLv3 : http://www.gnu.org/licenses/

Logiciel libre, Ouais !

Télécharger l’outil