Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
iptables-essentials — Iptables Essentials : Règles et commandes de pare-feu courantes. | Kitploit
Outils/GitHubGitHub/trimstray/iptables-essentials
Audit de ConfigurationSécurité RéseauApprentissage et ÉducationRessources Organisées
GitHubtrimstray/iptables-essentials

iptables-essentials

Iptables Essentials : Règles et commandes de pare-feu courantes.

Voir le dépôt
1.6k28910il y a 1 anVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Iptables Essentials : Règles et commandes courantes de pare-feu


Pull Requests Licence MIT


☑️ À FAIRE

  • Ajouter des exemples de configuration Iptables utiles
  • Ajouter une configuration utile des paramètres du noyau (sysctl)
  • Ajouter des liens vers des ressources externes utiles
  • Ajouter des exemples de configuration avancée, commandes, règles

Table des matières

  • Outils pour vous aider à configurer Iptables
  • Manuels/Procédures/Tutoriels
  • Configuration utile des paramètres du noyau (sysctl)
    • rp_filter
    • log_martians
    • send_redirects
    • accept_source_route
    • accept_redirects
    • tcp_syncookies
    • icmp_echo_ignore_broadcasts
    • ip_forward
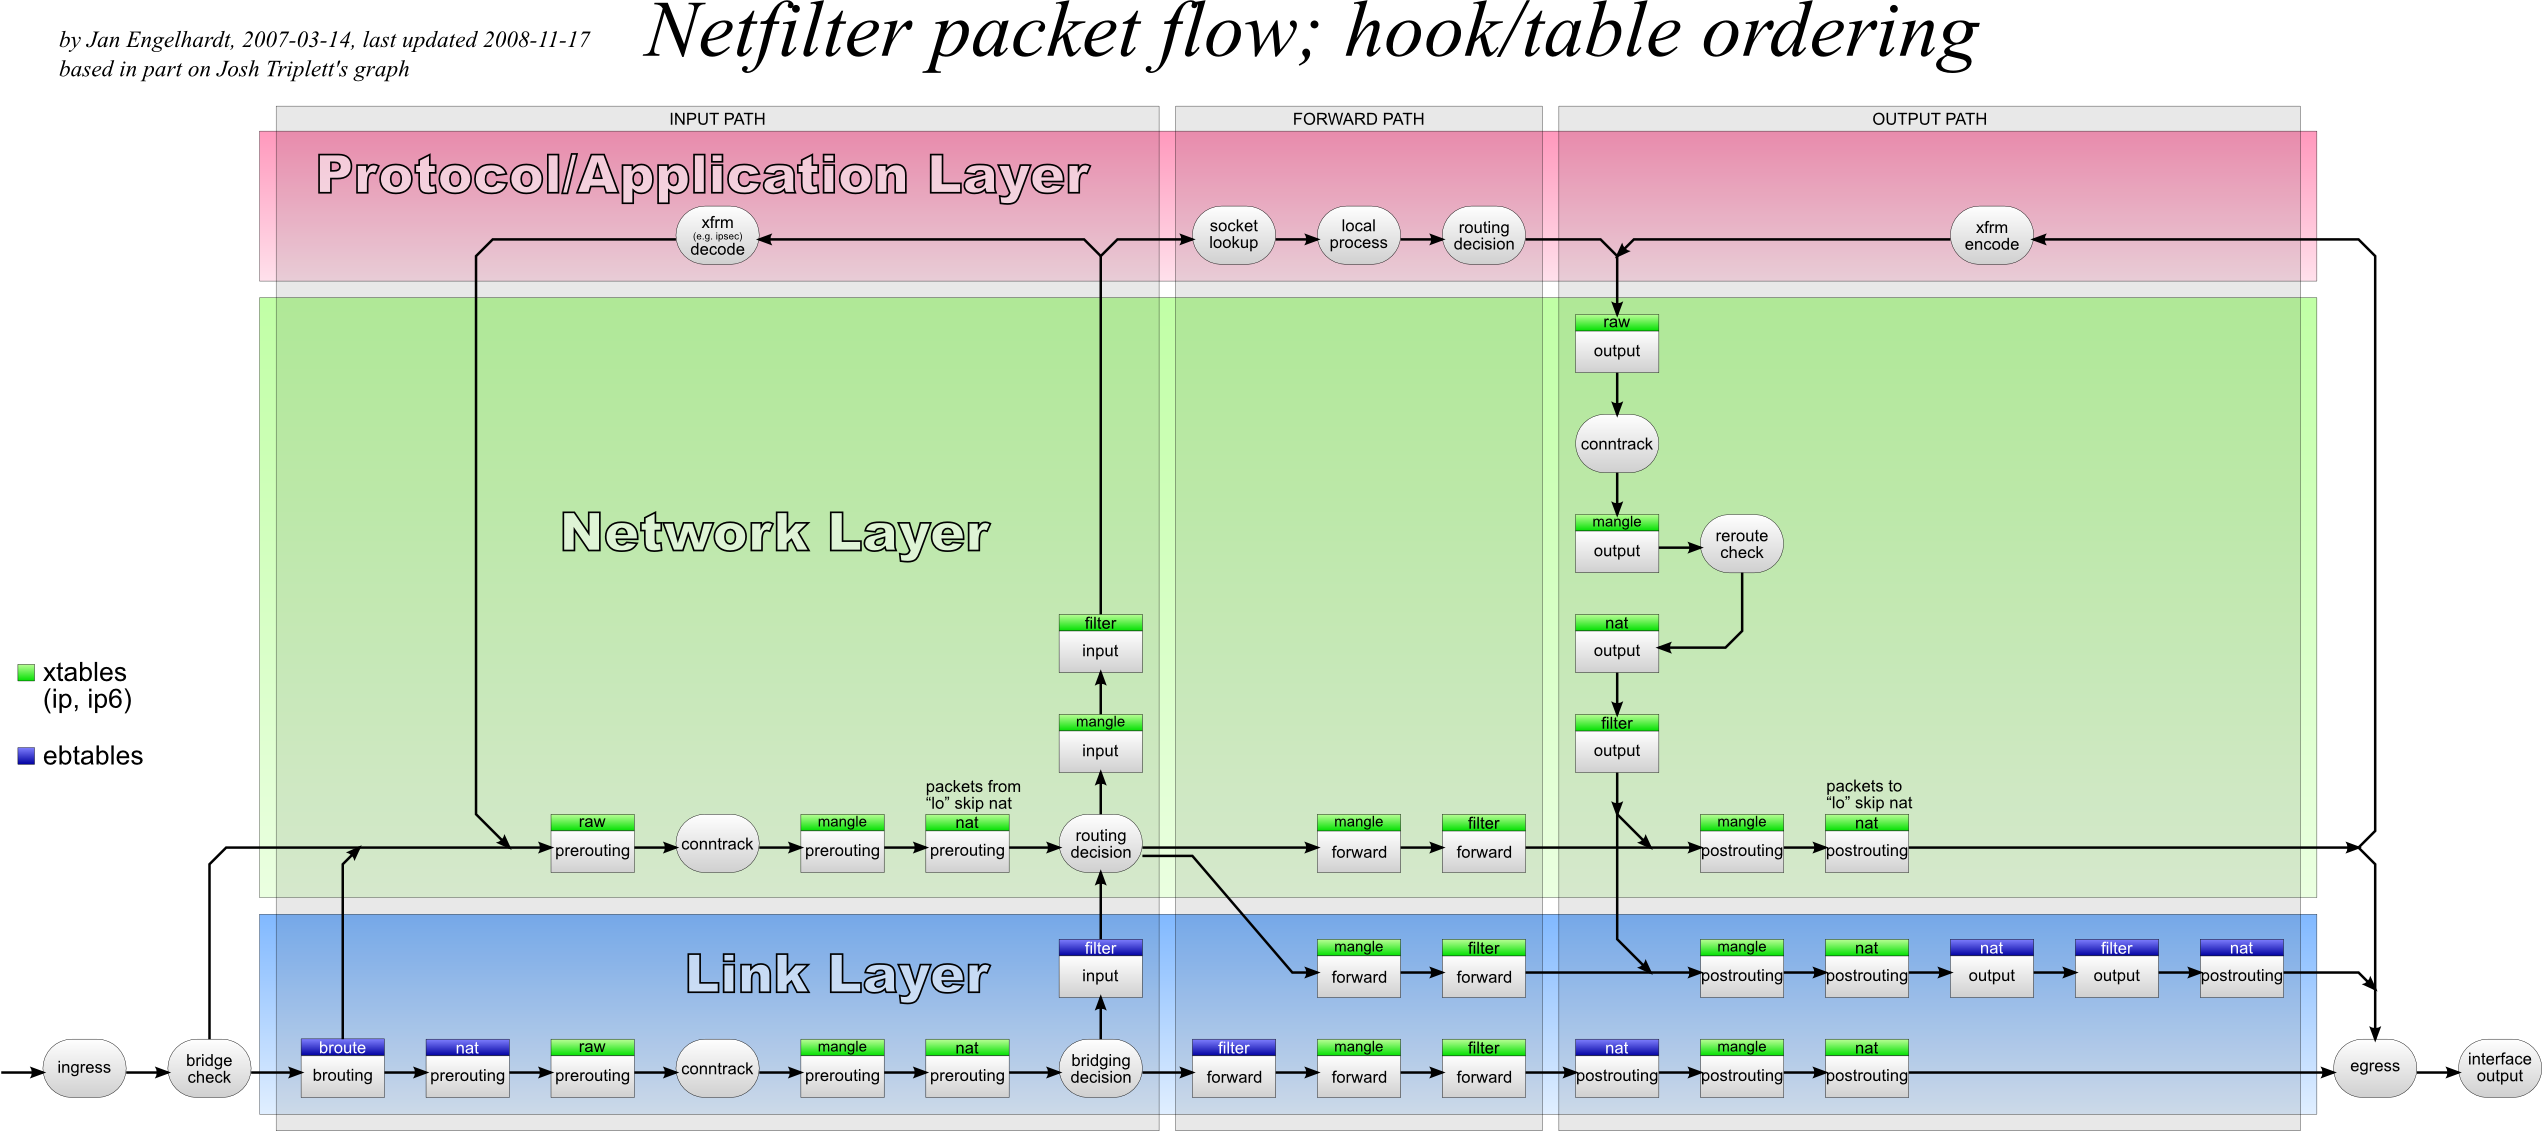
  • Comment ça marche ?
  • Règles Iptables
    • Sauvegarder les règles
      • Basé sur Debian
      • Basé sur RedHat
    • Lister toutes les règles iptables actives avec verbose
    • Lister toutes les règles iptables actives avec numérotation des lignes et verbose
    • Afficher toutes les règles iptables actives
    • Lister les règles sous forme de tableaux pour la chaîne INPUT
    • Afficher toutes les spécifications de règles dans la chaîne INPUT
    • Afficher les compteurs de paquets et la taille agrégée
    • Afficher les règles des chaînes INPUT ou OUTPUT avec numérotation des lignes et verbose
    • Supprimer une règle par chaîne et numéro
    • Supprimer une règle par spécification
    • Vider toutes les règles, supprimer toutes les chaînes et tout accepter
    • Vider toutes les chaînes
    • Vider une seule chaîne
    • Insérer des règles de pare-feu
    • Autoriser les connexions loopback
    • Autoriser les connexions entrantes établies et apparentées
    • Autoriser les connexions sortantes établies
    • Interne vers Externe
    • Rejeter les paquets invalides
    • Bloquer une adresse IP
    • Bloquer une adresse IP et rejeter
    • Bloquer les connexions vers une interface réseau
    • Autoriser tout SSH entrant
    • Autoriser SSH entrant depuis une adresse IP ou un sous-réseau spécifique
    • Autoriser SSH sortant
    • Autoriser Rsync entrant depuis une adresse IP ou un sous-réseau spécifique
    • Autoriser tout HTTP entrant
    • Autoriser tout HTTPS entrant
    • Autoriser tout HTTP et HTTPS entrant
    • Autoriser MySQL depuis une adresse IP ou un sous-réseau spécifique
    • Autoriser MySQL vers une interface réseau spécifique
    • PostgreSQL depuis une adresse IP ou un sous-réseau spécifique
    • Autoriser PostgreSQL vers une interface réseau spécifique
    • Bloquer les e-mails SMTP sortants
    • Autoriser tout SMTP entrant
    • Autoriser tout IMAP entrant
    • Autoriser tout IMAPS entrant
    • Autoriser tout POP3 entrant
    • Autoriser tout POP3S entrant
    • Rejeter les adresses réseau privées sur l'interface publique
    • Rejeter tout le trafic sortant vers les réseaux Facebook
    • Journaliser et rejeter les paquets
    • Journaliser et rejeter les paquets avec un nombre limité d'entrées de journal
    • Rejeter ou accepter le trafic depuis une adresse MAC
    • Bloquer ou autoriser la requête ping ICMP
    • Spécifier plusieurs ports avec multiport
    • Équilibrage de charge avec random* ou nth*
    • Limiter le nombre de connexions avec limit et iplimit*
    • Maintenir une liste des connexions récentes pour correspondance
    • Correspondance avec une string* dans la charge utile d'un paquet
    • Règles basées sur le temps avec time*
    • Correspondance de paquets basée sur les valeurs TTL
    • Protection contre le balayage de ports
    • Protection contre le brute-force SSH
    • Protection contre les attaques SYN flood
      • Atténuation des SYN floods avec SYNPROXY
    • Bloquer les nouveaux paquets qui ne sont pas SYN
    • Forcer la vérification des paquets fragmentés
    • Paquets XMAS
    • Rejeter tous les paquets NULL
    • Bloquer les valeurs MSS inhabituelles
    • Bloquer les paquets avec des drapeaux TCP falsifiés
    • Bloquer les paquets provenant de sous-réseaux privés (usurpation)
  • Exemples de configuration avancée
    • Gestion de paquets en Python avec la cible NFQUEUE
      • ACCEPTER tous les paquets d'une source spécifique sur (filter:INPUT) et REJETER tout le reste
      • Écrire votre propre script de port knocking pour sécuriser l'accès SSH

Outils pour vous aider à configurer Iptables

Télécharger l’outil