 toneemarqus/cve-2024-39031
Stored Cross-Side Scripting (XSS) entraîne une élévation de privilèges dans le portail de réseautage social SilverPeas.

Description: Dans Mes Agendas, un utilisateur peut créer de nouveaux événements et les ajouter à son calendrier. De plus, les utilisateurs peuvent inviter d'autres personnes du même domaine, y compris les administrateurs, à ces événements. Un utilisateur standard peut injecter une charge utile XSS dans les champs « Titre » et « Description » lors de la création d'un événement, puis ajouter l'administrateur ou tout autre utilisateur à l'événement. Lorsque l'utilisateur invité (victime) consulte son propre profil, la charge utile sera exécutée de son côté, même s'il ne clique pas sur l'événement.
Versions affectées : <= 6.3.5
Version corrigée : 6.3.5
Chercheur : Tonee Marqus avec Phronesis Security (https://www.phronesissecurity.com/)
Correctif appliqué : https://github.com/Silverpeas/Silverpeas-Core/pull/1346
Liens connexes :
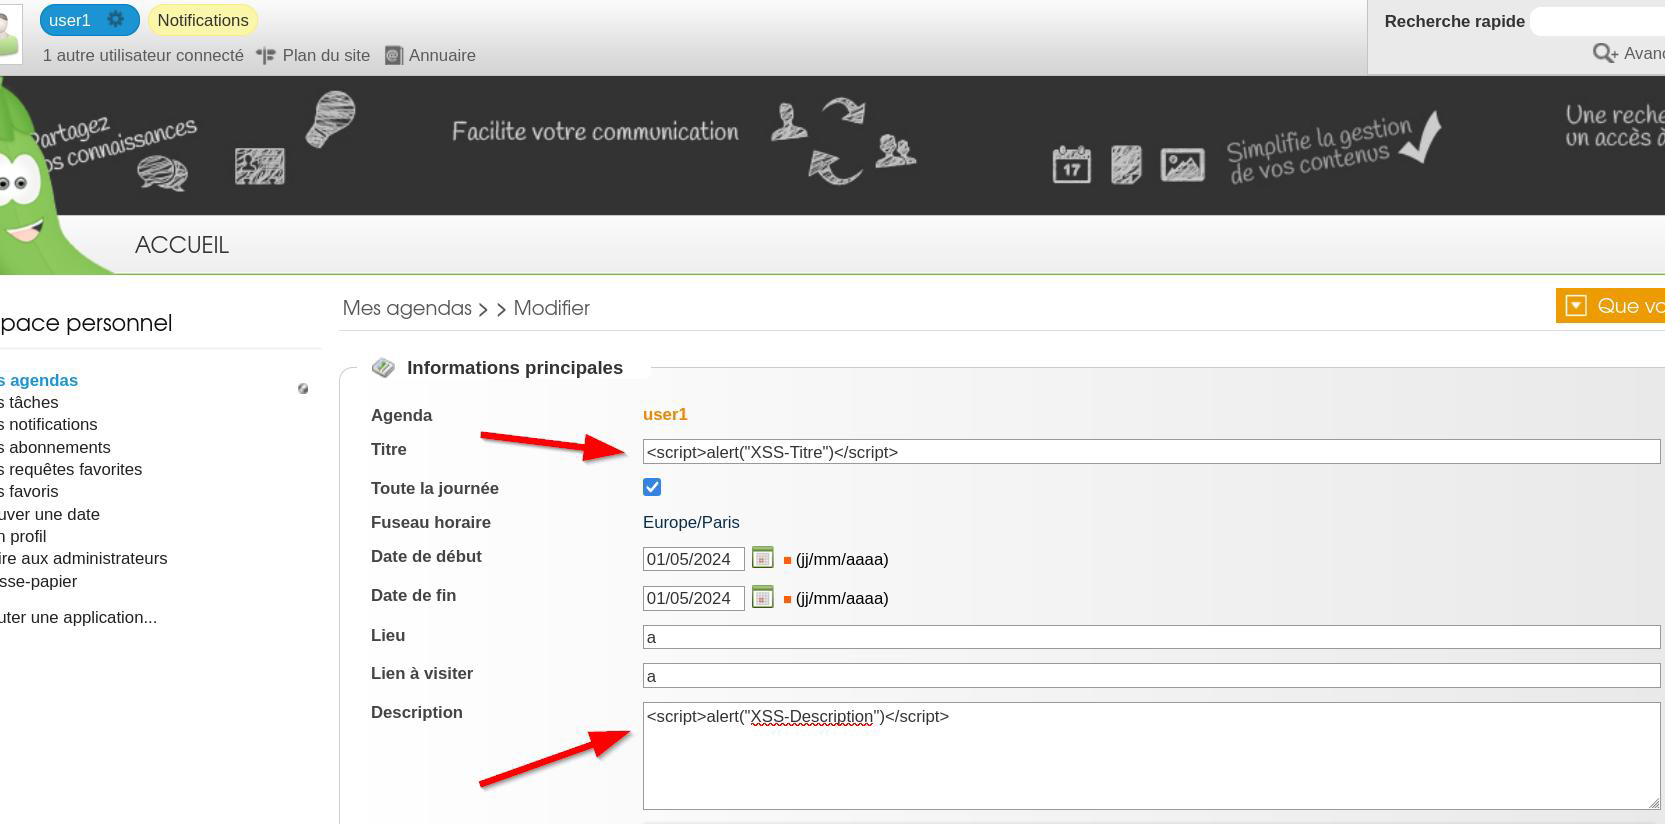
Connectez-vous en tant qu'utilisateur et créez un nouvel événement (agenda) dans Mes agendas. Dans les champs « Titre » et « Description », mettez les charges utiles XSS suivantes :
<script>alert("XSS-Titre")</script>
Et
<script>alert("XSS-Description")</script>
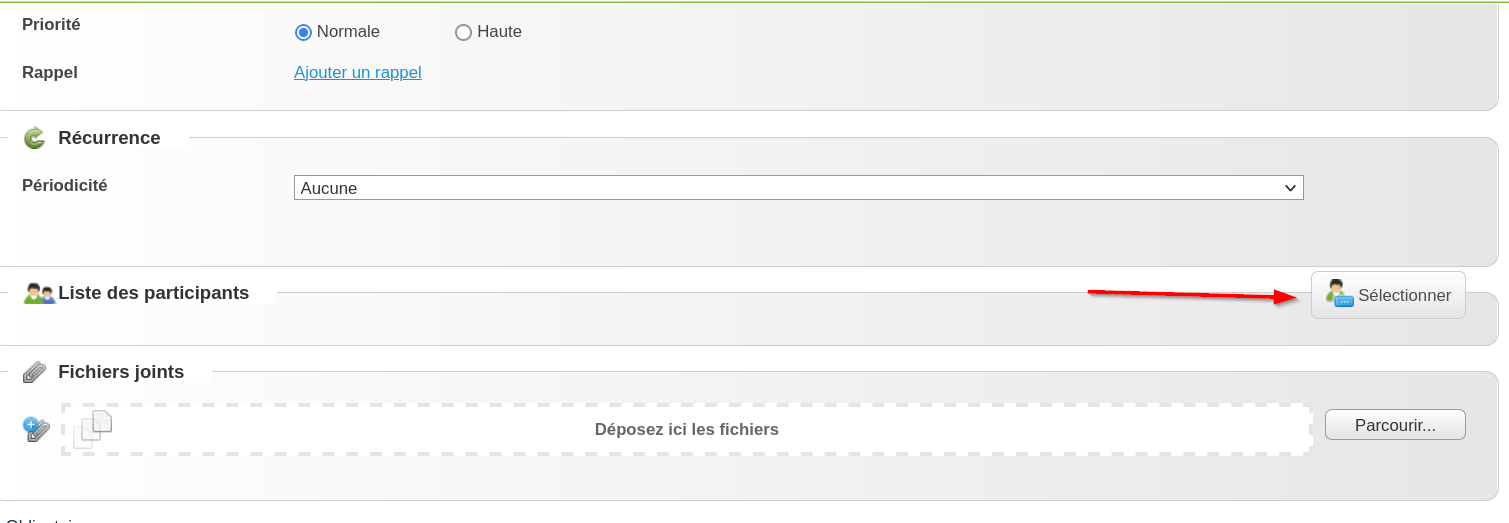
Ajoutez un autre utilisateur en tant que participant, par exemple, un administrateur a été ajouté ici.
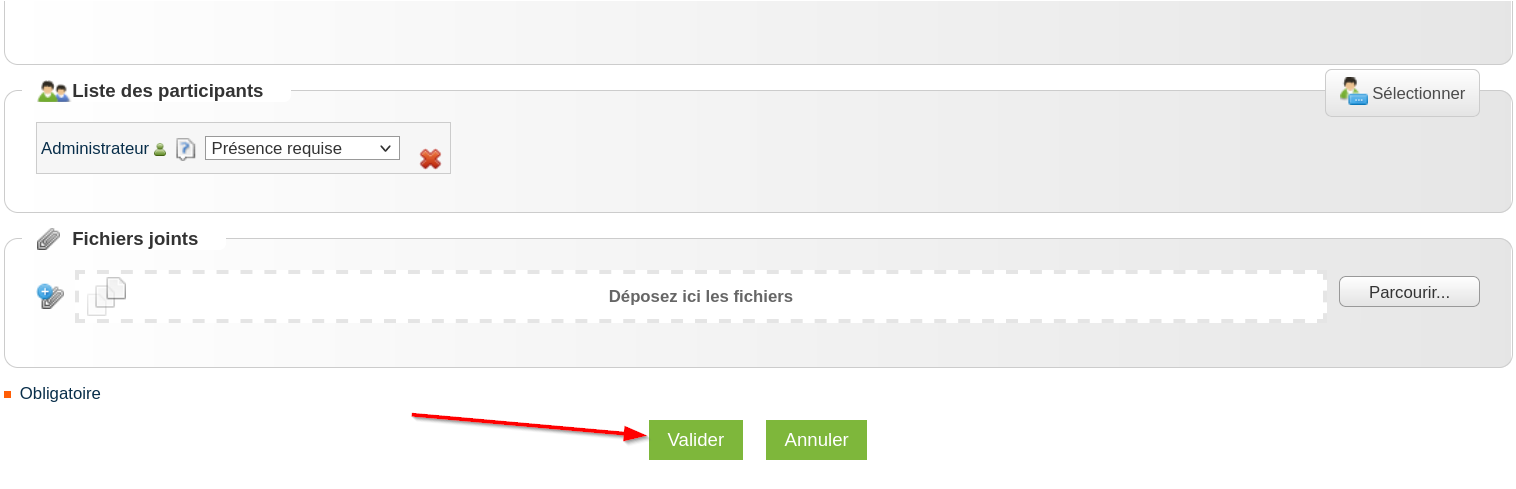
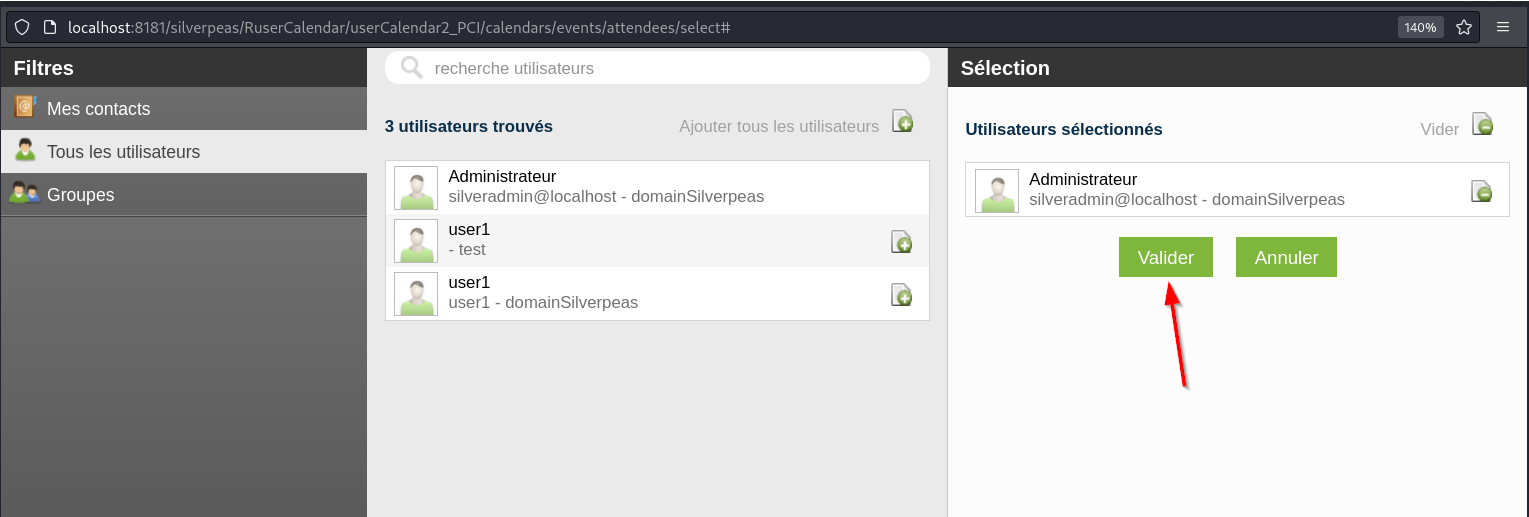 Enregistrez l'événement :
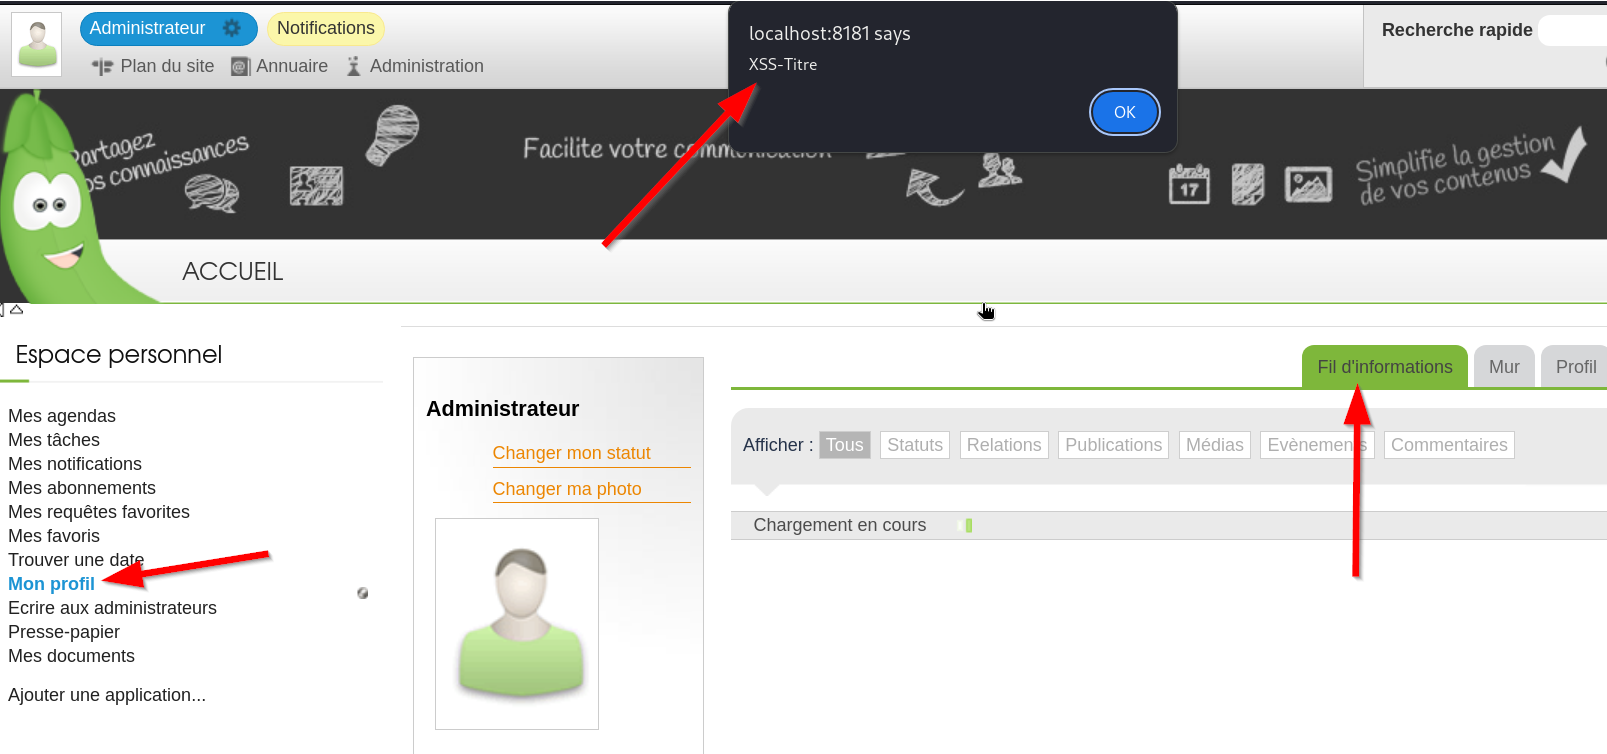
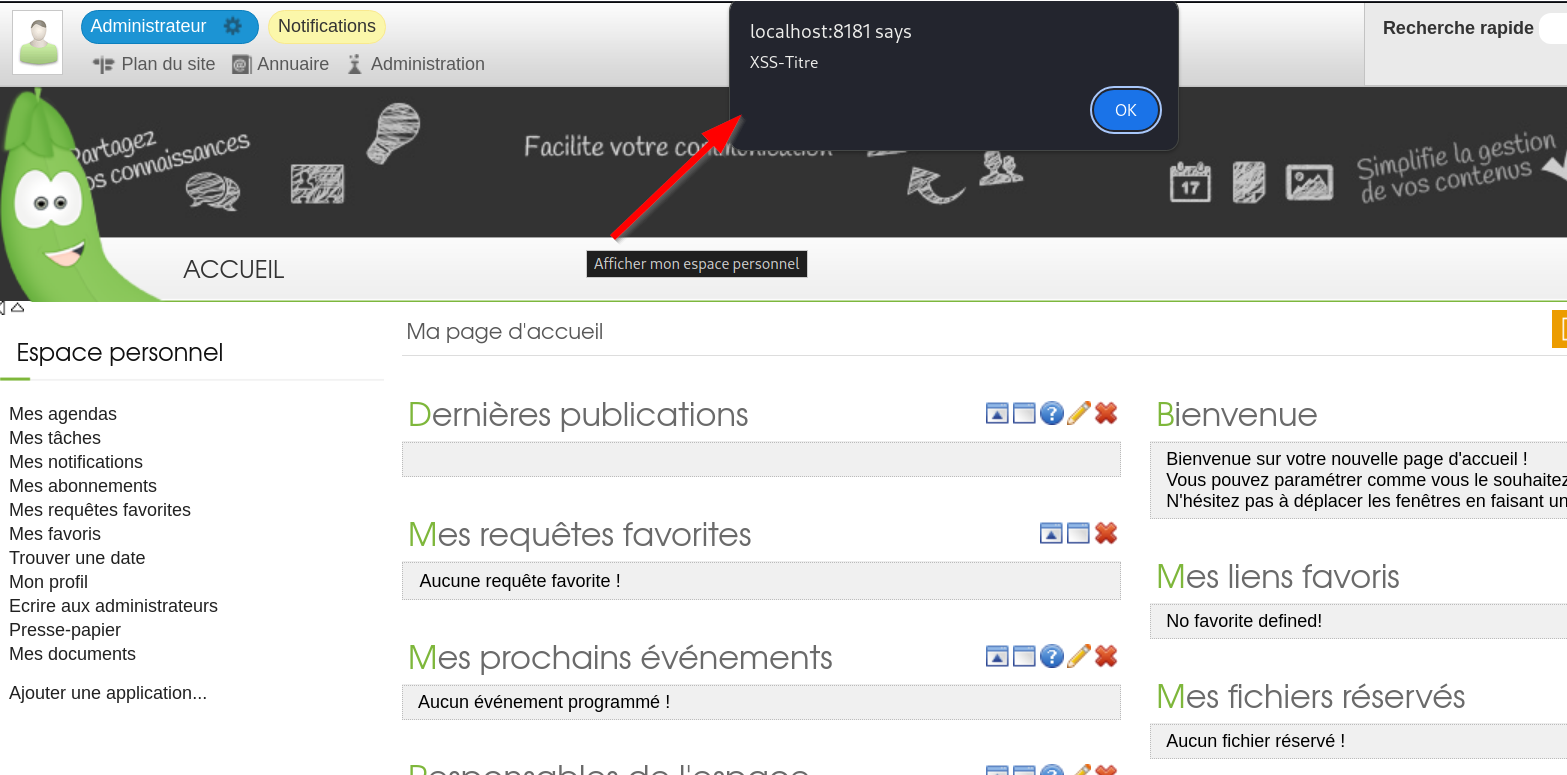
Connectez-vous au compte administrateur et cliquez sur le bouton administrateur en haut à gauche pour accéder au profil administrateur. Une fois que vous cliquez, l'alerte XSS pour « Titre » apparaîtra.
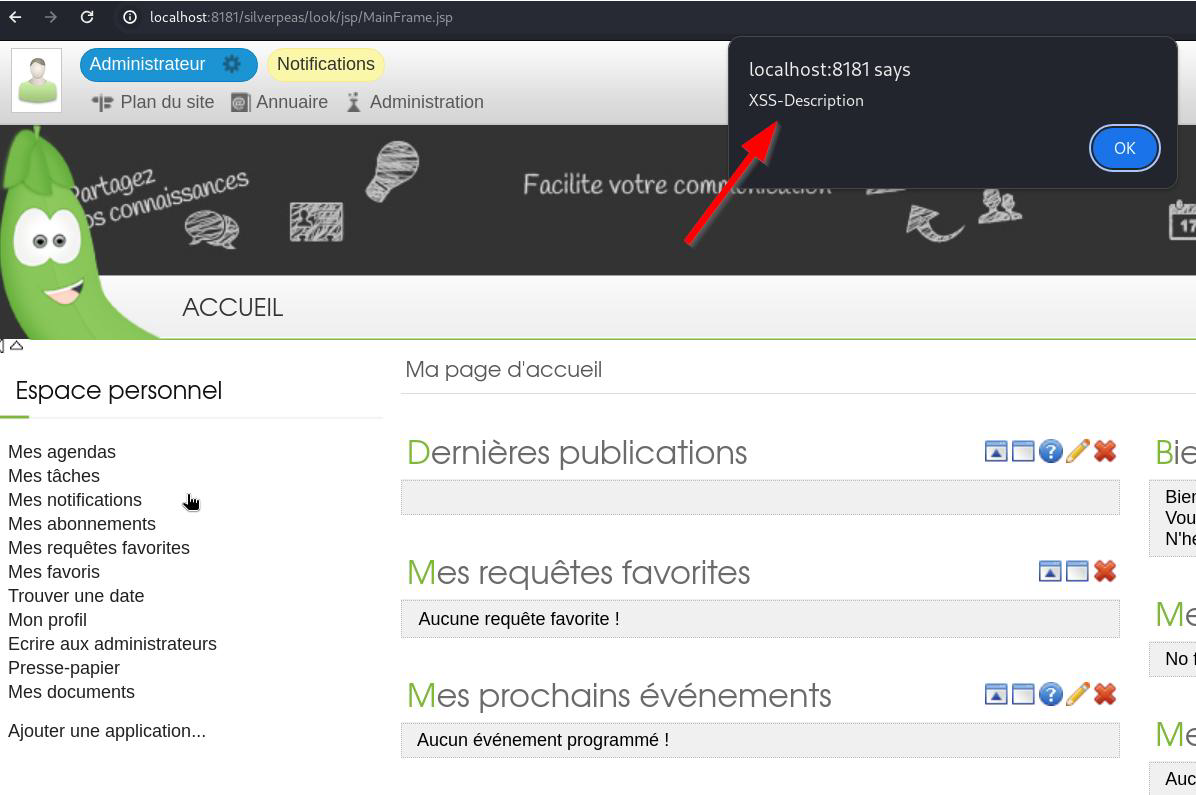
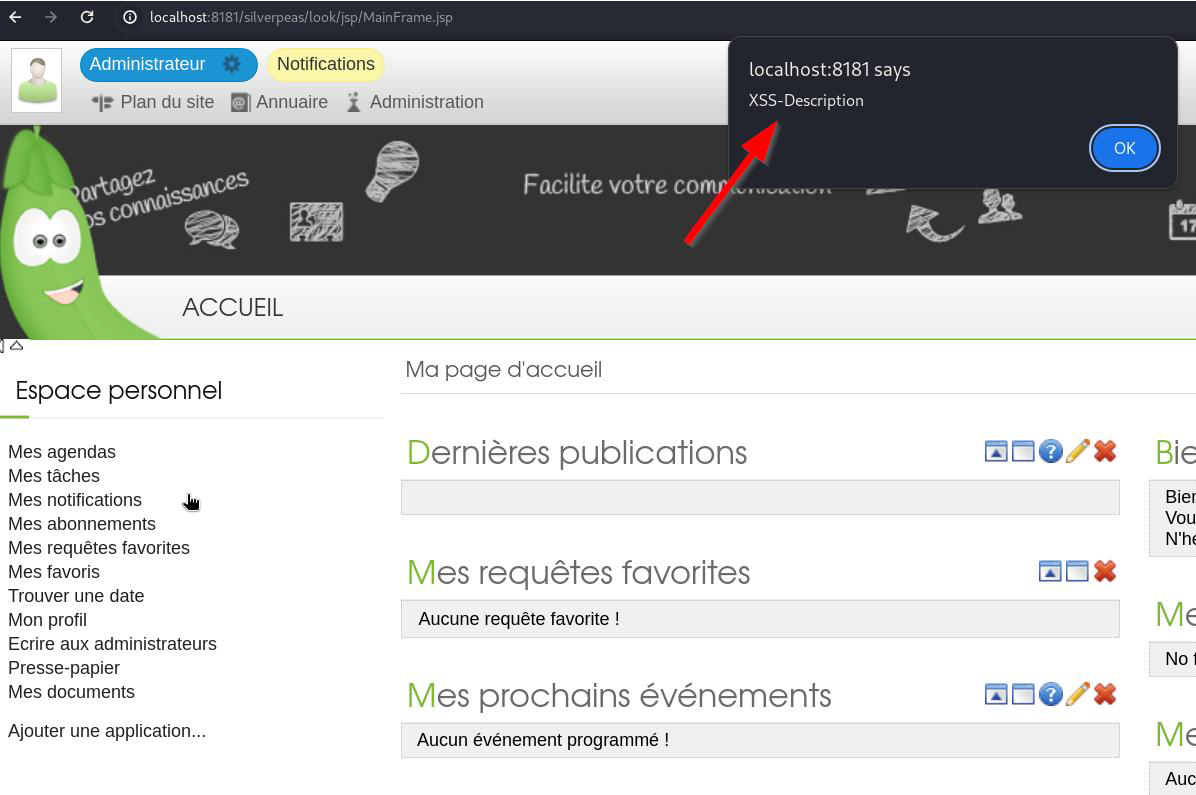
 Si vous cliquez sur OK, l'autre charge utile XSS apparaîtra également pour « description ».
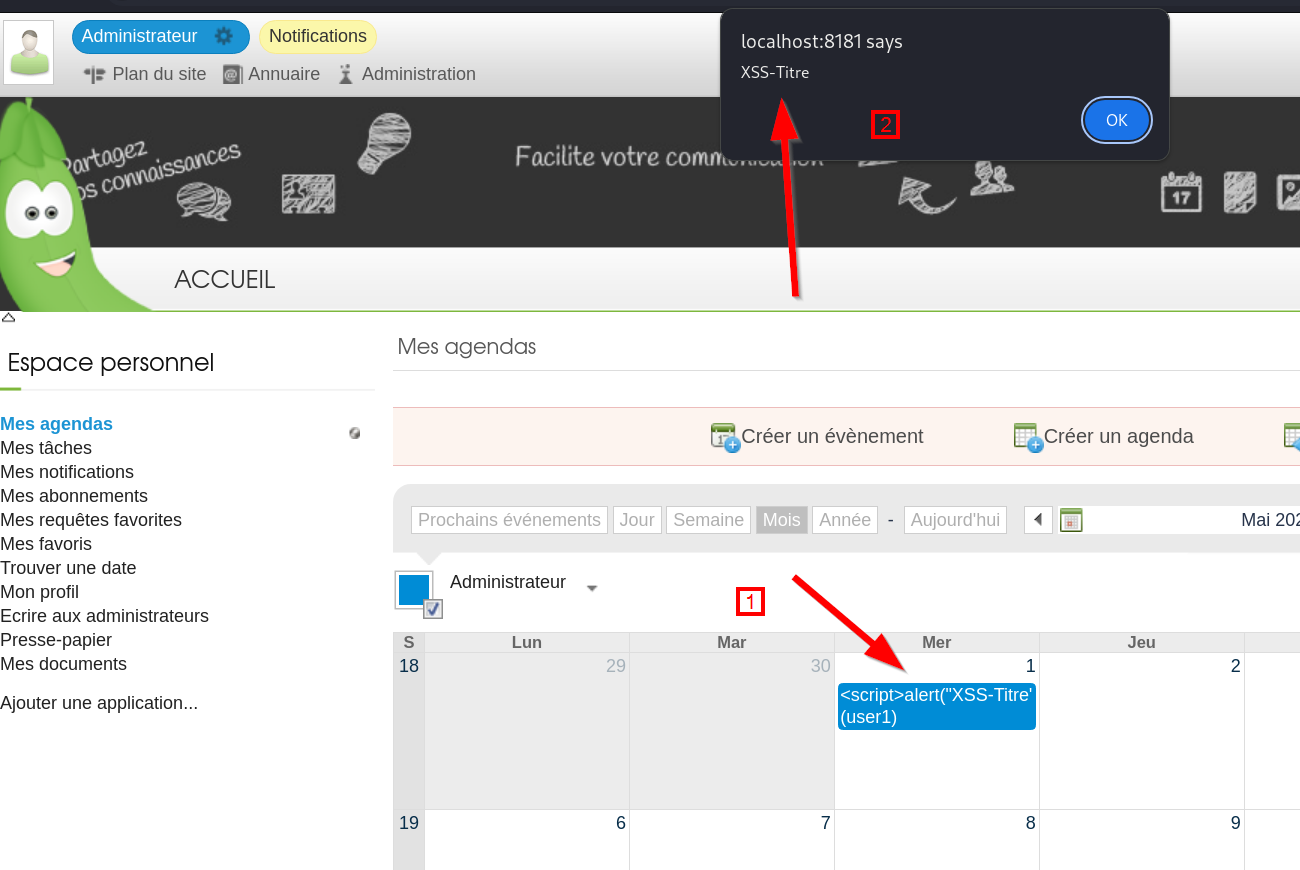
De plus, la charge utile XSS peut être déclenchée à de nombreux autres endroits, par exemple lorsque nous cliquons sur l'événement depuis le calendrier :
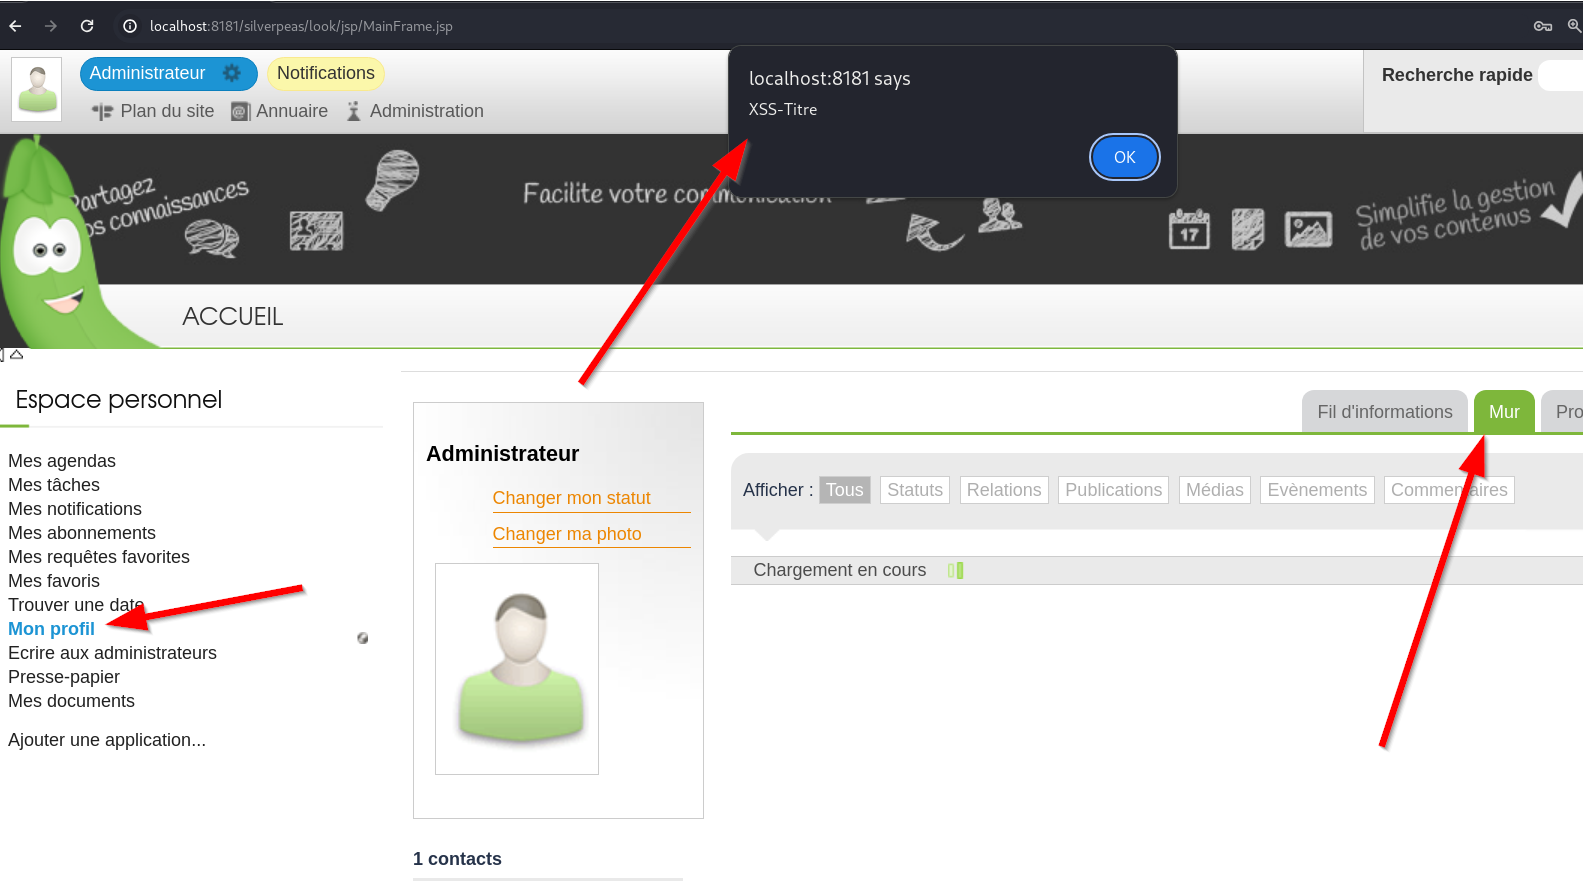
 Ou depuis Mon profil → Mur
 Enfin, depuis Fil d'informations :