
 thomastjdev/wmd
Cadre Python pour outils de sécurité informatique
Cet outil Python regroupe une collection de logiciels de sécurité informatique. Les logiciels sont encapsulés dans des "modules". Les modules sont constitués de code Python pur et/ou de programmes tiers externes.
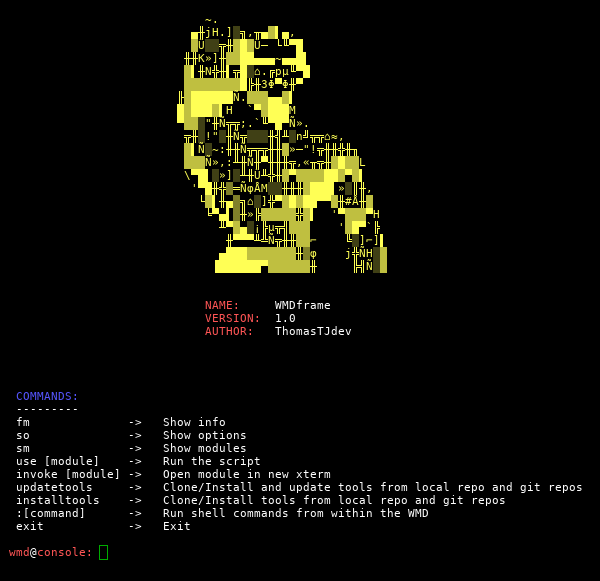
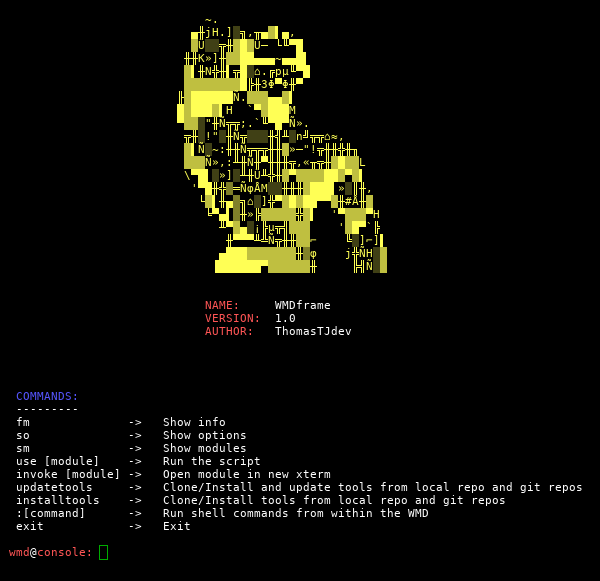
Screenshot:
Exécutez la commande "www" depuis la console pour activer un serveur Flask affichant les modules dans votre navigateur. Accédez-y via : 127.0.0.1:5000.
Les modules sont chargés directement dans un xterm.
DEV: Essayez les modules SniffHTTP et APsniff - définissez les paramètres dans le navigateur.
Screenshot:

| CATÉGORIE : | TYPE : | APPEL : | NOM : | DESCRIPTION : |
|---|---|---|---|---|
| bruteforce | creds | changeme | Scan des identifiants par défaut | Scanne les IP pour les services et tente de se connecter avec des identifiants par défaut (Arthur: ztgrace) |
| bruteforce | loginpath | adminfinder | Recherche d'admin | Un script simple pour trouver les chemins d'administration pour les pages web. (Arthur: Spaddex) |
| bruteforce | rar | bfrar | BF RAR | Force brute sur un fichier RAR |
| bruteforce | ssh | bfssh | Force brute SSH | Force brute de connexion SSH |
| bruteforce | web | bfweb | Force brute formulaire web | Force brute d'un formulaire de connexion web avec liste de mots et de mots de passe |
| bruteforce | zip | bfzip | BF ZIP | Force brute sur un fichier ZIP |
| cracking | aut | john | John the Ripper | Comme vous le savez - tuez le hash |
| cracking | hash | hashid | Identifier le hash | Identifier un hash |
| cracking | wpa | crackwpa | Cracker handshake WPA 4-voies | Capturer le handshake WPA 4-voies du point d'accès et le cracker |
| exploit | browser | browserpwn | Browser Autopwn2 | Ce module servira automatiquement des exploits de navigateur (Arthur: sinn3r[at]metasploit.com) |
| exploit | search | exploitdb | Exploitdb | Script de style shell pour rechercher des exploits sur exploit-db.com. (Arthur: mattoufoutu) |
| sin | mspoofcheck | Spoofcheck email domain | Vérifie si un domaine peut être usurpé pour par exemple l'envoi d'e-mails | |
| monitor | arp | arpmon | Alerte surveillance ARP | Surveiller la table ARP et alerter en cas de changements |
| monitor | ip | ipmon | Alerte surveillance IP | Surveiller les IP et alerter en cas de changements |
| other | settings | settings | Modifier les paramètres | Modifier vos paramètres d'environnement, par exemple l'interface |
| pentesting | niptt | sparta | SPARTA | SPARTA est une application GUI Python qui simplifie les tests de pénétration d'infrastructure réseau. |
| phishing | ap | etphis | Hameçonnage Evil Twin | Créer un Evil Twin et rediriger l'utilisateur vers une page de mot de passe factice. |
| phishing | webpage | webphis | Hameçonnage par page web | Exécuter un serveur Flask local avec des pages d'hameçonnage. |
| recon | dns | dig | Domain info groper | En utilisant la commande dig, vous pouvez interroger les serveurs DNS pour vos tâches liées à la recherche DNS |
| recon | dns | dnsmap | dnsmap | DNS Network Mapper. Énumération et force brute. |
| recon | dns | dnsrecon | dnsrecon | Capacités multiples de reconnaissance DNS. |
| router | framework | rsploit | Routersploit | Framework pour routeurs avec exploits et récupération d'identifiants. (Arthur: Reverse Shell Security) |
| scan | sin | lanscan | Scan LAN | Scanner le réseau local - reconnaissance |
| sniff | aut | apsniff | AP sniff | Créer un AP et renifler HTTPS en évitant HSTS + Beef |
| sniff | http | sniffhttp | Sniff HTTP | Renifler les paquets HTTP. Extraire noms d'utilisateur et mots de passe du trafic. |
| sniff | sin | bettercap | Bettercap | Intégration Bettercap pour renifler les paquets et contourner HSTS et HTTPS |
| socialeng | instabot | Instagram bot | Bot Instagram pour effectuer diverses activités (Arthur: LevPasha) | |
| spoof | arp | arpspoof | ARP spoof | Usurpation ARP |
| sql | sqli | gdsqli | Gdork SQLi | Rechercher sur le net des URLs et vérifier si elles sont vulnérables aux injections SQL |
| sql | sqli | sqlmap | SQLmap | Juste une activation de SQLmap. |
| system | mac | macc | Macchanger | Changer votre adresse MAC |
| tools | search | searchht | Recherche outils de hacking | Moteur de recherche d'outils de hacking |
| wifi | accesspoint | createap | Créer un point d'accès | Créer un point d'accès |
| wifi | wifi | wifiutils | Utilitaires WiFi | Utilitaires pour WiFi, par exemple déauth, WiFi, clients, sondes, etc. |
Avant votre première exécution, veuillez :
1. Ajuster vos paramètres d'environnement dans core/config.ini.default
2. Renommer core/config.ini.default en core/config.ini
Démarrer la console avec :
python3 wmd.py
Démarrer un seul module :
python3 wmd.py -m [APPEL]
Démarrer le serveur web :
python3 wmd.py -w
Démarrer sans vérifier les prérequis :
python3 wmd.py -nc
Avant votre première exécution, veuillez :
1. Ajuster vos paramètres d'environnement dans core/config.ini.default
2. Renommer core/config.ini.default en core/config.ini
Prérequis :
Outils/logiciels/GIT optionnels :
Les modules qui en ont besoin vous en informeront et ne s'exécuteront simplement pas..
