 thirukrishnan/cve-2023-33408
Preuve de concept démontrant un cross-site scripting (XSS) stocké dans Minical 1.0.0 via la fonctionnalité de modification de la note d'état de la salle, avec des instructions de reproduction étape par étape.

Minical 1.0.0 est vulnérable à une faille de type Cross-Site Scripting (XSS) stockée.
Fournisseur : https://github.com/minical/minical
Application de démonstration : https://demo.minical.io/
Étape 1 : Connectez-vous à l'application Minical et naviguez jusqu'à Room -> Room Status.
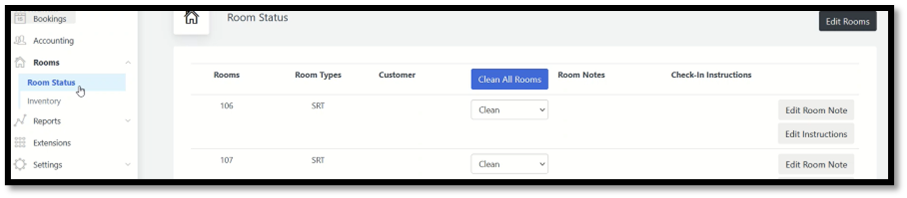
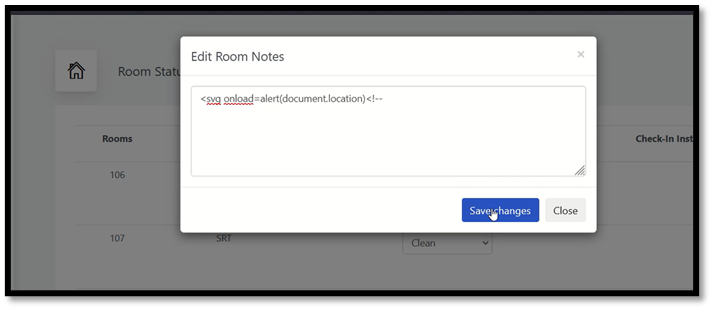
Étape 2 : Cliquez sur l'option Edit Room Note et saisissez la charge utile.
Payload= <svg onload=alert(document.location)<!--
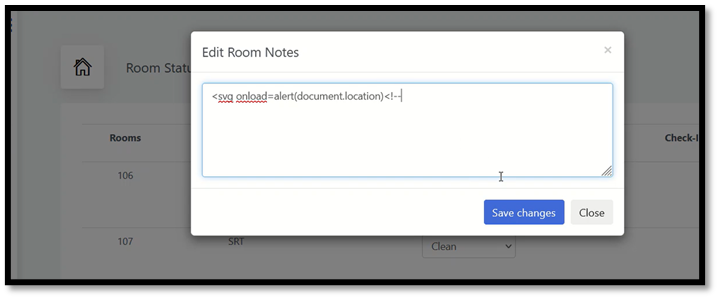
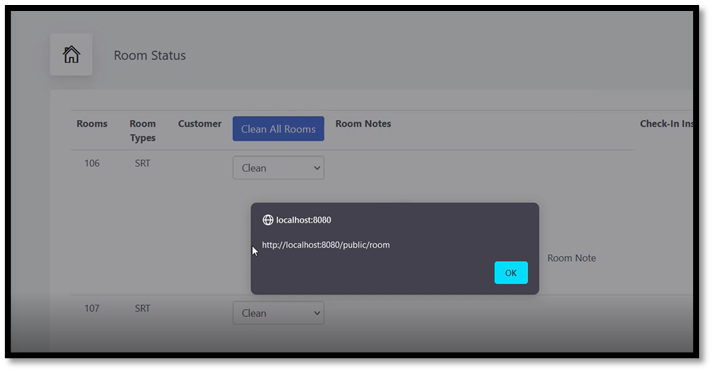
Étape 3 : Cliquez sur Save Changes et observez le déclenchement de la charge utile.