
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-51403 — LiveHelperChat <=4.61 - Cross-Site Scripting stocké (XSS) via le champ Alias Pseudo d'Attribution de Département | Kitploit
Outils/GitHubGitHub/thewhiteevil/cve-2025-51403
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubthewhiteevil/cve-2025-51403

CVE-2025-51403

LiveHelperChat <=4.61 - Cross-Site Scripting stocké (XSS) via le champ Alias Pseudo d'Attribution de Département

Voir le dépôt
il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Titre de l'exploit: LiveHelperChat <=4.61 - Cross Site Scripting (XSS) stocké via le champ Alias Nick de l'affectation de département

Date: 09/06/2025

Auteur de l'exploit: Manojkumar J (TheWhiteEvil)

Linkedin: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

Page d'accueil du fournisseur: https://github.com/LiveHelperChat/livehelperchat/

Lien du logiciel:

https://github.com/LiveHelperChat/livehelperchat/

Version: <=4.61

Version corrigée: 4.61

Catégorie: Application Web

Testé sur: Mac OS Sequoia 15.5, Firefox

CVE : CVE-2025-51403

Lien de l'exploit: https://github.com/Thewhiteevil/CVE-2025-51403

Référence: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

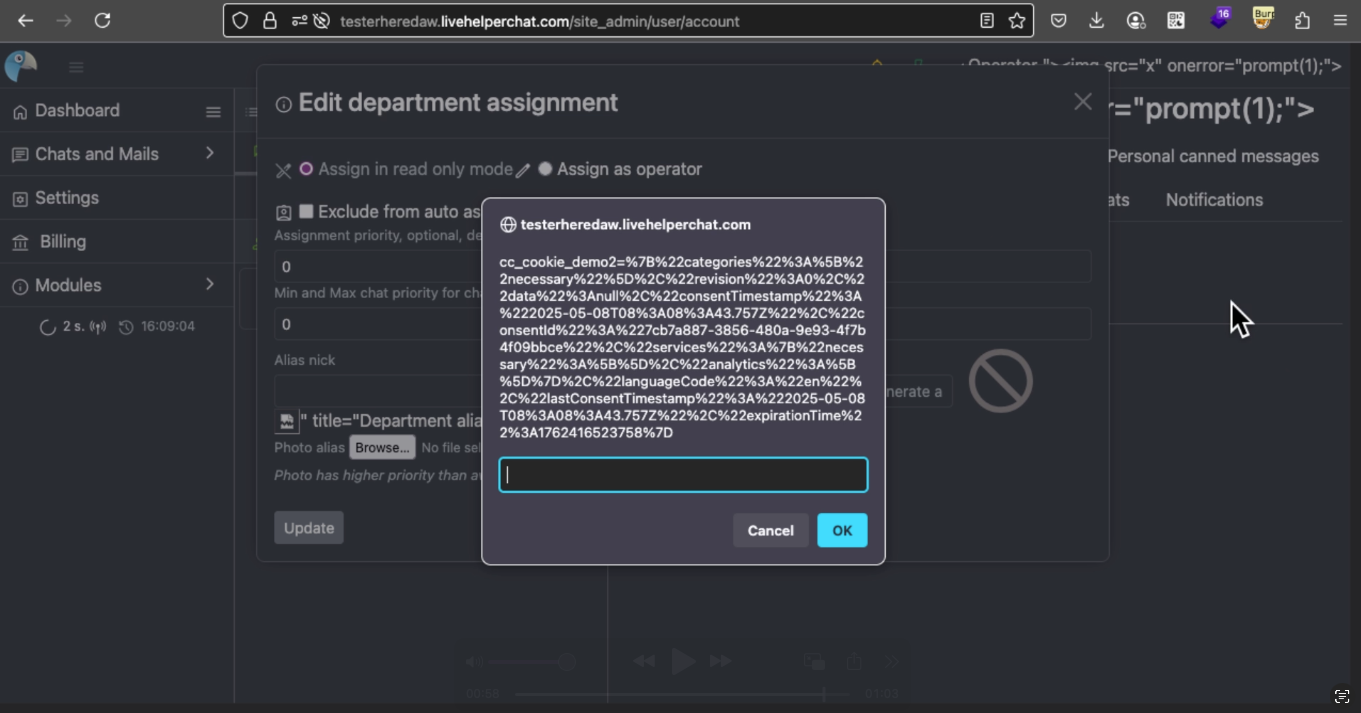
Un utilisateur/opérateur à faibles privilèges injecte une charge utile JavaScript malveillante dans le champ « Alias Nick » de l'affectation de département lors de l'attribution ou de la modification de l'accès au département. Lorsqu'un utilisateur à privilèges élevés (par exemple, administrateur ou opérateur) modifie le champ « Alias Nick » de l'affectation de département, le script stocké est exécuté dans le contexte de son navigateur.

Étapes de reproduction:

  1. Connectez-vous en tant qu'opérateur.

  2. Accédez à la page des paramètres de votre affectation de département.

  3. Dans le champ "Alias Nick", saisissez la charge utile suivante :

    "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51403/main/x" onerror="prompt(1);">

  4. Enregistrez les modifications.

  5. Revenez à la page des paramètres de l'affectation de département et modifiez le champ Alias Nick ; le cross site scripting (xss) s'exécutera.
image
Télécharger l’outil