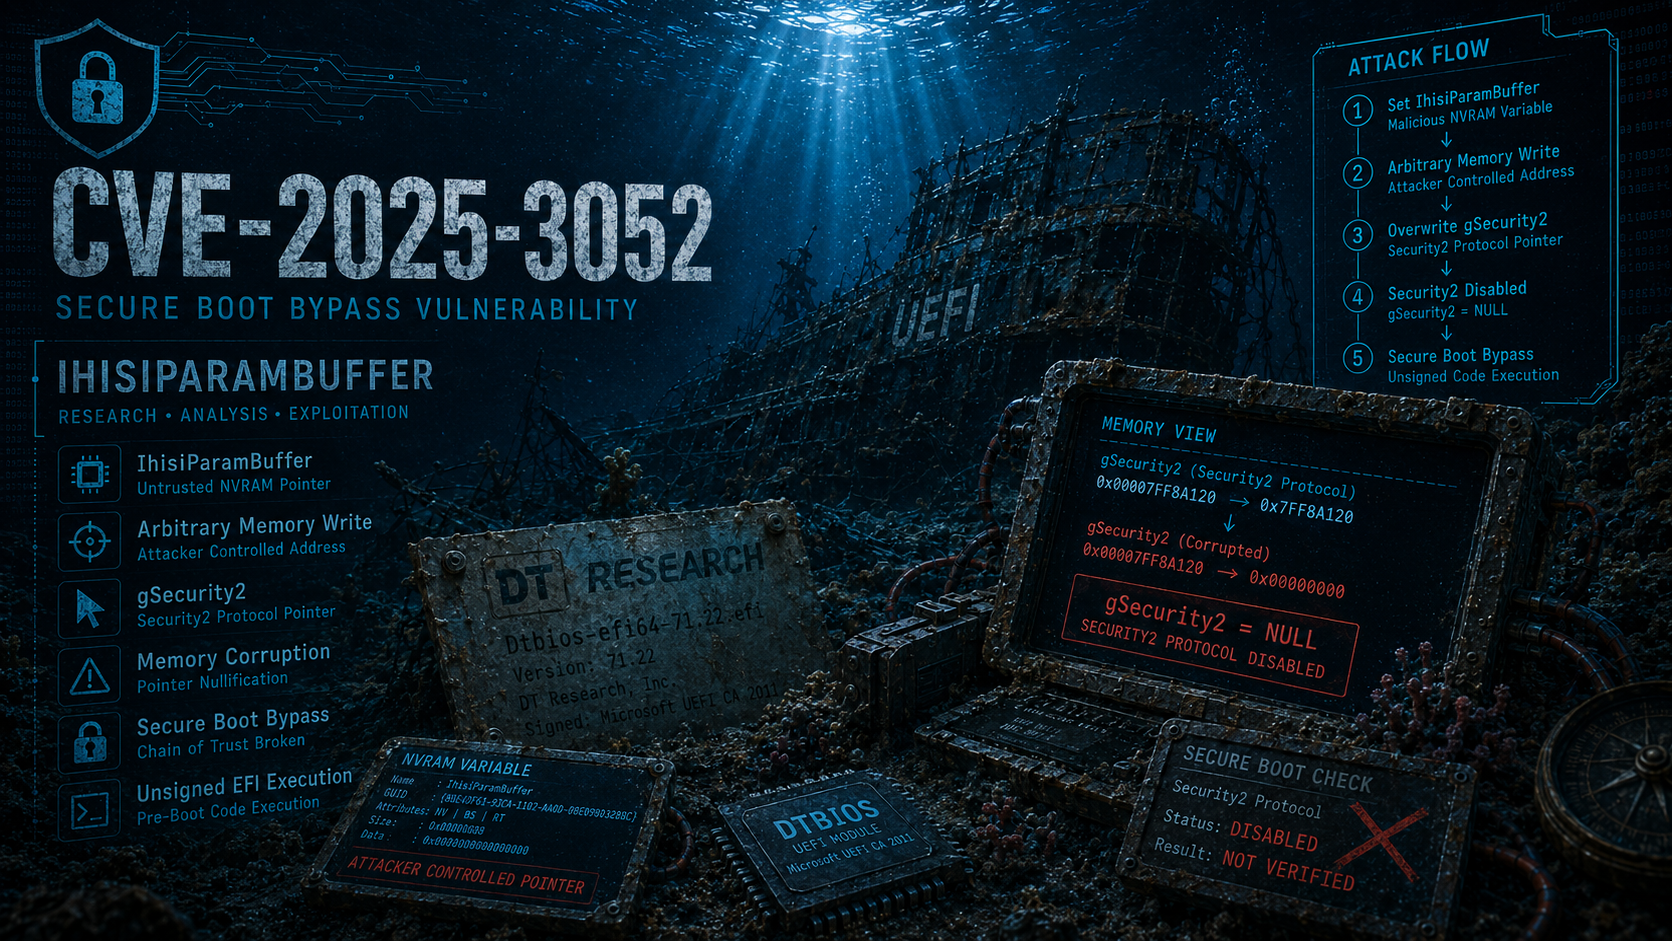

Recherche sur CVE-2025-3052, une vulnérabilité du firmware Insyde qui expose une primitive d'écriture arbitraire capable de modifier des pointeurs critiques pour la sécurité.

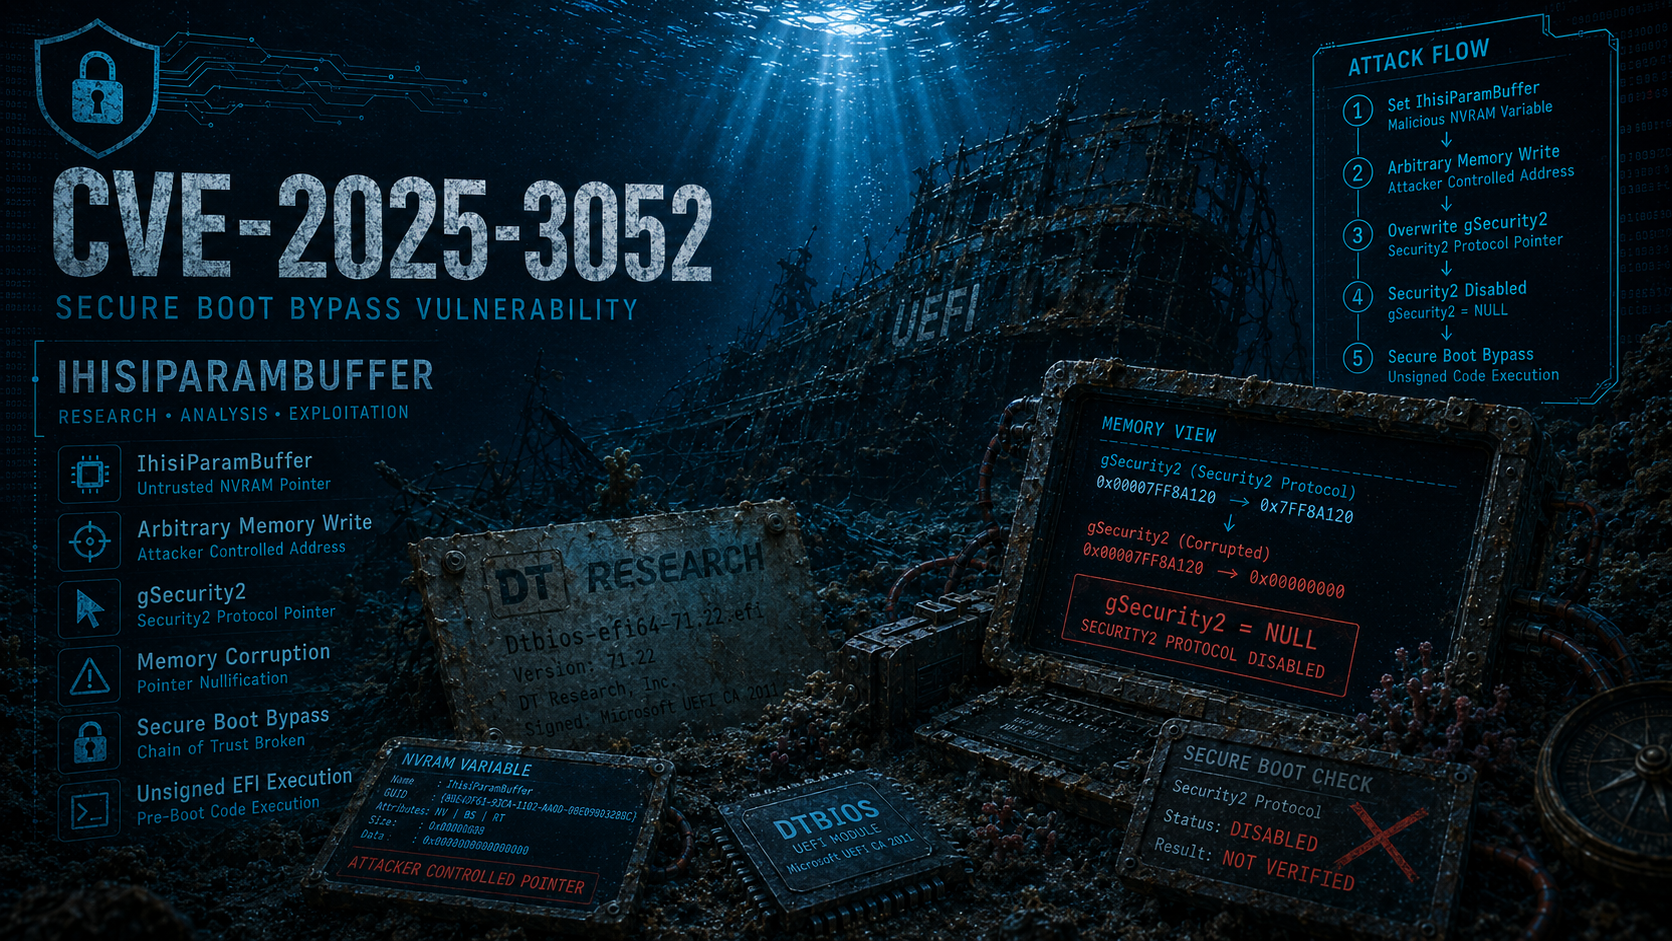
Ce dépôt centralise le matériel de recherche lié à CVE-2025-3052, une vulnérabilité de corruption mémoire dans un module UEFI signé avec le certificat tiers de Microsoft, qui permet à un attaquant de corrompre des structures de firmware critiques pour la sécurité, de neutraliser l'application de Secure Boot et d'exécuter du code non signé arbitraire avant le chargement du système d'exploitation. Il comprend une analyse technique de la cause racine et de la technique d'exploitation, des binaires vulnérables réels et éducatifs, ainsi qu'une documentation de support destinée à aider les chercheurs à comprendre, reproduire et expérimenter cette classe de vulnérabilité.
CVE-2025-3052 a été découverte et divulguée de manière responsable par l'équipe de recherche de Binarly. Références officielles et communautaires :
Ce dépôt inclut deux binaires vulnérables, fournis avec des objectifs de recherche et d'apprentissage différents.
Ce binaire représente la vulnérabilité telle qu'elle existait dans la nature.
CVE-2025-3052 est une vulnérabilité de contournement de Secure Boot affectant les systèmes UEFI, causée par la gestion non sécurisée de données récupérées depuis une variable NVRAM au sein d'une application UEFI signée. La vulnérabilité permet à un attaquant de corrompre des structures de firmware critiques pour la sécurité pendant le processus de démarrage, brisant effectivement la chaîne de confiance UEFI et permettant l'exécution de code non signé avant le chargement du système d'exploitation.
Ce qui rend cette vulnérabilité particulièrement impactante n'est pas seulement la nature du bug lui-même, une primitive de corruption mémoire, mais le contexte dans lequel il existe : un module UEFI signé avec le certificat UEFI tiers de Microsoft, approuvé par défaut sur la grande majorité des systèmes modernes. Par conséquent, l'exploitation se produit à l'un des stades d'exécution les plus précoces et les plus privilégiés de la plateforme, avant les contrôles de sécurité au niveau du système d'exploitation.
Secure Boot est une fonctionnalité de sécurité essentielle d'UEFI conçue pour faire respecter la chaîne de confiance de la plateforme, du firmware au système d'exploitation. Son objectif principal est d'empêcher l'exécution de composants de démarrage non autorisés ou malveillants, tels que les bootkits, pendant le processus de démarrage.
À un niveau élevé, Secure Boot fonctionne en validant cryptographiquement les exécutables UEFI avant de les autoriser à s'exécuter. Cette validation est effectuée à l'aide de deux bases de données maintenues par le firmware :
Une application UEFI est autorisée à s'exécuter si :
Par défaut, la plupart des systèmes sont livrés avec les certificats suivants approuvés dans db :
Les modules vulnérables associés à CVE-2025-3052 ont été signés à l'aide du certificat Microsoft Corporation UEFI CA 2011. Comme ce certificat est largement approuvé par les fournisseurs et les plateformes, toute application signée l'utilisant peut s'exécuter sur la plupart des systèmes UEFI sans interaction de l'utilisateur. Cette confiance étendue amplifie considérablement l'impact d'une vulnérabilité au sein d'un tel module, car elle contourne effectivement les garanties de protection prévues par Secure Boot.
Le module UEFI vulnérable a été initialement découvert lors d'une analyse à grande échelle de binaires UEFI téléversés sur des dépôts publics de malwares, notamment VirusTotal. Bien que la première soumission publique du module ait eu lieu en novembre 2024, l'inspection de sa signature Authenticode a révélé qu'il avait été signé dès octobre 2022, indiquant que le binaire pouvait circuler depuis un temps considérable avant sa détection.
Le nom de fichier original observé lors de l'analyse était Dtbios-efi64-71.22.efi. L'examen des chaînes intégrées, des métadonnées de certificat et du comportement du fichier suggérait fortement que le module avait été développé par DT Research, Inc, un fournisseur spécialisé dans les appareils informatiques mobiles robustes.
Une ingénierie inverse plus poussée a révélé que le module est un utilitaire de flashage de BIOS, conçu pour lire une image de firmware depuis le disque et l'écrire dans la ROM du système. Bien qu'initialement destiné au matériel DT Research, le module n'est pas restreint à une plateforme spécifique et peut s'exécuter sur tout système qui approuve le certificat UEFI tiers de Microsoft.
