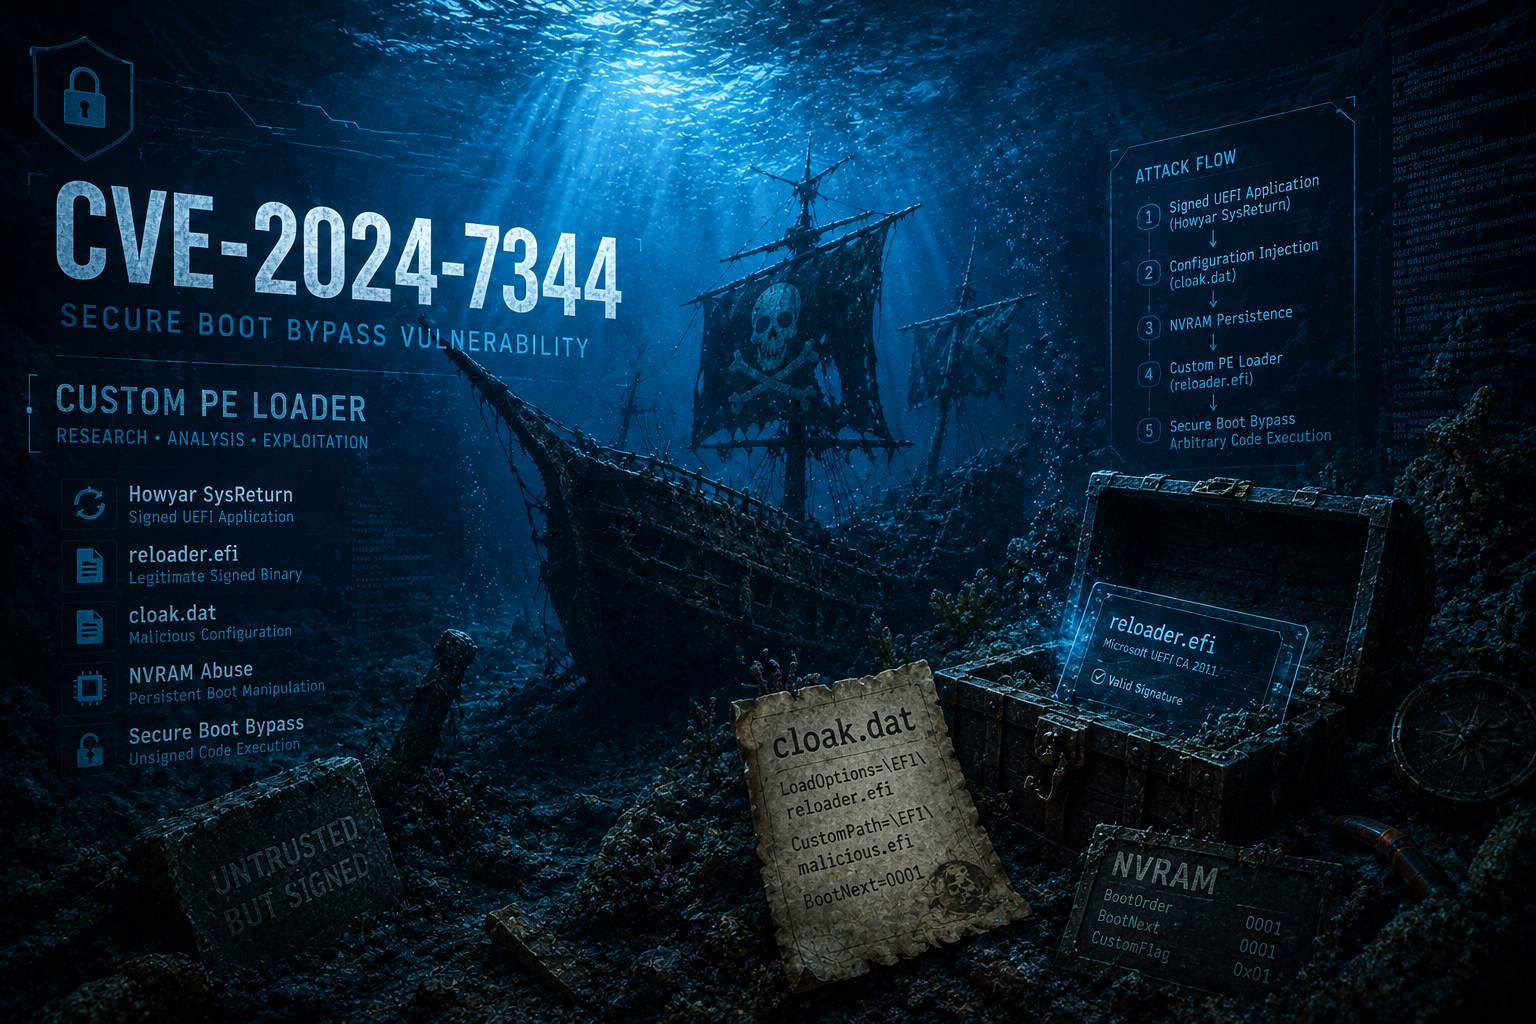
Recherche technique sur un contournement de Secure Boot UEFI causé par un chargeur PE personnalisé non sécurisé, comprenant une analyse des causes racines, un flux d'exploitation et une preuve de concept pédagogique.

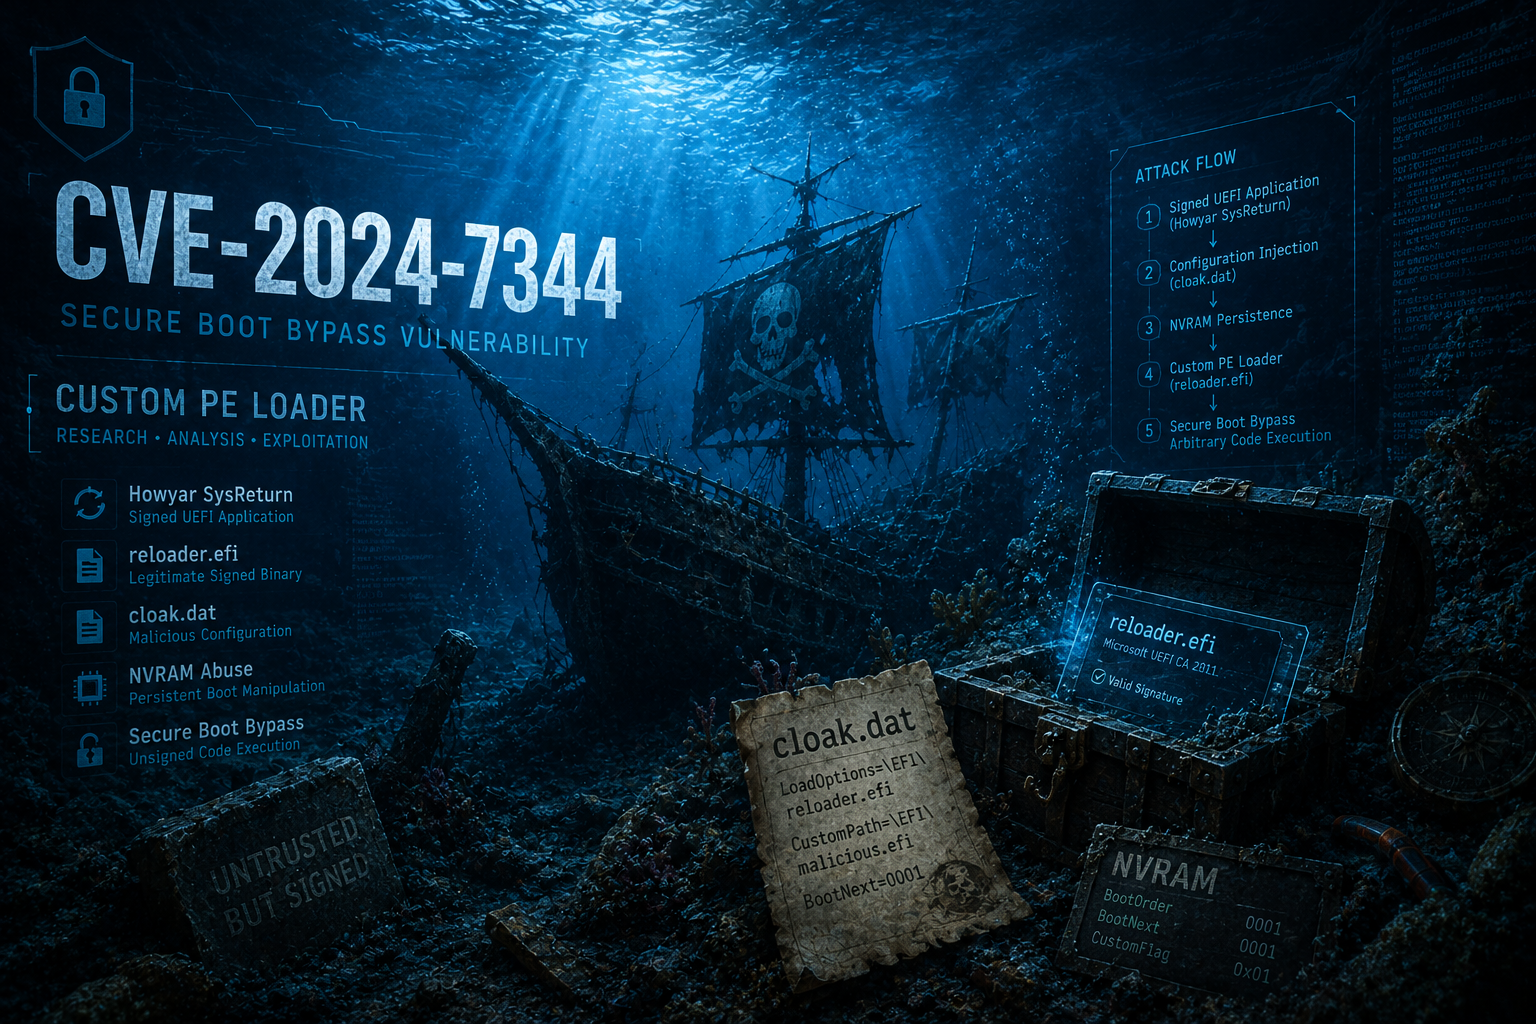
Ce dépôt contient du matériel de recherche lié à CVE-2024-7344, une vulnérabilité de contournement de Secure Boot affectant les systèmes UEFI. Il centralise l'analyse technique de la vulnérabilité, la documentation du flux d'attaque, ainsi que des applications recréées conçues pour reproduire le comportement vulnérable dans des environnements contrôlés. Le dépôt comprend également de la documentation et des ressources de recherche destinées à aider les chercheurs en sécurité à comprendre, étudier et expérimenter les techniques associées à cette vulnérabilité.
CVE-2024-7344 a été initialement découverte et divulguée de manière responsable par l'équipe de recherche ESET, avec le soutien de la divulgation coordonnée de CERT/CC. Références officielles et communautaires :
Ce dépôt comprend une preuve de concept éducative simplifiée qui reproduit la même classe de vulnérabilité que CVE-2024-7344. De plus, une partie de l'implémentation réelle d'origine a été analysée et documentée dans le cadre d'un effort dédié de recherche en sécurité UEFI.
Les chercheurs intéressés par la compréhension de l'origine historique de cette vulnérabilité, du format ALRM d'origine, du chargeur RxPE personnalisé et de l'évolution des produits affectés après la révocation de Microsoft devraient se référer au dépôt compagnon "UEFI-Security-Research-Howyar-SysReturn-NetCopy".
Le binaire UEFI vulnérable x32 d'origine affecté par CVE-2024-7344 est inclus dans ce dépôt.
Le binaire x64 est connu pour être disponible dans une archive hébergée sur VirusTotal. L'accès à cet échantillon nécessite un compte VirusTotal Enterprise, et au moment de la rédaction, nous n'avons pas eu accès pour le télécharger. Pour référence, l'échantillon peut être trouvé à l'URL suivante pour les chercheurs disposant de l'accès approprié :
CVE-2024-7344 est une vulnérabilité de contournement de UEFI Secure Boot causée par une application UEFI tierce signée par Microsoft qui charge et exécute de manière inappropriée des binaires UEFI non signés pendant le processus de démarrage. La vulnérabilité permet aux attaquants d'exécuter du code non fiable avant le chargement du système d'exploitation, brisant ainsi efficacement la chaîne de confiance de UEFI Secure Boot même lorsque Secure Boot est activé.
Contrairement à d'autres vulnérabilités de contournement de Secure Boot basées sur la corruption de mémoire ou la manipulation de NVRAM, CVE-2024-7344 est le résultat d'un défaut logique et de conception. L'application UEFI affectée implémente son propre chargeur PE personnalisé au lieu de s'appuyer sur les services UEFI standard (LoadImage et StartImage), contournant ainsi toute la vérification cryptographique normalement appliquée par Secure Boot.
Étant donné que l'application vulnérable est signée avec le certificat UEFI tiers de Microsoft et est approuvée par défaut sur la plupart des systèmes, l'exploitation se produit à un stade d'exécution hautement privilégié et précoce de la plateforme.
Secure Boot est une fonctionnalité de sécurité essentielle de l'UEFI conçue pour appliquer la chaîne de confiance de la plateforme, du firmware au système d'exploitation. Son objectif principal est d'empêcher l'exécution de composants de démarrage non autorisés ou malveillants, tels que les bootkits, pendant le processus de démarrage.
À un niveau élevé, Secure Boot fonctionne en validant cryptographiquement les exécutables UEFI avant de leur permettre de s'exécuter. Cette validation est effectuée à l'aide de deux bases de données maintenues par le firmware :
Une application UEFI est autorisée à s'exécuter si :
Par défaut, la plupart des systèmes sont livrés avec les certificats suivants approuvés dans db :
L'application vulnérable affectée par CVE-2024-7344 est signée avec le certificat Microsoft Corporation UEFI CA 2011. Étant donné que ce certificat est largement approuvé sur tous les fournisseurs et plateformes, toute vulnérabilité au sein d'une telle application signée a un impact mondial et peut être exploitée sur la majorité des systèmes UEFI.