
 themalwareguardian/brokeclaudia
CVE-2025-41090 (brokeCLAUDIA) : Contrôle d'accès cassé dans microCLAUDIA, la plateforme anti-ransomware de CCN-CERT.

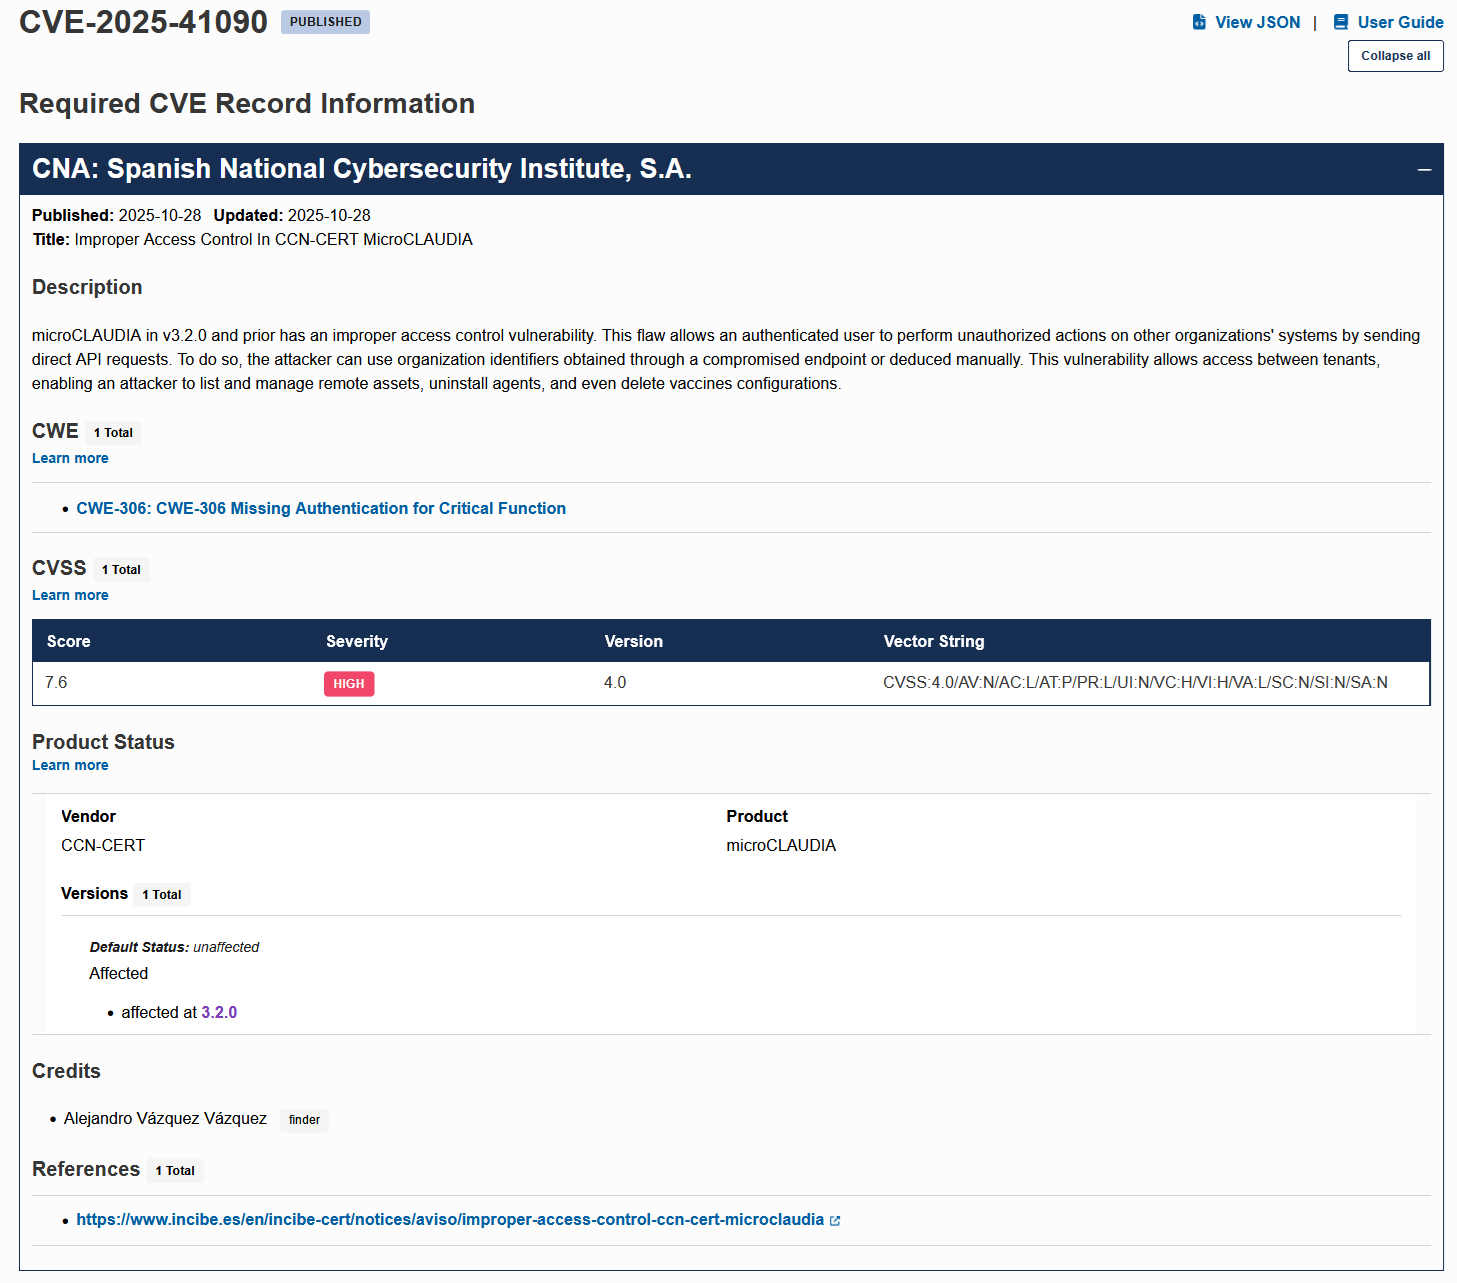
 CVE-2025-41090 - Vulnérabilité de contrôle d'accès défaillant dans microCLAUDIA
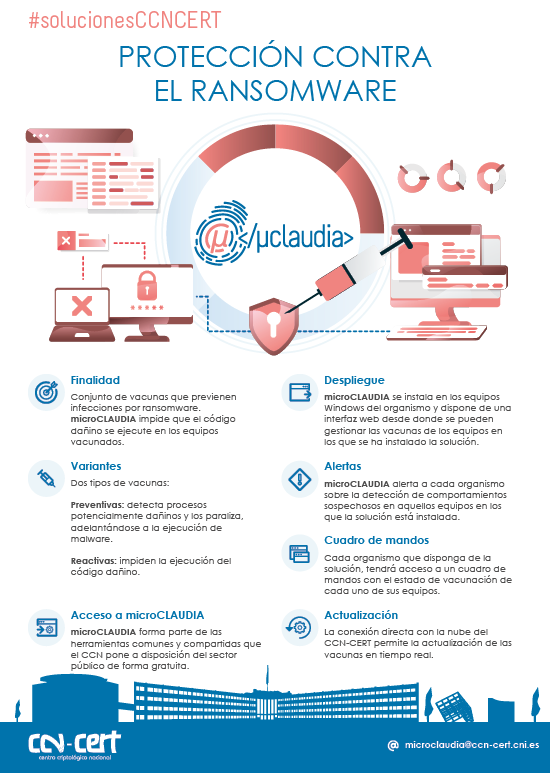
microCLAUDIA est une capacité basée sur le moteur CLAUDIA qui offre une protection contre les codes de ransomware nuisibles aux équipements d'une organisation. Pour ce faire, il utilise un agent léger pour les systèmes Windows qui gère le déploiement et l'exécution du vaccin.
La connexion de l'agent au service central microCLAUDIA, situé dans le cloud du CCN-CERT, permet le téléchargement et l'exécution des vaccins que l'organisme a configurés pour ses ordinateurs. Une fois téléchargé, l'agent ne nécessite pas de connectivité au cloud pour son exécution, ni de service central ou de serveur installé dans l'organisme. De même, le service propose une mise à jour automatique de ces vaccins pour couvrir les adaptations aux nouvelles méthodes d'exécution des ransomwares.
D'autre part, le CCN-CERT administre le service central dans son cloud et est responsable de la génération de nouveaux vaccins, permettant à l'agence d'accéder à ce service et, ainsi, de revoir l'état général de vaccination de ses équipements et même de configurer son application.
microCLAUDIA peut être déployé à partir de tout outil de gestion de distribution de logiciels ou via les stratégies Windows. De plus, il ne nécessite pas de modifications supplémentaires dans le réseau de l'organisme.
 https://www.cve.org/CVERecord?id=CVE-2025-41090
 https://www.incibe.es/en/incibe-cert/notices/aviso/improper-access-control-ccn-cert-microclaudia
 https://cwe.mitre.org/data/definitions/306.html
Les vulnérabilités de contrôle d'accès défaillant existent lorsqu'un utilisateur peut accéder à des ressources ou effectuer des actions auxquelles il n'est pas censé avoir accès.
Dans la version 3.2.0 et les versions antérieures de microCLAUDIA, il existe une vulnérabilité de contrôle d'accès défaillant (brokeCLAUDIA) qui permet à un attaquant ayant préalablement obtenu l'accès à un compte d'accéder ou de modifier des données provenant d'autres organisations non associées à l'utilisateur.
En d'autres termes, l'attaquant pourrait manipuler des informations provenant d'organisations qui ne sont pas directement liées au compte compromis.
Pour exploiter avec succès cette vulnérabilité, il est crucial de comprendre les aspects clés suivants :
Afin de remédier à la vulnérabilité de contrôle d'accès défaillant identifiée dans microCLAUDIA, il est essentiel de mettre en œuvre plusieurs mesures clés. Tout d'abord, il est impératif de renforcer les contrôles de l'API pour empêcher tout accès non autorisé aux informations. Mettez en place des vérifications pour garantir que l'accès direct aux données est restreint et imposez des processus de vérification pour confirmer l'association de l'utilisateur avec l'organisation avant d'accorder l'accès.
De plus, il est crucial de traiter le problème de sécurité spécifique lié à la transmission des identifiants dans les requêtes GET. Cela implique de garantir que les identifiants essentiels à la fonctionnalité principale ne soient pas transmis d'une manière qui les expose. L'adoption de méthodes de transmission sécurisées est fortement recommandée pour renforcer cet aspect de l'architecture de sécurité de microCLAUDIA.
En mettant en œuvre ces mesures avec diligence, la vulnérabilité de contrôle d'accès défaillant identifiée dans microCLAUDIA peut être efficacement atténuée. La combinaison de contrôles d'API renforcés et de pratiques de transmission de données sécurisées constitue une défense robuste, réduisant considérablement le risque d'accès non autorisé et de manipulation d'informations sensibles.
Vous trouverez ci-dessous les supports de présentation originaux :
Un script Python spécialement développé pour détecter la présence d'une vulnérabilité de contrôle d'accès défaillant dans microCLAUDIA.
