
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-39459 — Élévation de privilèges non authentifiée | Kitploit
Outils/GitHubGitHub/thebl4ckph4nt0m/cve-2025-39459
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationRed Teaming
GitHubthebl4ckph4nt0m/cve-2025-39459

CVE-2025-39459

Élévation de privilèges non authentifiée

Voir le dépôt
114il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-39459

Real Estate 7 <= 3.5.2 - Escalade de privilèges non authentifiée
🧨 CVE-2025-39459 — Real Estate 7 (<= 3.5.2) Escalade de privilèges non authentifiée

Nxploited

📌 Aperçu

Ce dépôt contient un outil de preuve de concept en Python pour CVE-2025-39459, affectant le thème WordPress Real Estate 7 dans les versions <= 3.5.2.

La vulnérabilité permet à un attaquant non authentifié d'enregistrer un nouvel utilisateur et d'escalader ses privilèges jusqu'à administrateur, entraînant une compromission complète du site.

  • Produit : Real Estate 7 (thème WordPress)
  • Vulnérabilité : Escalade de privilèges non authentifiée
  • Versions affectées : <= 3.5.2
  • CVE : CVE-2025-39459
  • CVSS : 9.8 (Critique)

⚙️ Fonctionnement (haut niveau)

Le script :

  1. Lit les cibles depuis un fichier (par défaut : list.txt)
  2. Pour chaque cible, demande la page d'enregistrement pour extraire un nonce (ct_register_nonce)
  3. Soumet une requête construite à wp-admin/admin-ajax.php (action=ct_add_new_member) avec :
    • un nom d'utilisateur/e-mail aléatoire
    • un mot de passe fixe (par défaut : xplpass)
    • le rôle administrateur spécifié dans la charge utile
  4. Si l'exploitation réussit, les identifiants créés sont sauvegardés dans success_results.txt
  5. Les réponses de débogage sont écrites dans debug_responses/ pour le dépannage et la validation

🧰 Fonctionnalités

  • Analyse/exploitation multi-threadée (threads configurables)
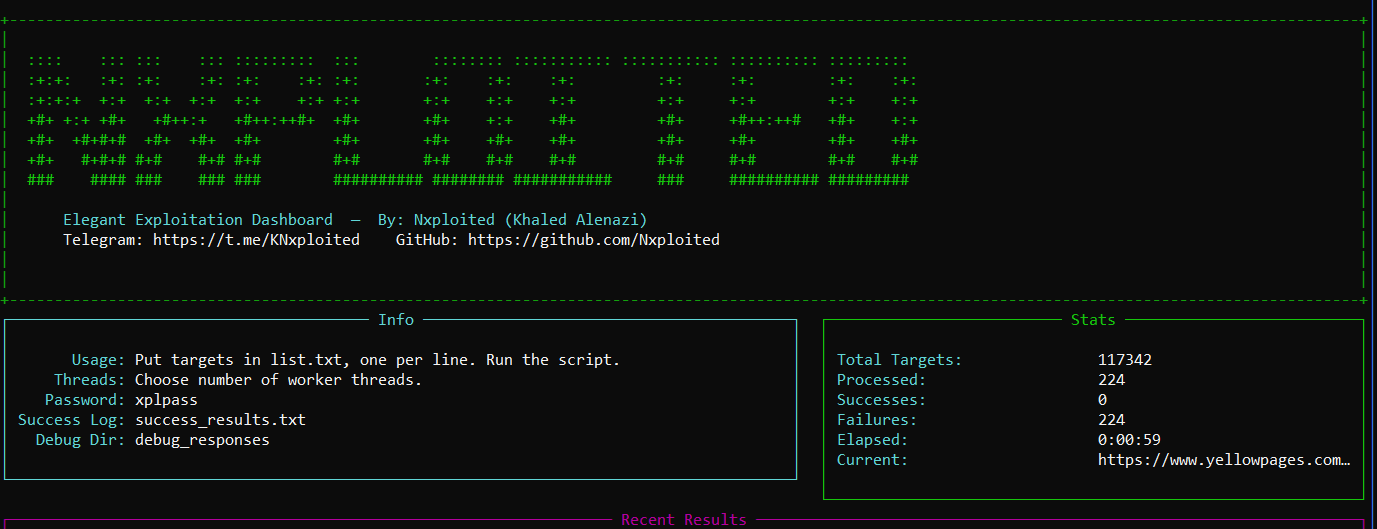
  • Tableau de bord épuré basé sur Rich :
    • statistiques total/traité/succès/échec
    • cible actuelle
    • tableau des résultats récents
  • Extraction automatique du nonce
  • Génération automatique d'identifiants (préfixe : Nxploited_####)
  • Journalisation de la sortie :
    • success_results.txt pour les cibles réussies
    • debug_responses/ pour les réponses serveur capturées

✅ Prérequis

  • Python 3.9+ recommandé
  • Dépendances :
    • requests
    • urllib3
    • rich

Installation :

pip install -r requirements.txt

Si vous n'avez pas requirements.txt, installez directement :

pip install requests urllib3 rich

🚀 Utilisation

1) Préparer les cibles

Créez list.txt (une cible par ligne) :

https://example.com
http://target.tld
target-without-scheme.com

L'outil ajoutera automatiquement http:// si le schéma est manquant.

2) Exécution

python3 CVE-2025-39459.py

Vous serez invité à fournir :

  • Le nom du fichier de cibles (par défaut : list.txt)
  • Le nombre de threads (par défaut : 10)

📁 Fichiers de sortie

  • success_results.txt
    Contient les cibles exploitées et les identifiants créés sous la forme :

    https://target | USER: Nxploited_1234 | PASS: xplpass | EMAIL: [email protected]
    
  • debug_responses/
    Stocke les réponses brutes pour chaque cible (utile lorsque le nonce est manquant, l'analyse JSON échoue ou que le thème n'est pas présent).


🛠️ Notes de configuration

Valeurs par défaut clés dans le script :

  • Mot de passe : xplpass
  • Préfixe de nom d'utilisateur : Nxploited
  • Threads par défaut : 10
  • Requêtes :
    • verify=False (vérification TLS désactivée)
    • timeout ~ 16s

Si vous devez ajuster la vitesse/la stabilité :

  • Réduisez les threads pour les réseaux lents
  • Augmentez le timeout si les cibles répondent lentement

🔎 Détails de la vulnérabilité

Real Estate 7 <= 3.5.2 — Escalade de privilèges non authentifiée

Description
Le thème WordPress Real Estate 7 est vulnérable à l'escalade de privilèges dans toutes les versions jusqu'à 3.5.2 incluse. Cela permet à des attaquants non authentifiés d'élever leurs privilèges à celui d'administrateur.

  • CVE : CVE-2025-39459
  • CVSS : 9.8 (Critique)
  • Par : Nxploited

⚠️ Avertissement

Ce projet est fourni uniquement à des fins éducatives et de test de sécurité autorisé.
Vous êtes responsable du respect de toutes les lois et réglementations applicables.
N'utilisez pas cet outil contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas d'autorisation explicite de test.
Le(s) auteur(s) décline(nt) toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet outil.

Télécharger l’outil