the-girl-who-lived/cve-2020-35262
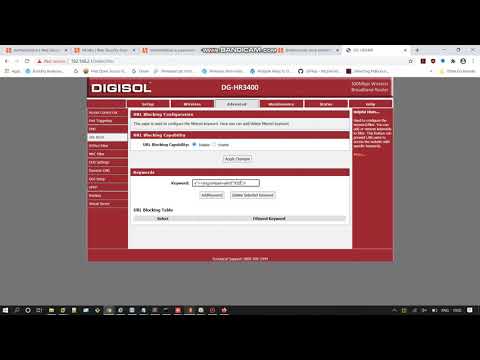
Cross-Site Scripting (XSS) dans le routeur Digisol DG-HR3400

Il a été identifié que le point d'accès vulnérable ne dispose pas de validation d'entrée côté serveur et manque de filtrage côté client pour toute injection de script malveillant. Un attaquant peut utiliser cette vulnérabilité pour injecter un script malveillant dans le point d'accès, et le script est activé chaque fois qu'un utilisateur ouvre le point d'accès vulnérable. Les attaquants peuvent effectuer des opérations malveillantes en utilisant cette vulnérabilité pour prendre le contrôle de l'appareil et, finalement, du réseau.
Chercheuse : Sayli Ambure (https://twitter.com/sayli_ambure)
Lien CVE MITRE : https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-35262
Paramètre : Serveur

Paramètre : Mot-clé