 team-minedev/cve-2024-26229
Vulnérabilité d'élévation de privilèges du service CSC de Windows. Lorsqu'un programme écrit plus de données dans un tampon qu'il ne peut en traiter, un débordement de tampon basé sur le tas se produit, ce qui fait déborder les données excédentaires dans une zone mémoire adjacente. Ce débordement corrompt la mémoire et peut permettre à un attaquant d'exécuter du code arbitraire ou d'accéder au système sans autorisation. Essentiellement, un attaquant peut écrire du code malveillant ou une entrée qui déclenche le débordement, contrôlant ainsi le système affecté, exécutant des commandes arbitraires, installant des logiciels malveillants ou accédant à des données sensibles. Microsoft a averti que les attaquants qui exploitent avec succès cette vulnérabilité peuvent obtenir les privilèges SYSTEM, le niveau d'accès le plus élevé sur les systèmes Windows. Cela augmente le risque associé à CVE-2024-26229, ce qui en fait une cible majeure pour les acteurs malveillants.

Vulnérabilité d'élévation de privilèges du service CSC Windows. Lorsqu'un programme écrit dans un tampon plus de données que celui-ci ne peut en gérer, un débordement de tampon basé sur le tas se produit, provoquant un débordement des données excédentaires dans une zone mémoire adjacente. Ce débordement endommage la mémoire et peut permettre à un attaquant d'exécuter du code arbitraire ou d'accéder au système sans autorisation. Essentiellement, un attaquant peut écrire du code malveillant ou une entrée déclenchant le débordement, prenant ainsi le contrôle du système affecté, exécutant des commandes arbitraires, installant des logiciels malveillants ou accédant à des données sensibles. Microsoft a averti qu'un attaquant exploitant avec succès cette vulnérabilité peut obtenir les privilèges SYSTEM, le plus haut niveau d'accès sur les systèmes Windows. Cela accroît le risque associé à CVE-2024-26229, en faisant une cible privilégiée pour les acteurs malveillants.
#compiled by clx64
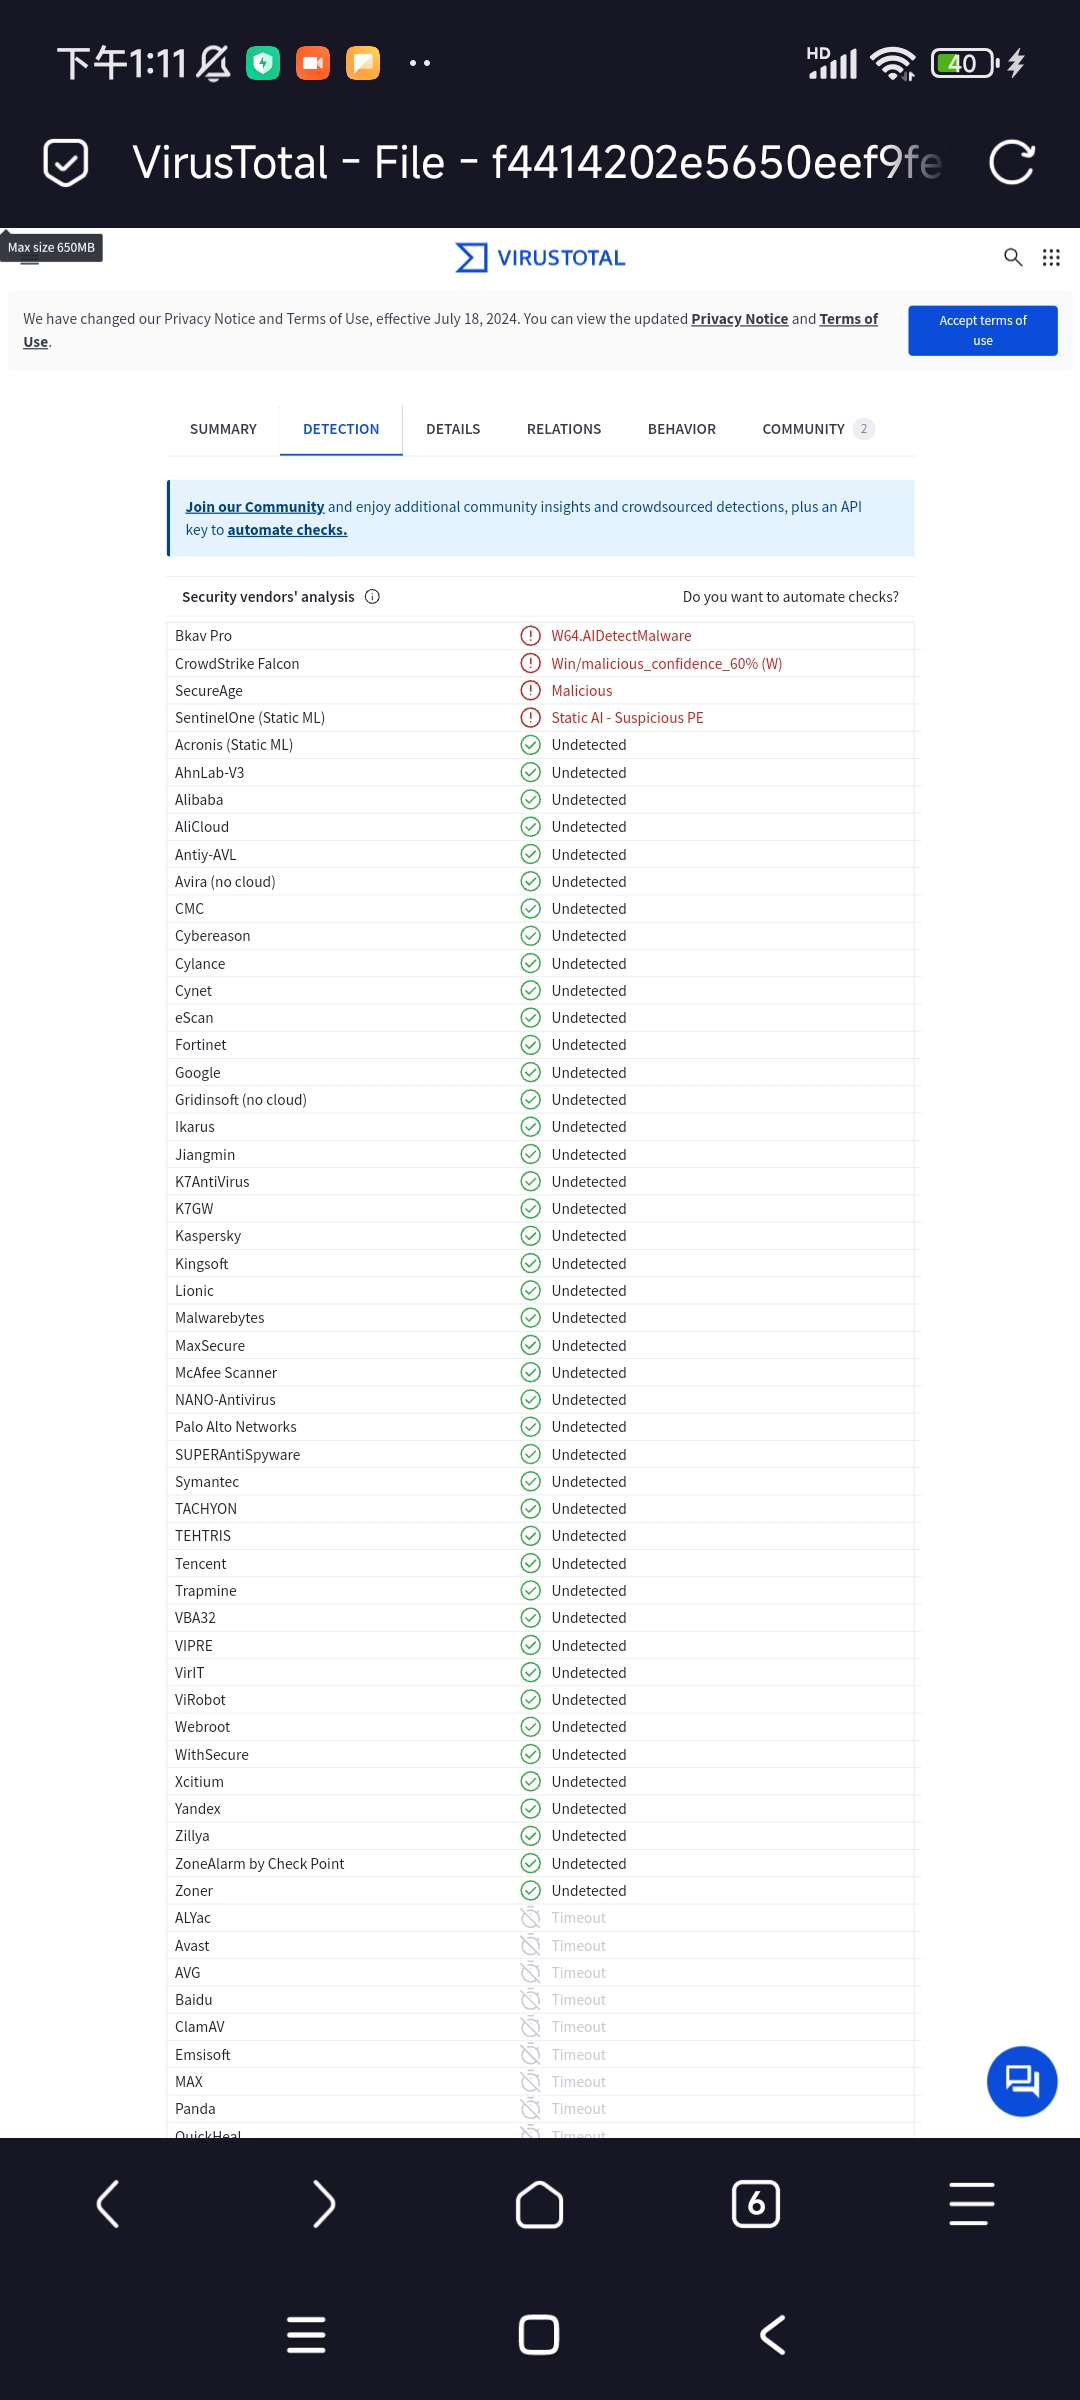
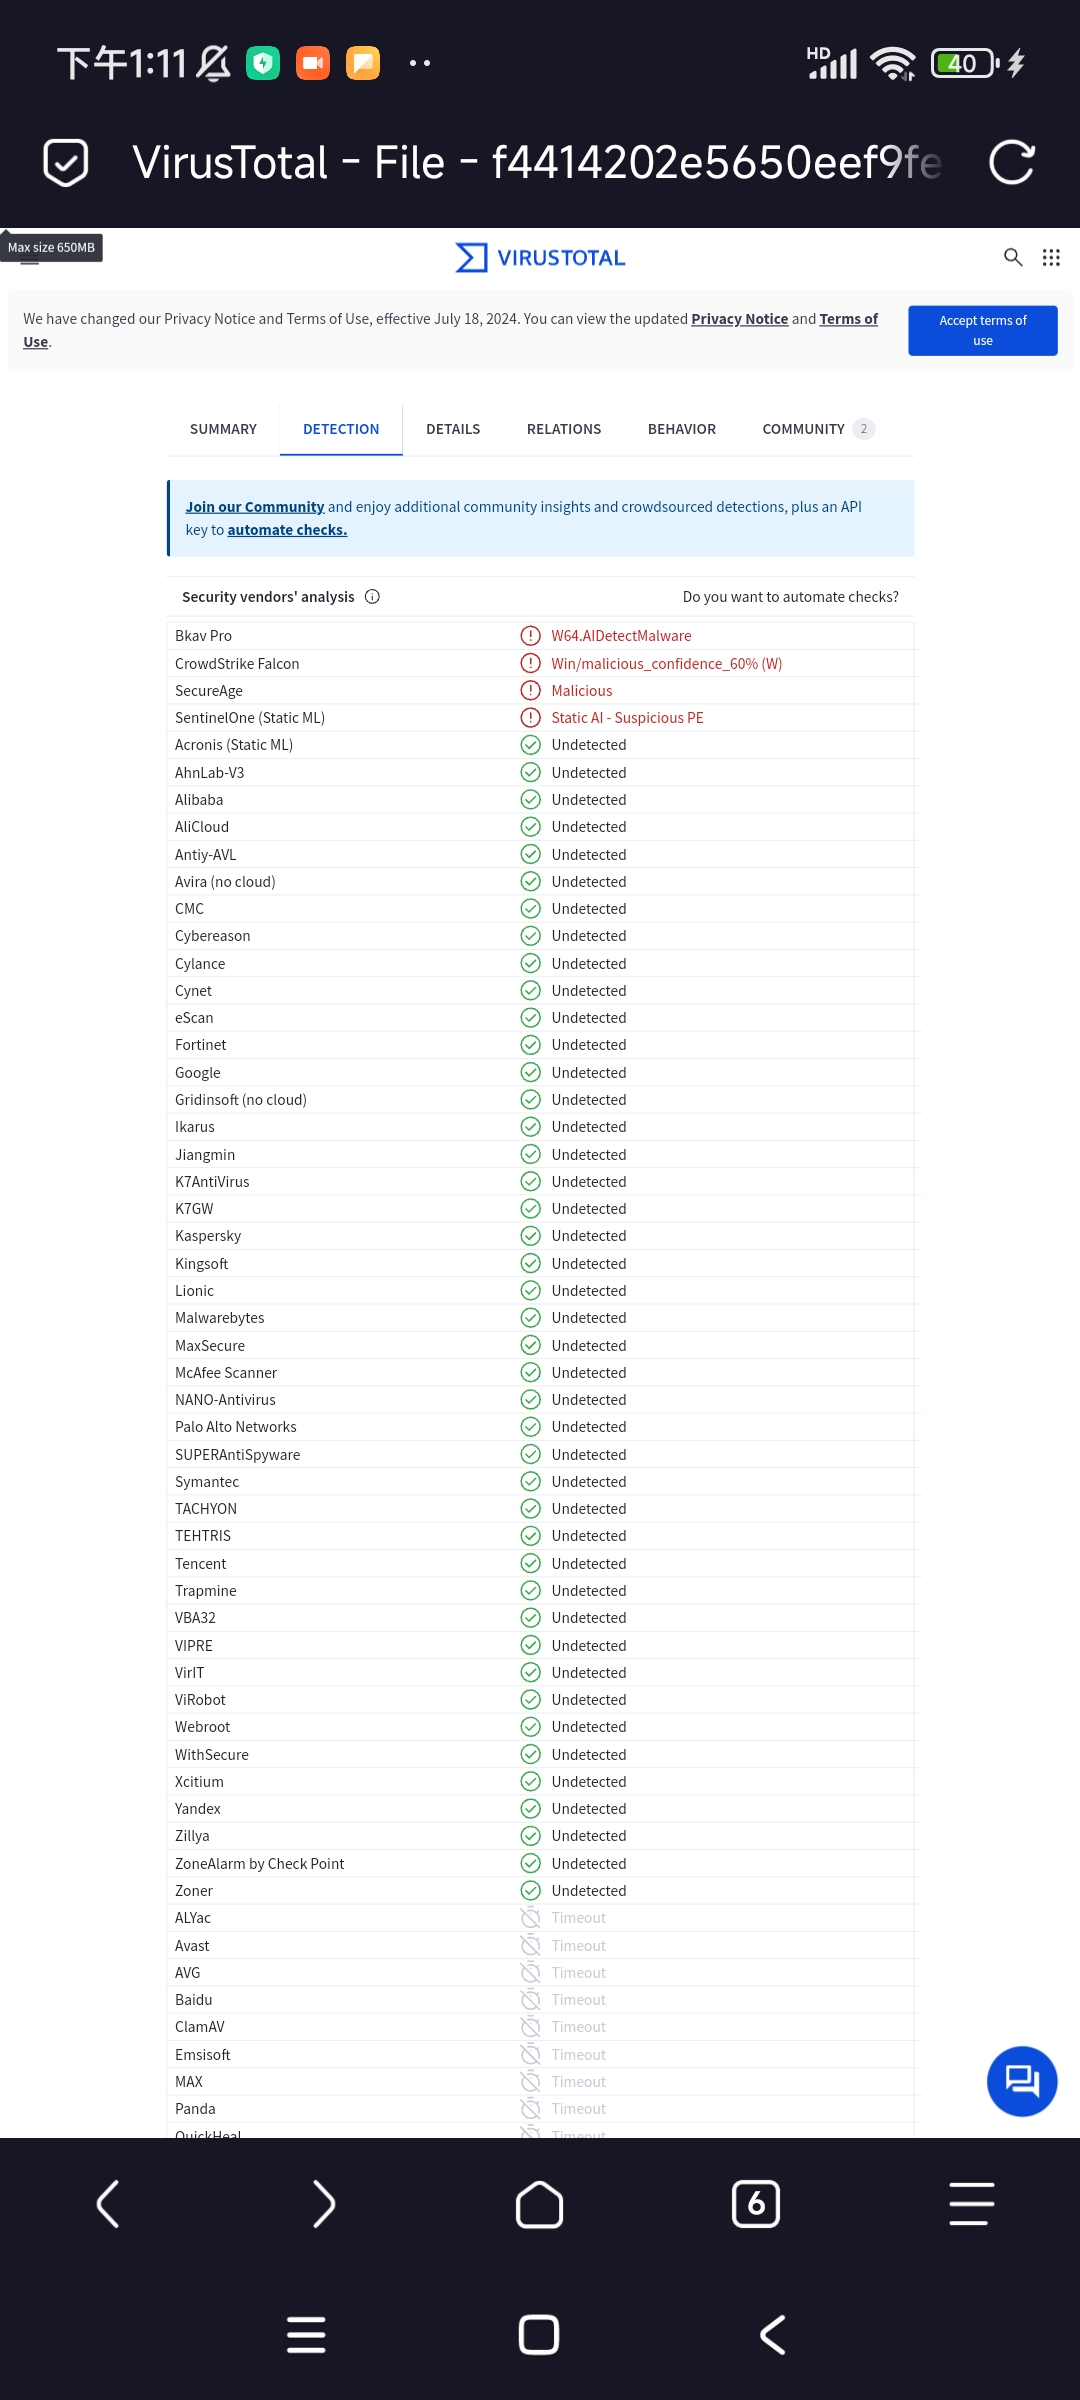
#Bypass anti-virus Kaspersky