 target/strelka
Analyse de fichiers en temps réel, basée sur des conteneurs, à l'échelle de l'entreprise.

<h1 align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/2065ad071dd20cf7e35ddddfba0598d78452e4670e89342eed6f7a190a0a1fcb.png" alt="Strelka Banner" />
</h1>
<div align="center">
[Releases][release] | [Documentation][wiki] | [Pull Requests][pr] | [Issues][issues]
[![GitHub release][img-version-badge]][repo] [![Build Status][img-actions-badge]][actions-ci] [![Pull Requests][img-pr-badge]][pr] [![Slack][img-slack-badge]][slack] [![License][img-license-badge]][license]
</div>
Strelka est un système d'analyse de fichiers en temps réel basé sur des conteneurs, utilisé pour la chasse aux menaces, la détection des menaces et la réponse aux incidents. À l'origine basé sur la conception établie par [Laika BOSS](https://github.com/lmco/laikaboss) de Lockheed Martin et des projets similaires (voir : [projets connexes](#related-projects)), l'objectif de Strelka est d'effectuer l'extraction de fichiers et la collecte de métadonnées à l'échelle de l'entreprise.
Strelka se différencie de ses projets frères à plusieurs égards importants :
* Le code de base est en Go et Python3.10+
* Les composants serveur s'exécutent dans des conteneurs pour la facilité et la flexibilité du déploiement
* Applications client natives pour Windows, Mac et Linux
* Construit avec des [bibliothèques et formats](#architecture) permettant une prise en charge multiplateforme et multilingue
## Fonctionnalités
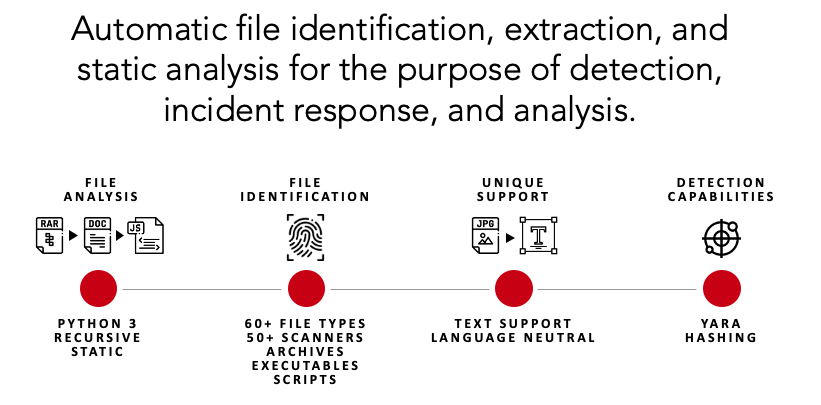
Strelka est une plateforme d'analyse de données modulaire, permettant aux utilisateurs ou aux systèmes de soumettre des fichiers dans le but d'analyser, d'extraire et de rapporter le contenu et les métadonnées des fichiers. Couplé à un [SIEM](https://en.wikipedia.org/wiki/Security_information_and_event_management), Strelka est capable d'agréger, d'alerter et de fournir aux analystes la capacité de mieux comprendre leur environnement sans avoir à effectuer une collecte directe de données ou une analyse de fichiers chronophage.
## Démarrage rapide
Exécuter un fichier via Strelka est simple. Dans cette section, les capacités d'extraction et d'analyse de Strelka sont démontrées pour une analyse unique.
*Veuillez consulter la [documentation](https://target.github.io/strelka/) pour les détails sur la façon de construire et déployer correctement Strelka dans un environnement d'entreprise.*
#### Étape 1 : Installer les prérequis
```bash
# Ubuntu 23.04
sudo apt install -y wget git docker docker-compose golang jq && \
sudo usermod -aG docker $USER && \
newgrp docker
````
#### Étape 2 : Télécharger Strelka
```bash
git clone https://github.com/target/strelka.git && \
cd strelka
```
#### Étape 3 : Télécharger et installer les règles yara préférées (optionnel)
```bash
rm configs/python/backend/yara/rules.yara && \
git clone https://github.com/Yara-Rules/rules.git configs/python/backend/yara/rules/ && \
echo 'include "./rules/index.yar"' > configs/python/backend/yara/rules.yara
```
#### Étape 4a : Tirer les images précompilées et démarrer Strelka
**Remarque** : Vous pouvez ignorer le processus `go build` et utiliser l'`Interface Strelka` à `http://0.0.0.0:9980` pour analyser des fichiers.
```bash
docker compose -f build/docker-compose-no-build.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### Étape 4b : Construire et démarrer Strelka
**Remarque** : Vous pouvez ignorer le processus `go build` et utiliser l'`Interface Strelka` à `http://0.0.0.0:9980` pour analyser des fichiers.
```bash
docker compose -f build/docker-compose.yaml build && \
docker compose -f build/docker-compose.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### Étape 5 : Préparer un fichier à analyser
Utilisez n'importe quel échantillon de malware, ou tout autre fichier que vous souhaitez que Strelka analyse.
```bash
wget https://github.com/ytisf/theZoo/raw/master/malware/Binaries/Win32.Emotet/Win32.Emotet.zip -P samples/
```
#### Étape 6 : Analyser le fichier avec Strelka en utilisant le oneshot dockerisé
```bash
./strelka-oneshot -f samples/Win32.Emotet.zip -l - | jq
```
#### Que se passe-t-il ici ?
1. Strelka a déterminé que le fichier soumis était un ZIP chiffré (Voir : [taste.yara](https://github.com/target/strelka/blob/master/configs/python/backend/taste/taste.yara) [backend.yaml](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml))
2. [ScanEncryptedZip](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_encrypted_zip.py) a utilisé un dictionnaire pour casser le mot de passe du fichier ZIP et extraire le fichier compressé
3. Le fichier extrait a été renvoyé dans le pipeline Strelka par le scanner, et Strelka a déterminé que le fichier extrait était un EXE
4. [ScanPe](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_pe.py) a disséqué le fichier EXE et a ajouté des métadonnées utiles à la sortie
5. [ScanYara](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_yara.py) a analysé le fichier EXE en utilisant les règles fournies, et a ajouté de nombreuses correspondances à la sortie, certaines indiquant que le fichier pourrait être malveillant
*La sortie suivante a été modifiée pour des raisons de concision.*
```json
{
"file": {
"depth": 0,
"flavors": {
"mime": ["application/zip"],
"yara": ["encrypted_zip", "zip_file"]
},
"scanners": [
"ScanEncryptedZip",
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanYara",
"ScanZip"
]
},
"scan": {
"encrypted_zip": {
"cracked_password": "infected",
"elapsed": 0.114269,
"total": {"extracted": 1, "files": 1}
}
}
}
```
```json
{
"file": {
"depth": 1,
"flavors": {
"mime": ["application/x-dosexec"],
"yara": ["mz_file"]
},
"name": "29D6161522C7F7F21B35401907C702BDDB05ED47.bin",
"scanners": [
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanPe",
"ScanYara"
]
},
"scan": {
"pe": {
"address_of_entry_point": 5168,
"base_of_code": 4096,
"base_of_data": 32768,
"checksum": 47465,
"compile_time": "2015-03-31T08:53:51",
"elapsed": 0.013076,
"file_alignment": 4096,
"file_info": {
"company_name": "In CSS3",
"file_description": "Note: In CSS3, the text-decoration property is a shorthand property for text-decoration-line, text-decoration-color, and text-decoration-style, but this is currently.",
"file_version": "1.00.0065",
"fixed": {"operating_systems": ["WINDOWS32"]},
"internal_name": "Callstb",
"original_filename": "NOFAstb.exe",
"product_name": "Goodreads",
"product_version": "1.00.0065",
"var": {"character_set": "Unicode", "language": "U.S. English"}
}
},
"yara": {
"elapsed": 0.068918,
"matches": [
"SEH__vba",
"SEH_Init",
"Big_Numbers1",
"IsPE32",
"IsWindowsGUI",
"HasOverlay",
"HasRichSignature",
"Microsoft_Visual_Basic_v50v60",
"Microsoft_Visual_Basic_v50",
"Microsoft_Visual_Basic_v50_v60",
"Microsoft_Visual_Basic_v50_additional",
"Microsoft_Visual_Basic_v50v60_additional"
],
"tags": [
"AntiDebug",
"SEH",
"Tactic_DefensiveEvasion",
"Technique_AntiDebugging",
"SubTechnique_SEH",
"PECheck",
"PEiD"
]
}
}
}
```
#### Et ensuite ?
Si Strelka était déployé et ingérait des fichiers dans votre environnement, vous pourriez collecter ces événements dans votre SIEM. Avec cette analyse, vous pourriez écrire une règle qui recherche les événements correspondant aux tags yara suspects, vous alertant d'un fichier potentiellement malveillant.
```
scan.yara.tags:("Technique_AntiDebugging" && "SubTechnique_SEH")
```
## Interface Fileshot
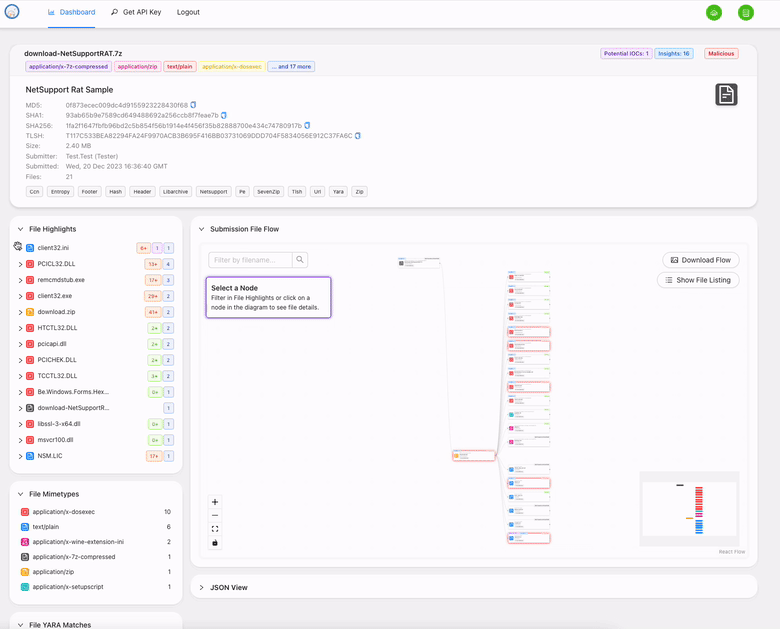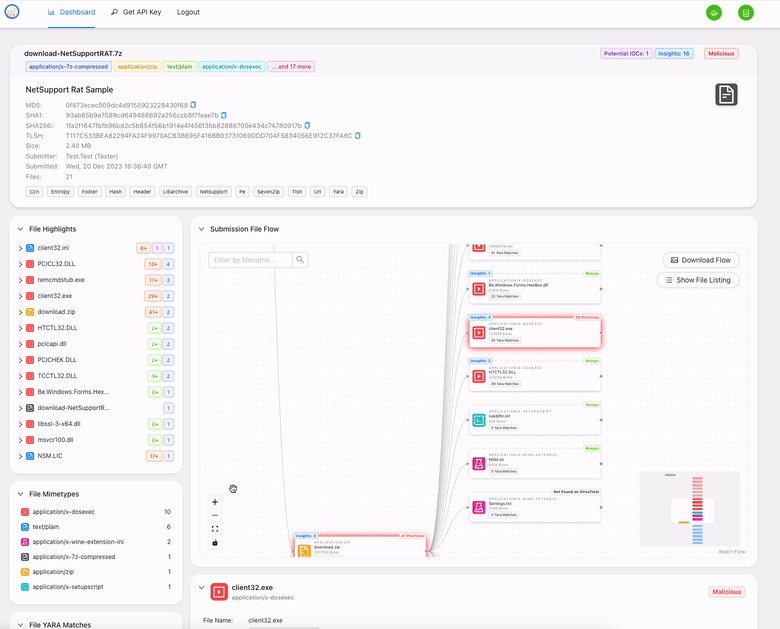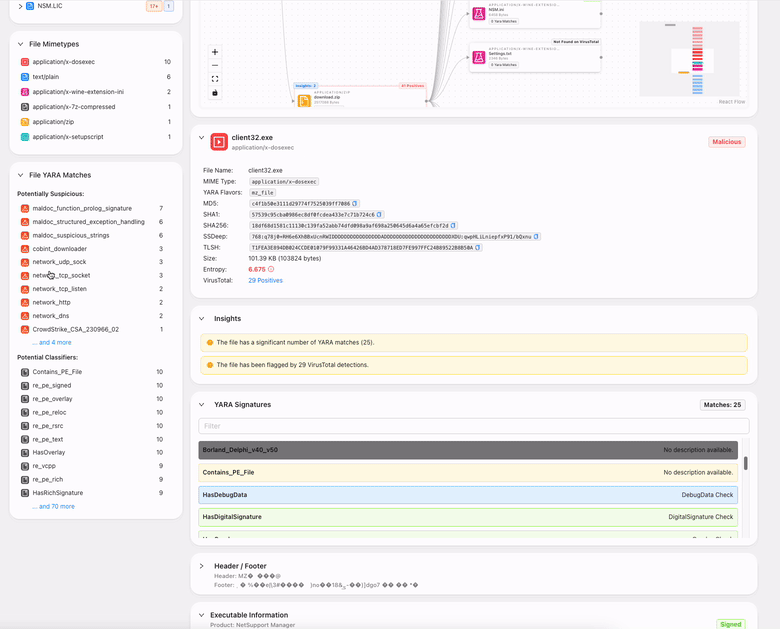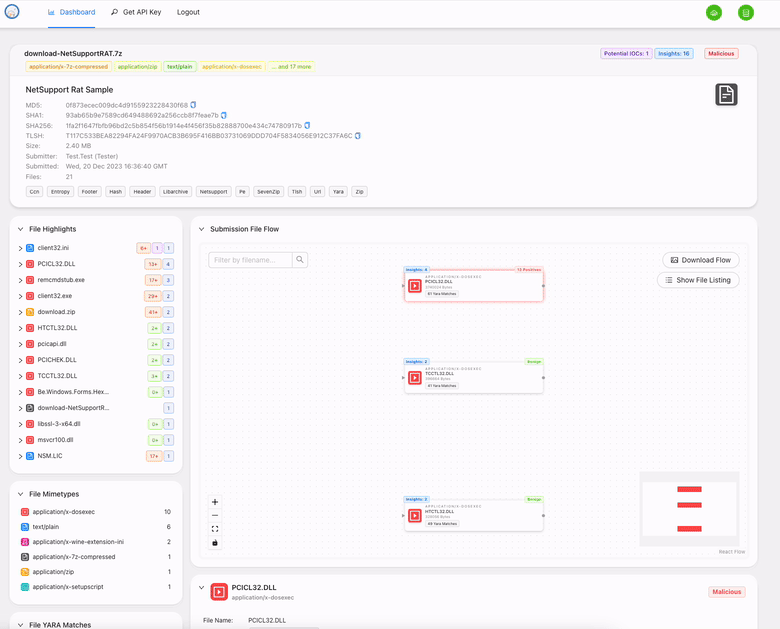
[L'interface de Strelka](https://github.com/target/strelka-ui) est disponible lorsque vous construisez les conteneurs fournis. Cette interface web vous permet de télécharger des fichiers vers Strelka et de capturer les événements, qui sont stockés localement.
Accédez à http://localhost:9980/ et utilisez les identifiants strelka/strelka.
## Utilisations potentielles
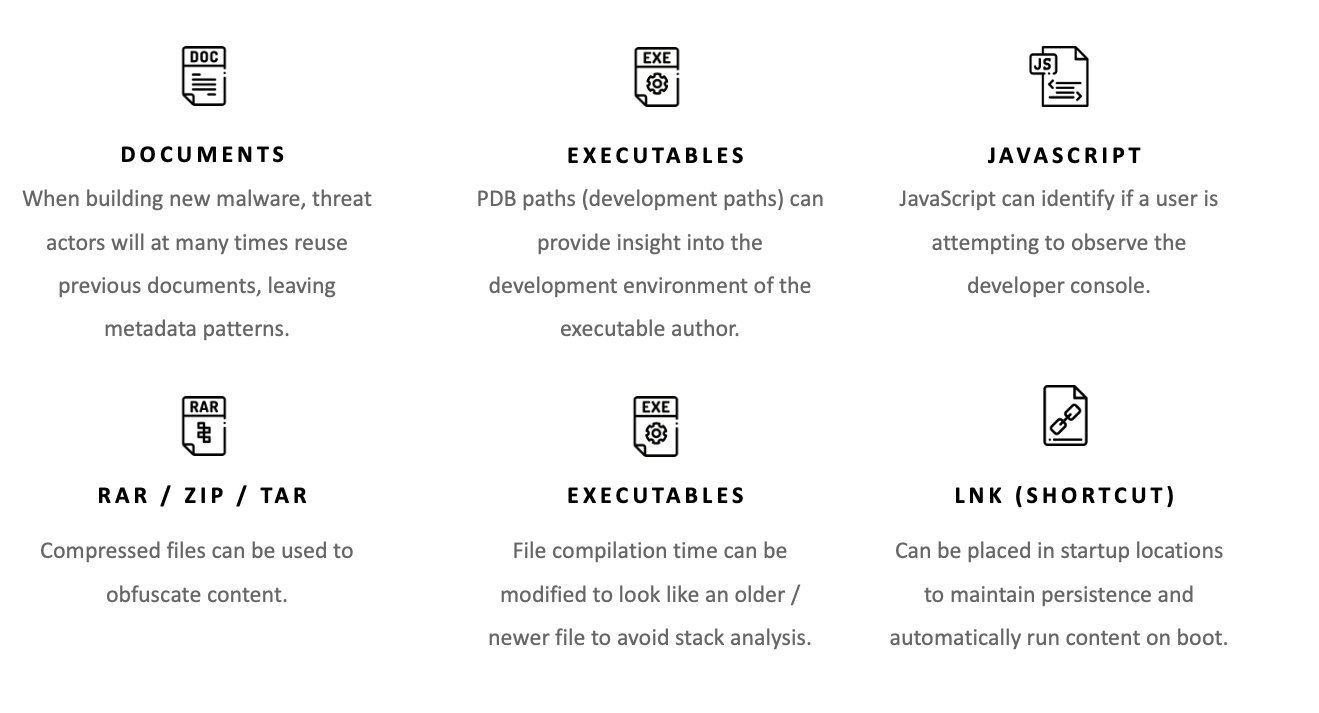
Avec plus de 50 scanners de fichiers pour les types de fichiers les plus courants (par exemple, exe, docx, js, zip), Strelka offre aux utilisateurs la capacité d'obtenir de nouvelles informations sur les fichiers présents sur leur hôte, réseau ou entreprise. Bien que Strelka *ne soit pas* un moteur de détection en soi (bien qu'il utilise [YARA](https://virustotal.github.io/yara/)), il peut fournir suffisamment de métadonnées pour identifier des fichiers suspects ou malveillants. Voici quelques utilisations potentielles de Strelka :
## Documentation supplémentaire
Plus de documentation sur Strelka se trouve dans le [README](https://target.github.io/strelka/), y compris :
- [Installation](https://target.github.io/strelka/#/?id=installation)
- [Déploiement](https://target.github.io/strelka/#/?id=deployment)
- [Conception](https://target.github.io/strelka/#/?id=design)
- [Architecture](https://target.github.io/strelka/#/?id=architecture)
- [FAQ](https://target.github.io/strelka/#/?id=frequently-asked-questions)
## Contribuer
Les directives pour contribuer se trouvent [ici](https://github.com/target/strelka/blob/master/CONTRIBUTING.md).
## Problèmes connus
### Problèmes de chargement des règles YARA
Il est conseillé aux utilisateurs de précompiler leurs règles YARA pour des performances optimales et éviter les problèmes potentiels lors de l'exécution.
L'utilisation de fichiers YARA précompilés permet de réduire le temps de chargement et l'utilisation des ressources, en particulier dans les environnements disposant d'un grand nombre de règles.
Assurez-vous d'utiliser l'[option compilée dans la configuration de Strelka](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml)
pour pointer vers le fichier de règles précompilé.
### Autres problèmes
Consultez les [problèmes étiquetés `bug`](https://github.com/target/strelka/issues?q=is%3Aissue+is%3Aopen+label%3Abug) dans le suivi pour tout autre problème.
## Projets connexes
* [Laika BOSS](https://github.com/lmco/laikaboss)
* [File Scanning Framework](https://github.com/EmersonElectricCo/fsf)
* [Assemblyline](https://cybercentrecanada.github.io/assemblyline4_docs/)
## Licence
Strelka et son code associé sont publiés sous les termes de la [Licence Apache 2.0](https://github.com/target/strelka/blob/master/LICENSE).
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/1bbf5d22a15b9058f400fdd15b49dc4bbca672a6e4ad5bd4773998390025305b.png" alt="Target Banner" />
</div>
<!--
Liens
-->
[release]:https://github.com/target/strelka/releases/latest "Dernière version de Strelka ➶"
[issues]:https://github.com/target/strelka/issues "Problèmes Strelka ➶"
[pull-requests]:https://github.com/target/strelka/pulls "Pull Requests Strelka ➶"
[wiki]:https://target.github.io/strelka/#/ "Documentation Strelka ➶"
[repo]:https://github.com/target/strelka "Dépôt Strelka ➶"
[slack]:https://join.slack.com/t/cfc-open-source/shared_invite/zt-e54crchh-a6x4iDy18D5lVwFKQoEeEQ "Slack (lien externe) ➶"
[actions-ci]:https://github.com/target/strelka/actions/workflows/build_strelka_nightly.yml "Github Actions ➶"
[pr]:https://github.com/target/strelka/pulls "Pull Requests Strelka ➶"
[license]:https://raw.githubusercontent.com/target/strelka/master/LICENSE "Fichier de licence Strelka ➶"
[docker]:https://www.docker.com/ "Docker (lien externe) ➶"
<!--
Badges
-->
[img-version-badge]:https://img.shields.io/github/release/target/strelka.svg?style=for-the-badge
[img-slack-badge]:https://img.shields.io/badge/slack-join-red.svg?style=for-the-badge&logo=slack
[img-actions-badge]:https://img.shields.io/github/actions/workflow/status/target/strelka/build_strelka_nightly.yml?branch=master&style=for-the-badge
[img-pr-badge]:https://img.shields.io/badge/PRs-welcome-orange.svg?style=for-the-badge&logo=data:image/svg+xml;base64,PD94bWwgdmVyc2lvbj0iMS4wIiBlbmNvZGluZz0iVVRGLTgiPz48c3ZnIGlkPSJzdmcyIiB3aWR0aD0iNjQ1IiBoZWlnaHQ9IjU4NSIgdmVyc2lvbj0iMS4wIiB4bWxucz0iaHR0cDovL3d3dy53My5vcmcvMjAwMC9zdmciPiA8ZyBpZD0ibGF5ZXIxIj4gIDxwYXRoIGlkPSJwYXRoMjQxNyIgZD0ibTI5Ny4zIDU1MC44N2MtMTMuNzc1LTE1LjQzNi00OC4xNzEtNDUuNTMtNzYuNDM1LTY2Ljg3NC04My43NDQtNjMuMjQyLTk1LjE0Mi03Mi4zOTQtMTI5LjE0LTEwMy43LTYyLjY4NS01Ny43Mi04OS4zMDYtMTE1LjcxLTg5LjIxNC0xOTQuMzQgMC4wNDQ1MTItMzguMzg0IDIuNjYwOC01My4xNzIgMTMuNDEtNzUuNzk3IDE4LjIzNy0zOC4zODYgNDUuMS02Ni45MDkgNzkuNDQ1LTg0LjM1NSAyNC4zMjUtMTIuMzU2IDM2LjMyMy0xNy44NDUgNzYuOTQ0LTE4LjA3IDQyLjQ5My0wLjIzNDgzIDUxLjQzOSA0LjcxOTcgNzYuNDM1IDE4LjQ1MiAzMC40MjUgMTYuNzE0IDYxLjc0IDUyLjQzNiA2OC4yMTMgNzcuODExbDMuOTk4MSAxNS42NzIgOS44NTk2LTIxLjU4NWM1NS43MTYtMTIxLjk3IDIzMy42LTEyMC4xNSAyOTUuNSAzLjAzMTYgMTkuNjM4IDM5LjA3NiAyMS43OTQgMTIyLjUxIDQuMzgwMSAxNjkuNTEtMjIuNzE1IDYxLjMwOS02NS4zOCAxMDguMDUtMTY0LjAxIDE3OS42OC02NC42ODEgNDYuOTc0LTEzNy44OCAxMTguMDUtMTQyLjk4IDEyOC4wMy01LjkxNTUgMTEuNTg4LTAuMjgyMTYgMS44MTU5LTI2LjQwOC0yNy40NjF6IiBmaWxsPSIjZGQ1MDRmIi8+IDwvZz48L3N2Zz4=
[img-license-badge]:https://img.shields.io/badge/license-apache-ff69b4.svg?style=for-the-badge&logo=apache
[img-docker-badge]:https://img.shields.io/badge/Supports-Docker-yellow.svg?style=for-the-badge&logo=docker