 tania-silva/cve-2024-57972
Exploit de déni de service pour le portail d'appareils Microsoft HoloLens via des demandes d'appairage API répétées, provoquant une surcharge du processeur et un système qui ne répond plus.

Tânia Silva, António Pinto, Pedro Pinto and Sara Paiva
Une attaque par déni de service (DoS) vise à surcharger un système cible de telle sorte qu'il devienne progressivement incapable de répondre à toutes les requêtes qui lui sont envoyées. Ainsi, un utilisateur légitime perd l'accès à un service qui, selon le domaine d'application, peut être crucial pour son processus. Pour cette problématique, nous avons analysé les casques HoloLens qui offrent une expérience de réalité mixte (MR). Les HoloLens 1 et 2 fournissent un cadre pour gérer et manipuler à distance le contenu et les fonctionnalités du HoloLens. L'outil est appelé « Device Portal », comme illustré à la Figure 1.1, et permet à l'utilisateur de gérer les applications, les documents et le contenu multimédia stockés sur le dispositif monté sur la tête. Cet outil permet également la visualisation en temps réel des activités de l'utilisateur sur l'appareil ainsi que l'enregistrement ou la capture d'écran immédiats. De plus, cet outil permet de surveiller les composants du système et de gérer les processus en cours d'exécution sur le système.
 Figure 1.1 : HoloLens Device Portal
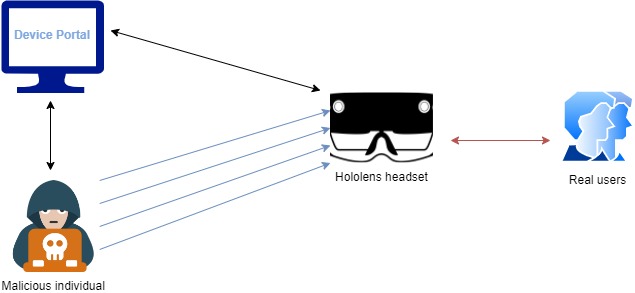
La Figure 1.2 illustre l'architecture de l'attaque menée. Pour réaliser l'attaque, l'individu malveillant doit être connecté au même réseau que la cible. Cette connexion permet au pirate d'utiliser un scanner de sécurité pour analyser l'ensemble du réseau dans le but d'identifier les appareils disponibles sur celui-ci.
Tout appareil connecté au réseau peut accéder au « Device Portal » en saisissant simplement l'IP du HoloLens correspondant dans un navigateur. Grâce aux informations recueillies par le scanner, l'attaquant peut identifier l'IP et l'utiliser pour tenter d'accéder au service de gestion à distance. En analysant le trafic réseau lorsqu'une action est effectuée sur le « Device Portal », le pirate accède aux requêtes envoyées à l'API de l'appareil. Avec ces informations, il peut développer un script pour exécuter ces requêtes de manière consécutive sur l'API. À la réception de toutes ces requêtes, le CPU est surchargé et, par conséquent, le système ne répond plus aux commandes des utilisateurs légitimes, bloquant ainsi l'utilisation du HoloLens. Même si l'utilisateur décide de redémarrer les casques, l'attaque se poursuit tant que l'IP reste inchangée ou que l'attaquant décide de l'arrêter.
 Figure 1.2 : Architecture de l'attaque DoS sur HoloLens
Les exigences nécessaires pour reproduire correctement cette attaque sont :
Il n'est pas nécessaire d'avoir un système d'exploitation spécifique pour exécuter l'attaque. Le script utilisé pour le DoS doit être adapté en fonction des exigences de l'outil choisi pour exécuter le script.
L'individu malveillant initie l'attaque en sélectionnant un outil d'analyse réseau pour identifier l'IP actuelle des casques connectés au réseau. Pour accéder à la page d'accueil du « Device Portal », il suffit de saisir l'IP des casques dans le navigateur. Sur cette page, il vous sera demandé de saisir des informations d'identification. Cependant, une fois un total de 3 tentatives incorrectes atteint, l'utilisateur est redirigé vers la page où un nouvel appairage avec les casques peut être demandé, puis un nouvel utilisateur peut être créé. En inspectant les éléments de cette page web, il est possible d'analyser les requêtes réseau envoyées à l'API HoloLens. Ces requêtes contiennent des informations sur le corps et les en-têtes de la requête, qui peuvent être facilement répliquées dans un autre outil, comme présenté à la Figure 1.3. La capacité à envoyer ces requêtes a été le vecteur d'attaque identifié.
 Figure 1.3 : Requête API HoloLens
Chaque fois qu'une nouvelle demande d'appairage est effectuée, les processus du HoloLens sont mis en pause et un code PIN est superposé à la vue de l'utilisateur, qui doit être saisi sur la page web pour poursuivre l'appairage de l'appareil, comme illustré à la Figure 1.4. Le HoloLens ne reprend son fonctionnement normal que lorsque ce code PIN disparaît. Pour le faire disparaître, l'utilisateur peut terminer le processus d'appairage sur la page web ou ouvrir un menu de paramètres dans lequel il peut revenir à la vue typique du HoloLens.
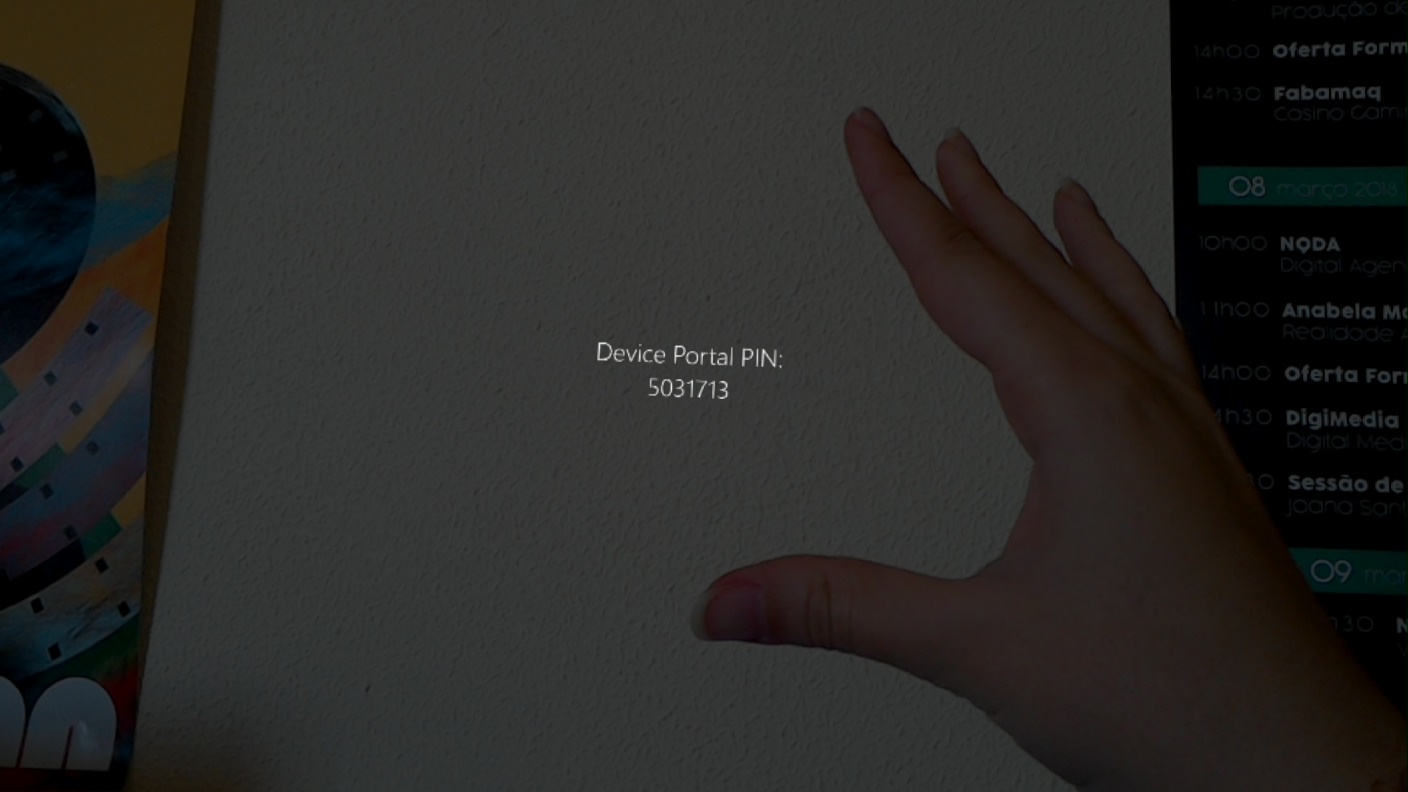 Figure 1.4 : Code PIN d'appairage HoloLens
Pour tester ce problème, un script a été développé pour envoyer à plusieurs reprises des demandes d'appairage à l'API, en ignorant toute erreur éventuelle jusqu'à ce que ce processus soit arrêté manuellement par l'attaquant (voir Figure 1.5 et Annexe A). Ce script a été développé pour Windows PowerShell, car il est possible de planifier l'exécution du script à chaque démarrage de l'ordinateur. De cette façon, l'attaquant peut installer le script sur les machines cibles, qui sont généralement connectées au même réseau que le HoloLens. L'attaque s'exécute en arrière-plan sans que les utilisateurs ne s'en aperçoivent, rendant l'équipement inutilisable. PowerShell fournit la commande « New-ScheduledTask », qui permet de créer un déclencheur pour exécuter le script malveillant à chaque fois que l'ordinateur est allumé.
 Figure 1.5 : Script PowerShell
Chaque fois qu'une demande d'appairage est effectuée, le code PIN d'appairage est superposé à la vue de l'utilisateur. À la suite des tests effectués avec le script précédent, il a été observé que l'envoi continu de requêtes amène le HoloLens à superposer constamment de nouveaux codes PIN sur la vue de l'utilisateur, l'empêchant d'effectuer toute autre tâche. L'utilisateur a la possibilité d'ouvrir un menu par-dessus ce code PIN, mais étant donné que les casques reçoivent constamment de nouvelles requêtes, l'utilisateur n'a pas le temps d'effectuer d'opérations dans ce menu. Avec le temps, les lunettes commencent à présenter des dysfonctionnements et le HoloLens a du mal à comprendre les gestes ou les commandes vocales de l'utilisateur. Ainsi, l'utilisateur ne peut plus utiliser l'appareil tant que l'attaque n'est pas arrêtée.
L'attaque a été testée dans différents scénarios et s'est avérée efficace dans son intégralité. Lorsque l'utilisateur tente de redémarrer le HoloLens, comme prévu, l'API cesse de répondre. Cependant, comme défini dans le script, les erreurs renvoyées par le serveur doivent être ignorées, ce qui lui permet de continuer à s'exécuter en arrière-plan. Une fois détecté que le HoloLens a rétabli une connexion au réseau, l'attaque persiste, empêchant l'utilisateur d'effectuer toute autre tâche. Le test a également été mené lorsqu'un appareil de confiance était déjà appairé avec les casques. Le résultat était le même : il est possible de mener l'attaque tant que l'IP de l'expéditeur est différente de celle déjà appairée.
