Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-41089-Netlogon-RCE-PoC — Proof-of-concept d'exploitation pour CVE-2026-41089, une vulnérabilité d'exécution de code à distance Netlogon dans les environnements Windows Active Directory, à des fins de recherche et de validation en sécurité. | Kitploit
Outils/GitHubGitHub/syntaxmethod/cve-2026-41089-netlogon-rce-poc
Scanners de VulnérabilitésAnalyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et ÉducationRed Teaming
GitHubsyntaxmethod/cve-2026-41089-netlogon-rce-poc

CVE-2026-41089-Netlogon-RCE-PoC

Proof-of-concept d'exploitation pour CVE-2026-41089, une vulnérabilité d'exécution de code à distance Netlogon dans les environnements Windows Active Directory, à des fins de recherche et de validation en sécurité.

Voir le dépôtSite web
3218il y a 1 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🛡️ CVE-2026-41089
Recherche de sécurité Netlogon & Module d'outil de sécurité IA

Recherche de sécurité • Validation défensive • Intégration d'outil de sécurité IA


Latest Release Build Status Donations Telegram Channel License

🌐 Демо-версия • 📚 Сайт проекта • 💬 Чат сообщества

Navigation du site : Accueil • Mises à jour • Téléchargements • Modules
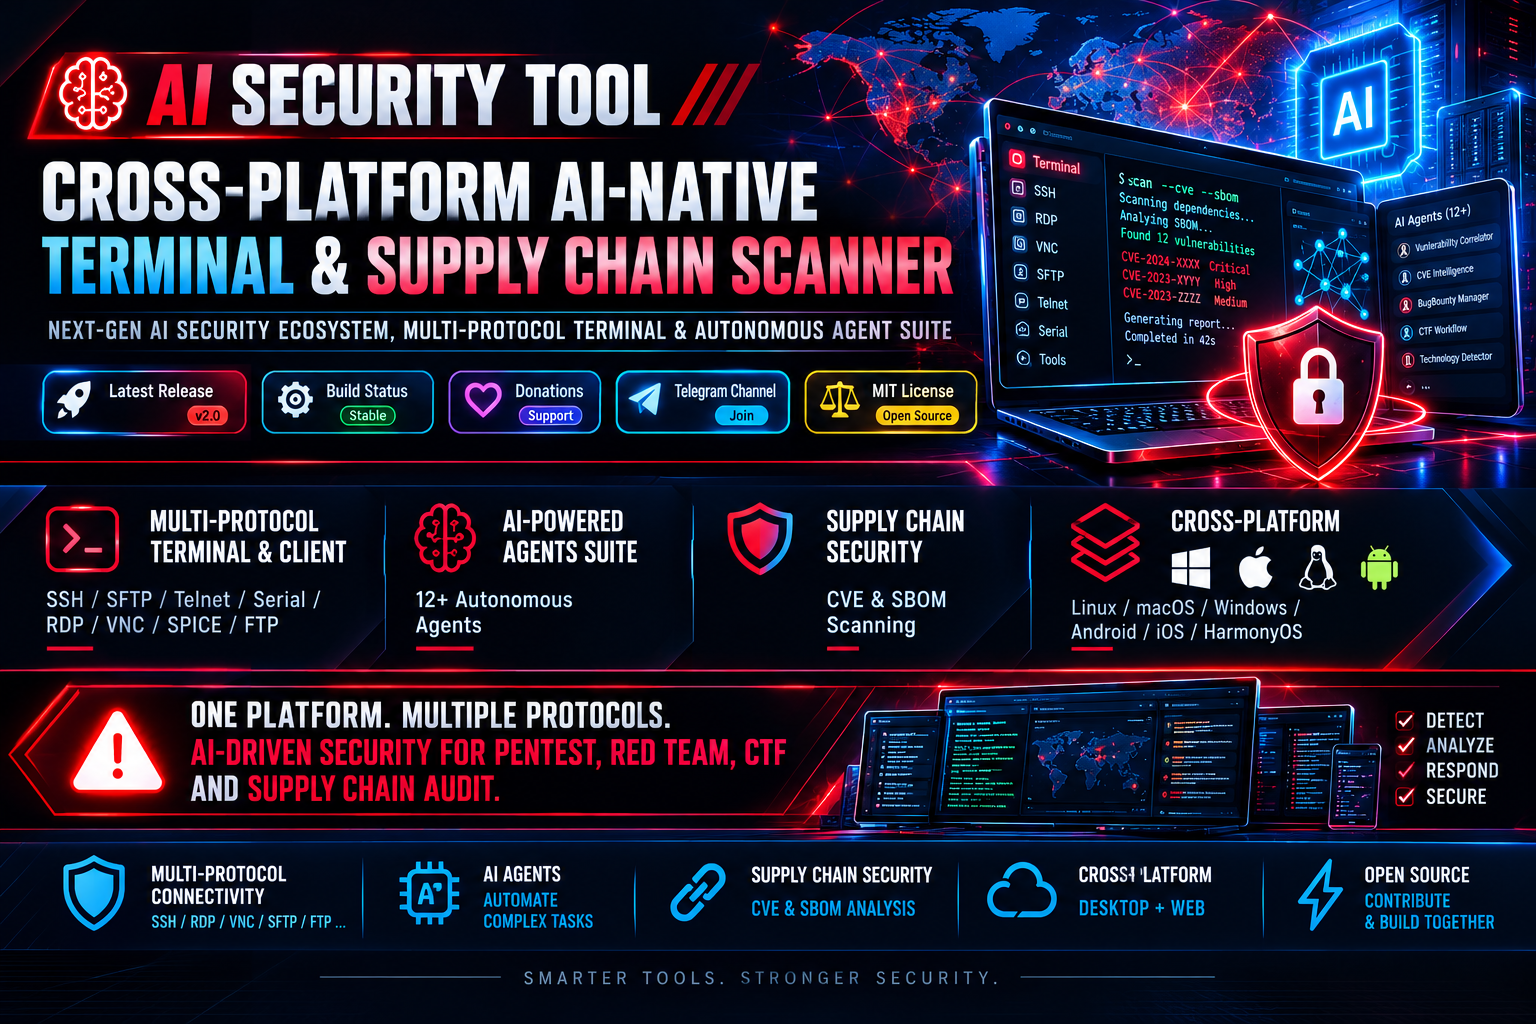
AI Security Tool Banner


Download CVE-2026-24291 Module

Page officielle du module AI Security Tool

🧠 Aperçu conceptuel

CVE-2026-41089-Netlogon-RCE-PoC est un dépôt de recherche en sécurité destiné à la validation contrôlée de la surface d'attaque Netlogon et de la télémétrie défensive. Utilisez-le uniquement dans un laboratoire isolé et autorisé.

AI Security Tool — est un outil multiplateforme à code source ouvert, créé à la jonction de l'administration traditionnelle et de la sécurité de l'information moderne. Il combine un combiné multiprotocole pour la connexion (SSH, RDP, VNC), une fonctionnalité d'analyse approfondie des chaînes d'approvisionnement (Supply Chain Security, CVE & SBOM) et un écosystème autonome de plus de 12 agents IA.

L'outil élimine la nécessité de basculer entre des dizaines d'utilitaires lors de la réalisation d'un audit de sécurité, de tâches Red Team, Pentest ou CTF. L'application est disponible à la fois en version de bureau (Linux, macOS, Windows, Android, iOS, HarmonyOS) et sous forme d'interface Web complète.

🎯 Philosophie fondamentale

« Combler le fossé entre l'exécution, l'intelligence et l'audit de la chaîne d'approvisionnement. »
Nous avons créé AI Security Tool pour nous débarrasser de l'analyse manuelle routinière. Au lieu de scripts disparates, l'outil fournit une plateforme AI-Native unifiée qui met en corrélation de manière autonome le contexte des vulnérabilités, sélectionne les paramètres et automatise les processus d'audit.


🔍 Modules de vérification de sécurité et dépôts PoC

Collection de vulnérabilités, de scripts PoC et de recherches, maintenue par les membres de notre communauté :

🔥 Exécution de code à distance (RCE) et vulnérabilités réseau 4 modules
  • CVE-2026-41089 — Exploit d'exécution de code à distance Netlogon @ZeroDayVPN
  • CVE-2026-20805 — Preuve de concept d'exécution de code à distance Windows @ZeroDayEvil
  • CVE-2026-41096 — Module d'analyse de vulnérabilité RCE critique @ZeroDayEvil
  • CVE-2026-24291 — Exécution de code à distance via protocole réseau @ZeroDayVPN
🛡️ Élévation de privilèges (EoP) & Services 2 modules
  • CVE-2026-66804 — Élévation de privilèges du service CrossDevice @ZeroDayVPN
  • CVE-2026-50416 — Analyse et PoC d'élévation de privilèges locale @ZeroDayEvil
📚 Recherche sur les vulnérabilités & Analyses 2 modules
  • CVE-2026-42978 — Analyse technique approfondie & recherche de PoC @ZeroDayEvil
  • CVE-2026-83991 — Analyse complète & démonstration d'exploitation @ZeroDayVPN

Télécharger l’outil