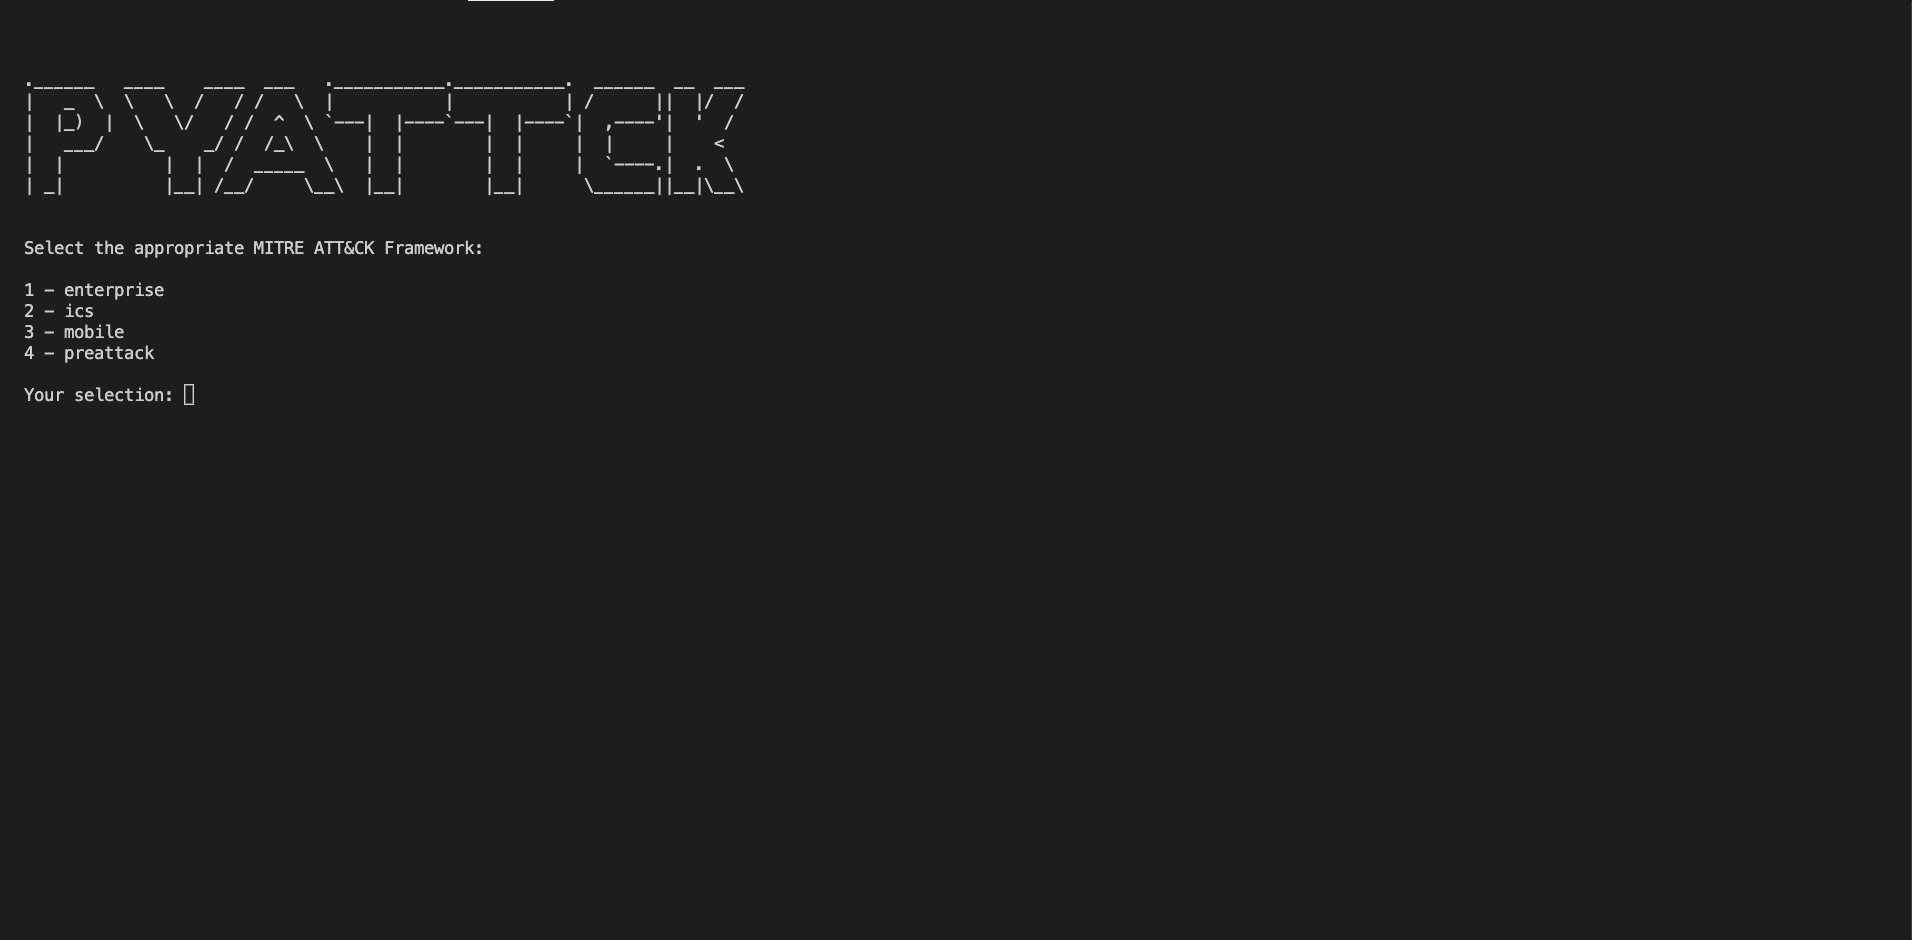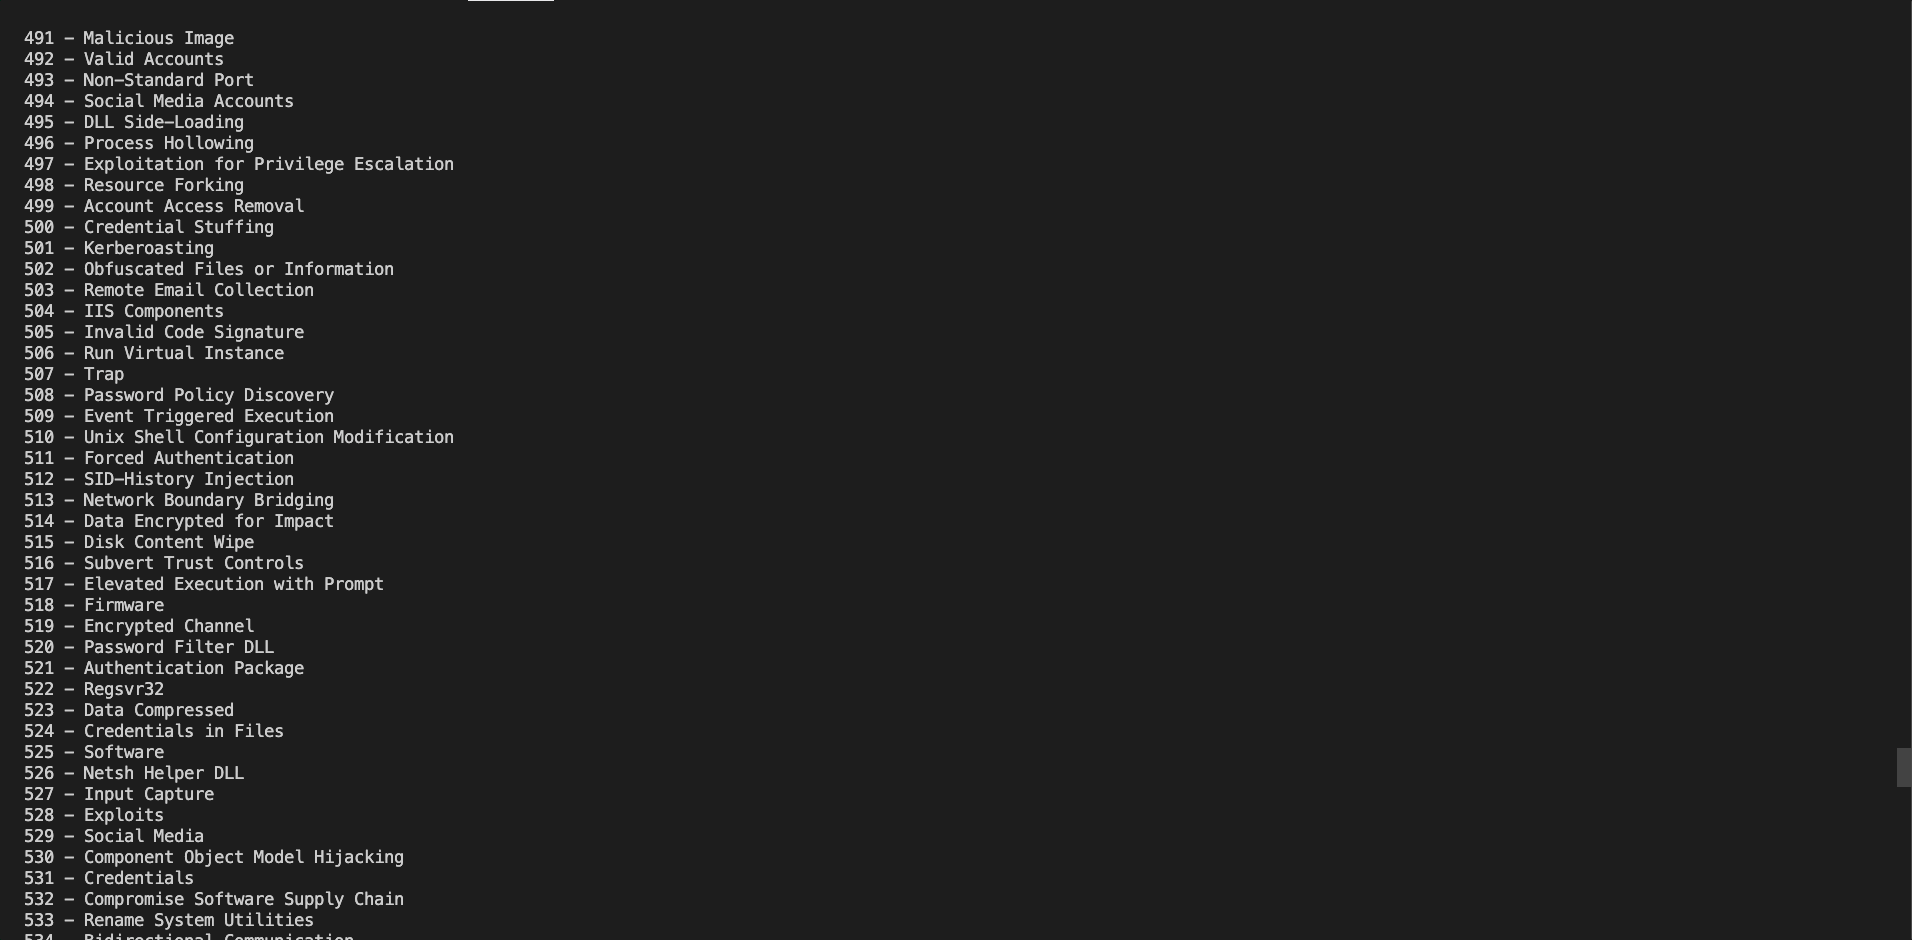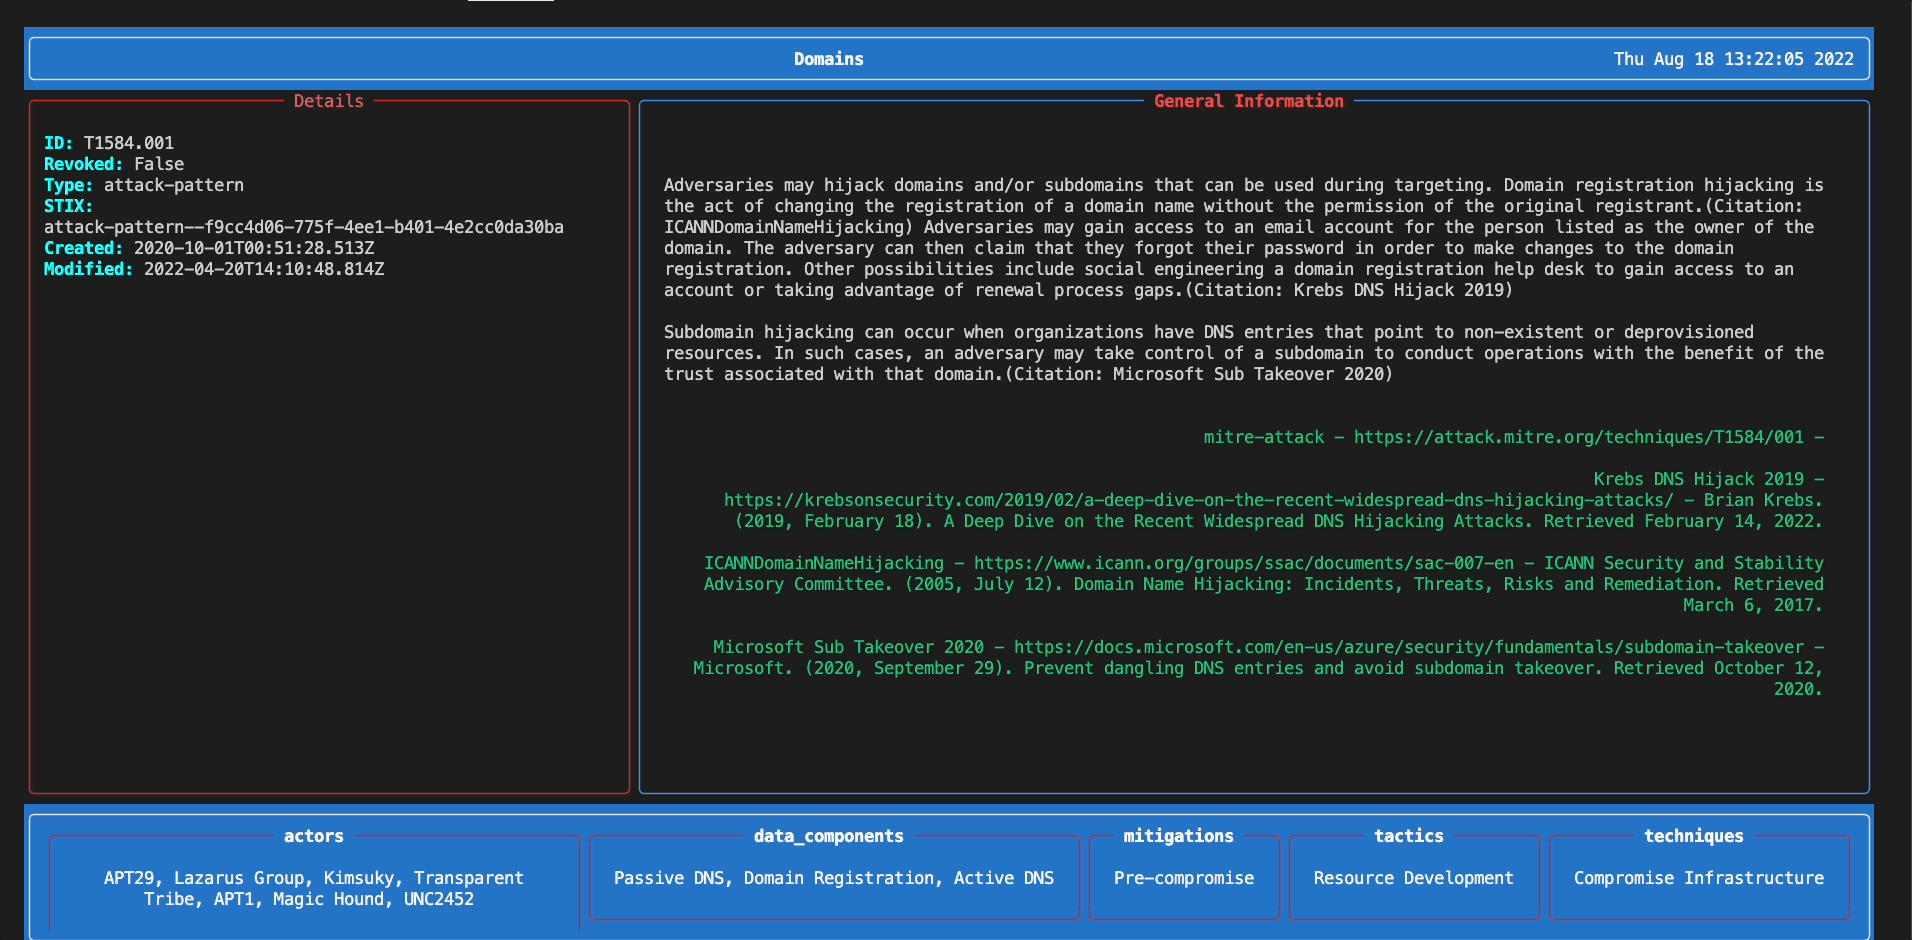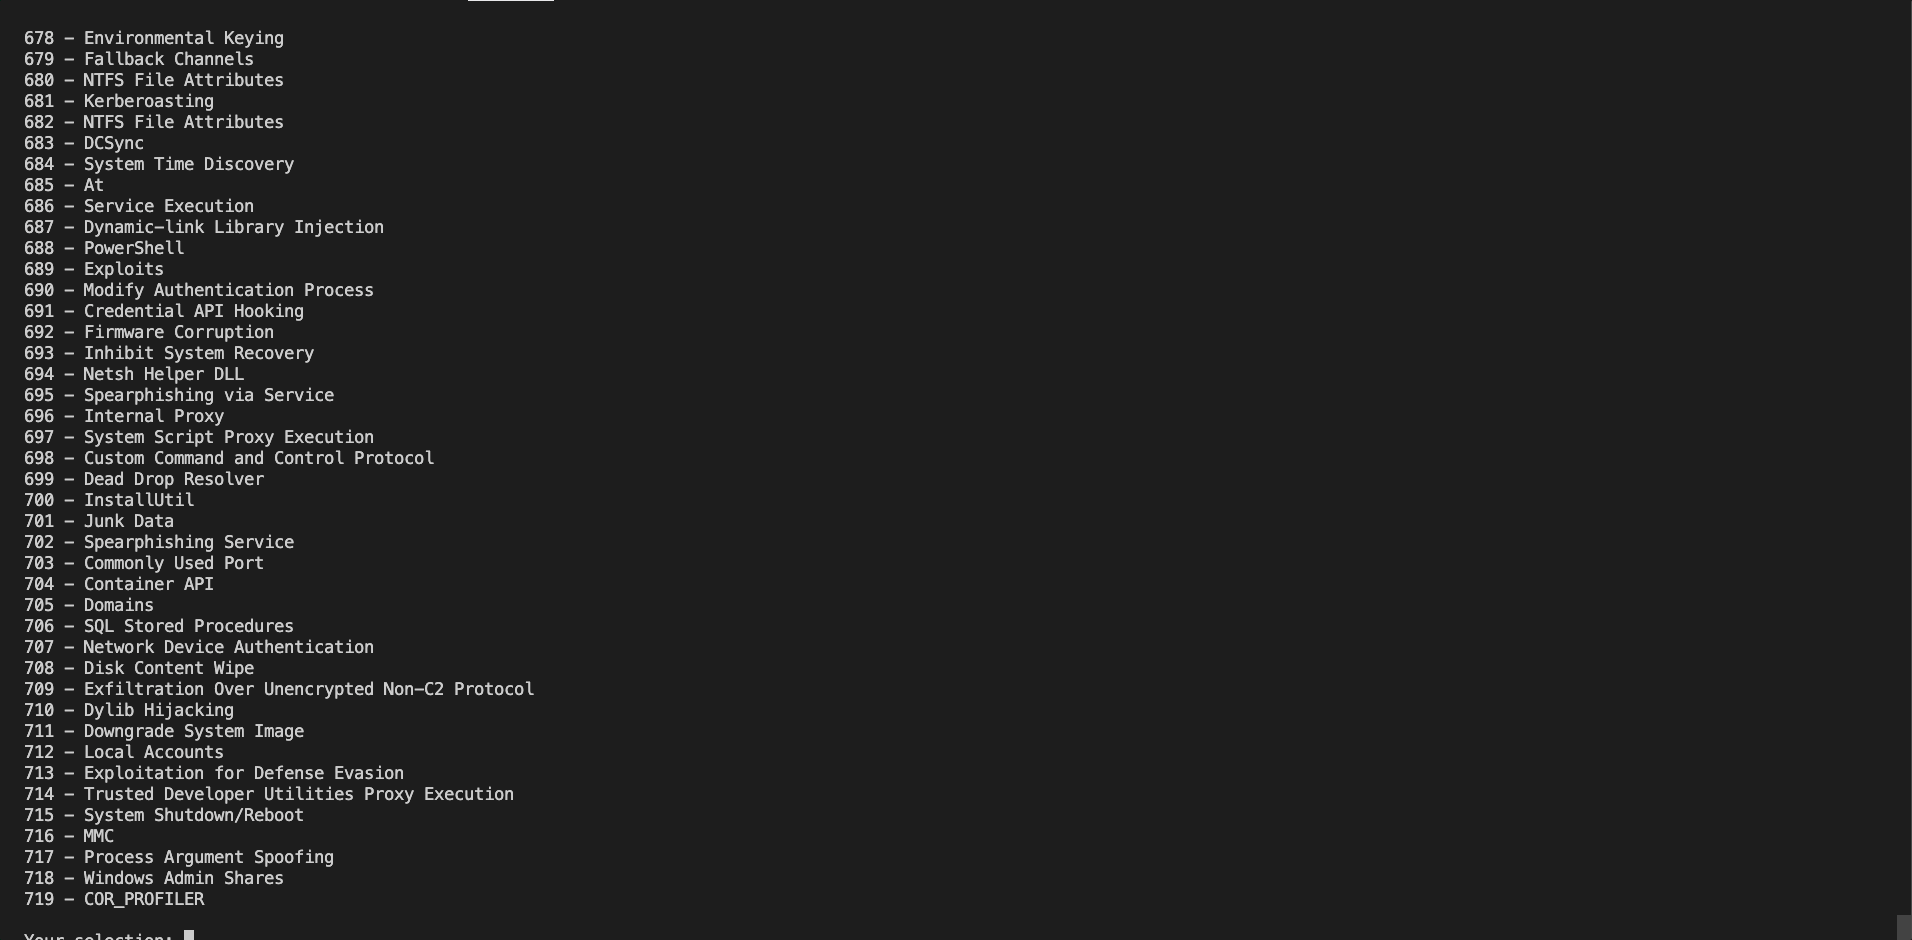
 swimlane/pyattck
Un paquet Python pour interagir avec le framework MITRE ATT&CK


    .______   ____    ____  ___   .___________.___________.  ______  __  ___
    |   _  \  \   \  /   / /   \  |           |           | /      ||  |/  /
    |  |_)  |  \   \/   / /  ^  \ `---|  |----`---|  |----`|  ,----'|  '  /
    |   ___/    \_    _/ /  /_\  \    |  |        |  |     |  |     |    <
    |  |          |  |  /  _____  \   |  |        |  |     |  `----.|  .  \
    | _|          |__| /__/     \__\  |__|        |__|      \______||__|\__\
Un paquet Python pour interagir avec les frameworks MITRE ATT&CK
La version actuelle est 7.1.1
pyattck est un framework léger pour les frameworks MITRE ATT&CK. Ce paquet extrait les détails des frameworks Enterprise, PRE-ATT&CK, Mobile et ICS de MITRE.
pyattck aide les organisations et les individus à accéder aux frameworks MITRE ATT&CK de manière programmatique. Cela signifie que vous pouvez accéder à tous les acteurs, malwares, mitigations, tactiques, techniques et outils définis par les frameworks Enterprise, Mobile, Pre-Attck et ICS via un utilitaire en ligne de commande ou en l'intégrant dans votre propre code.
Il existe de nombreuses raisons pour lesquelles vous voudriez accéder à ces données de manière automatisée (scriptée/codée), mais quelques exemples sont :
Il existe d'autres avantages que pyattck offre également, notamment la possibilité de fournir des données contextuelles supplémentaires. Vous trouverez plus d'informations sur ces données ici mais l'essentiel est que pyattck utilise plusieurs dépôts open-source pour collecter des données contextuelles supplémentaires comme les commandes utilisées pour exécuter une technique, le pays et autres détails sur un acteur malveillant, d'autres variantes de malware similaires à un outil/malware défini, etc.
Ce contexte supplémentaire est ce qui rend pyattck vraiment puissant et permet aux gens de construire des tests et des validations plus robustes de leurs règles de détection, de valider les hypothèses de test, etc. Il existe vraiment d'innombrables façons d'utiliser pyattck pour aider les équipes bleues, rouges et violettes à défendre les organisations (et elles-mêmes).
Le paquet pyattck récupère toutes les tactiques, techniques, acteurs, malwares, outils et mitigations des frameworks MITRE ATT&CK ainsi que toutes les relations définies dans l'ensemble de données MITRE ATT&CK (y compris les sous-techniques).
De plus, les techniques, acteurs et outils (le cas échéant) disposent désormais de données collectées à partir de ressources tierces accessibles via différentes propriétés. Pour plus d'informations détaillées sur ces fonctionnalités, voir Jeux de données externes.
Le paquet pyattck vous permet de :
Vous pouvez installer pyattck sur OS X, Linux ou Windows. Vous pouvez également l'installer directement à partir des sources. Pour installer, voir les commandes sous l'en-tête du système d'exploitation correspondant ci-dessous.
pip install pyattck
git clone https://github.com/swimlane/pyattck.git
cd pyattck
python setup.py install
Pour utiliser pyattck, vous devez instancier un objet Attck. Bien que vous puissiez interagir directement avec chaque classe, l'utilisation prévue se fait via un objet Attck :
from pyattck import Attck

attack = Attck()
Par défaut, les sous-techniques sont accessibles sous chaque objet technique. Vous pouvez désactiver ce comportement en passant nested_techniques=False lors de la création de votre objet Attck.
Par exemple, le comportement par défaut ressemble à l'exemple suivant :
from pyattck import Attck

attack = Attck()

for technique in attack.enterprise.techniques:
    print(technique.id)
    print(technique.name)
    for subtechnique in technique.techniques:
        print(subtechnique.id)
        print(subtechnique.name)
Vous pouvez accéder aux propriétés principales suivantes sur votre objet Attck :
Une fois que vous spécifiez le framework MITRE ATT&CK, vous pouvez accéder à des propriétés supplémentaires.
Voici les objets accessibles sous la propriété Enterprise :
Pour plus d'informations sur les types d'objets sous la propriété enterprise, voir Enterprise.
Voici les objets accessibles sous la propriété PreAttck :
Pour plus d'informations sur les types d'objets sous la propriété preattck, voir PreAttck.
Voici les objets accessibles sous la propriété Mobile :
