 surajhacx/cve-2024-34452
Vulnérabilité de Cross-Site Scripting (XSS) dans CMSimple_XH

Aperçu
Une vulnérabilité de cross-site scripting (XSS) a été identifiée dans CMSimple_XH version 1.7.6. Cette vulnérabilité permet aux utilisateurs autorisés de télécharger des fichiers SVG contenant du code JavaScript malveillant. Le problème provient d'une validation et d'un assainissement inadéquats des fichiers SVG téléchargés dans la fonctionnalité de téléchargement de fichiers de l'application.
Détails de la vulnérabilité
Description
La vulnérabilité existe en raison de l'incapacité de l'application à valider et assainir correctement les fichiers SVG téléchargés par les utilisateurs. Un attaquant peut exploiter cette faille en téléchargeant un fichier SVG spécialement conçu contenant du code JavaScript malveillant. Lorsque le fichier SVG téléchargé est consulté par d'autres utilisateurs, le code JavaScript injecté s'exécute dans leurs navigateurs dans le contexte de l'application CMSimple_XH. Cela peut entraîner diverses attaques XSS.
Impact
L'exploitation réussie de cette vulnérabilité pourrait permettre à un attaquant de :
Preuve de concept
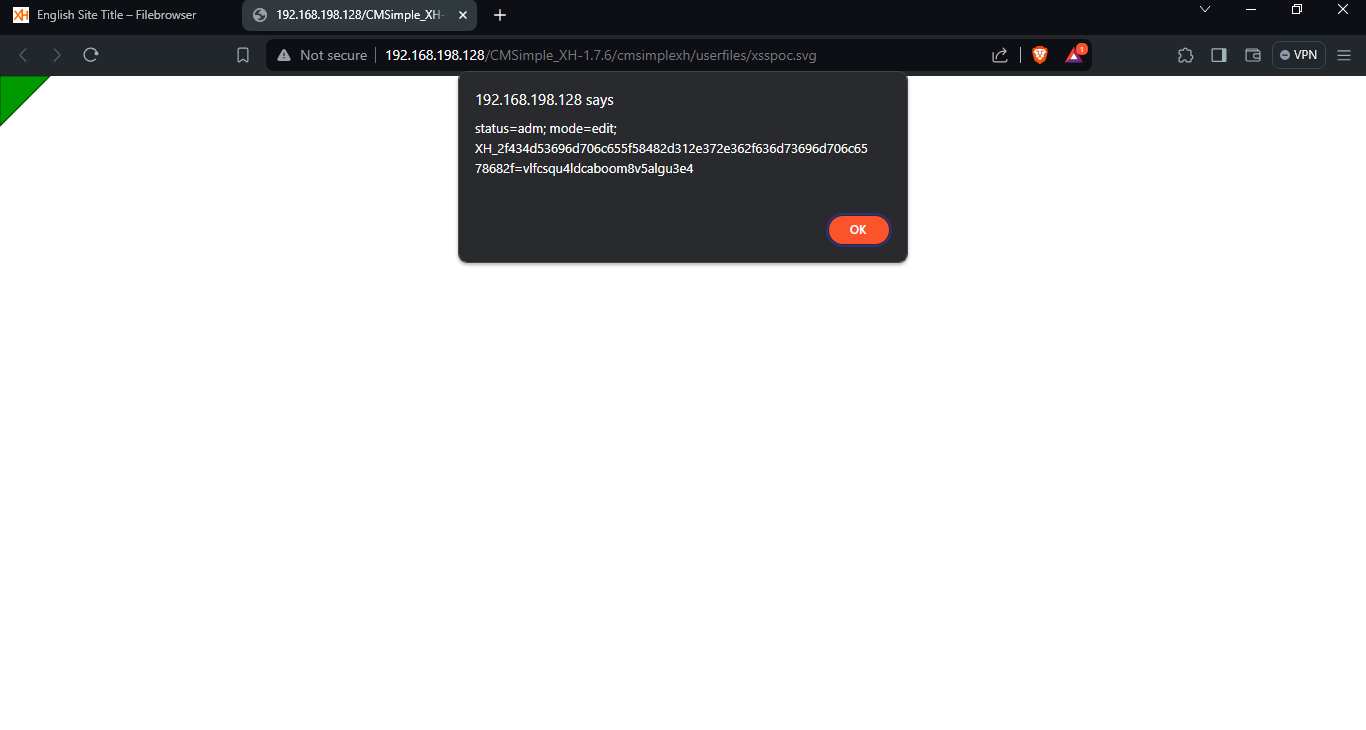
Un exemple de code SVG malveillant qui déclenche une alerte avec les cookies du document :
<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">
<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg">
  <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
  <script type="text/javascript">
    alert(document.cookie);
  </script>
</svg>
Étapes pour reproduire
Captures d'écran

Remerciements : Cette vulnérabilité a été découverte et signalée par Suraj Theekshana.
