 steverobbins/magescan
Scannez un site Magento pour obtenir des informations


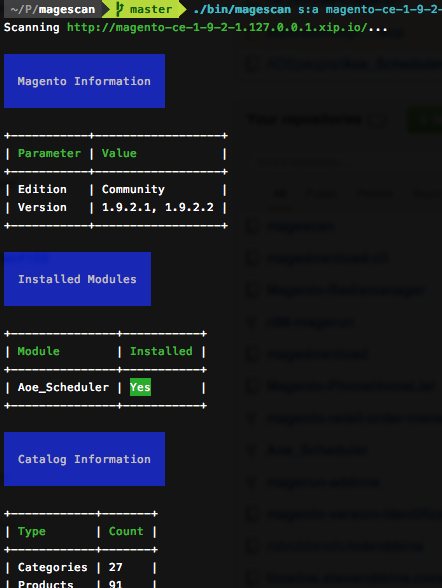
L'idée derrière cet outil est d'évaluer la qualité et la sécurité d'un site Magento auquel vous n'avez pas accès. Le scénario typique : vous interviewez un développeur potentiel ou évaluez un nouveau client, et vous souhaitez avoir une idée de ce à quoi vous avez affaire.

magescan.phar depuis la page des releasesphpphp magescan.phar scan:all www.example.com
git clone https://github.com/steverobbins/magescan magescan
cd magescan
curl -sS https://getcomposer.org/installer | php
php composer.phar install
bin/magescan scan:all www.example.com
Clonez dans votre répertoire ~/.n98-magerun/modules
mkdir -p ~/.n98-magerun/modules
git clone https://github.com/steverobbins/magescan ~/.n98-magerun/modules/magescan
magerun magescan:scan store.example.com
composer require steverobbins/magescan --dev
Ajoutez ce qui suit à votre composer.json
"require": {
    "steverobbins/magescan": "dev-master"
}
$ magescan.phar scan:all store.example.com
scan:all$ magescan.phar scan:all [--insecure|-k] [--show-modules] <url>
Exécute tous les scans sur l'URL donnée <url>.
--format=FORMATSpécifie un format de sortie différent. Valeurs possibles :
defaultjson--insecure, -kSi défini, les certificats SSL ne seront pas validés.
--show-modulesListe tous les modules recherchés, pas seulement ceux trouvés.
scan:catalog$ magescan.phar scan:catalog [--insecure|-k] <url>
Obtient les informations du catalogue.
scan:modules$ magescan.phar scan:modules [--insecure|-k] [--show-modules] <url>
Obtient les modules installés.
scan:patch$ magescan.phar scan:patch [--insecure|-k] <url>
Obtient les informations sur les correctifs.
scan:server$ magescan.phar scan:server [--insecure|-k] <url>
Vérifie la technologie du serveur.
scan:sitemap$ magescan.phar scan:sitemap [--insecure|-k] <url>
Vérifie le sitemap.
scan:unreachable$ magescan.phar scan:unreachable [--insecure|-k] <url>
Vérifie les chemins inaccessibles.
scan:version$ magescan.phar scan:version [--insecure|-k] <url>
Obtient la version d'une installation Magento.
Affiche tous les modules que nous avons tenté de détecter, pas seulement ceux trouvés.
Comme nous ne pouvons pas voir la base de code, cet outil fait des suppositions et des estimations. Les informations rapportées ne sont pas garanties comme étant correctes.
Pour des analyses approfondies, envisagez :
Veuillez créer un ticket pour tous les bugs et demandes de fonctionnalités.
Forkez ce dépôt et envoyez une pull request vers la branche dev.
