 sromanhu/cve-2023-44762_concretecms-reflected-xss---tags
Vulnérabilité de Cross-Site Scripting dans ConcreteCMS v.9.2.1 permet à un attaquant local d'exécuter du code arbitraire via un script conçu dans les Tags depuis Paramètres - Tags

Description : Vulnérabilité de type Cross Site Scripting dans ConcreteCMS v.9.2.1 permettant à un attaquant local d'exécuter du code arbitraire via un script malveillant dans les Tags depuis Réglages - Tags.
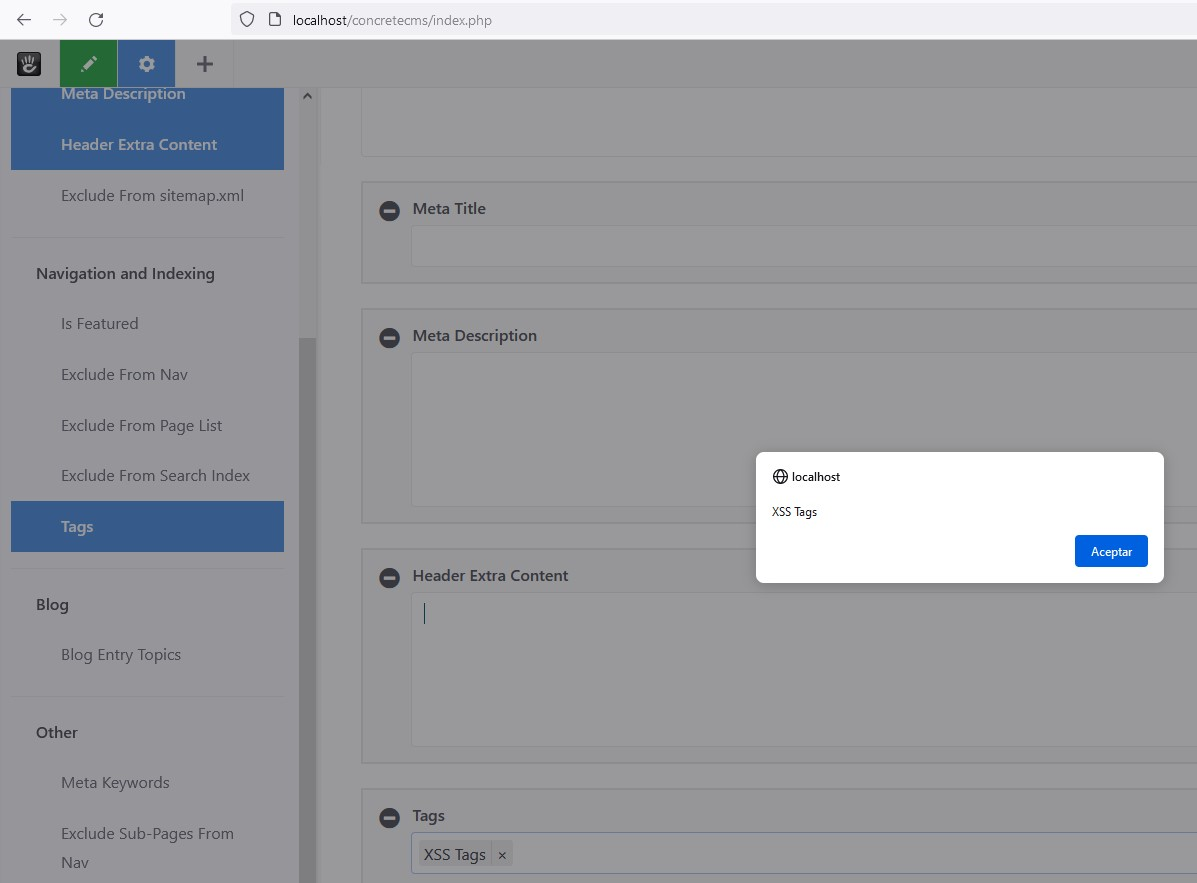
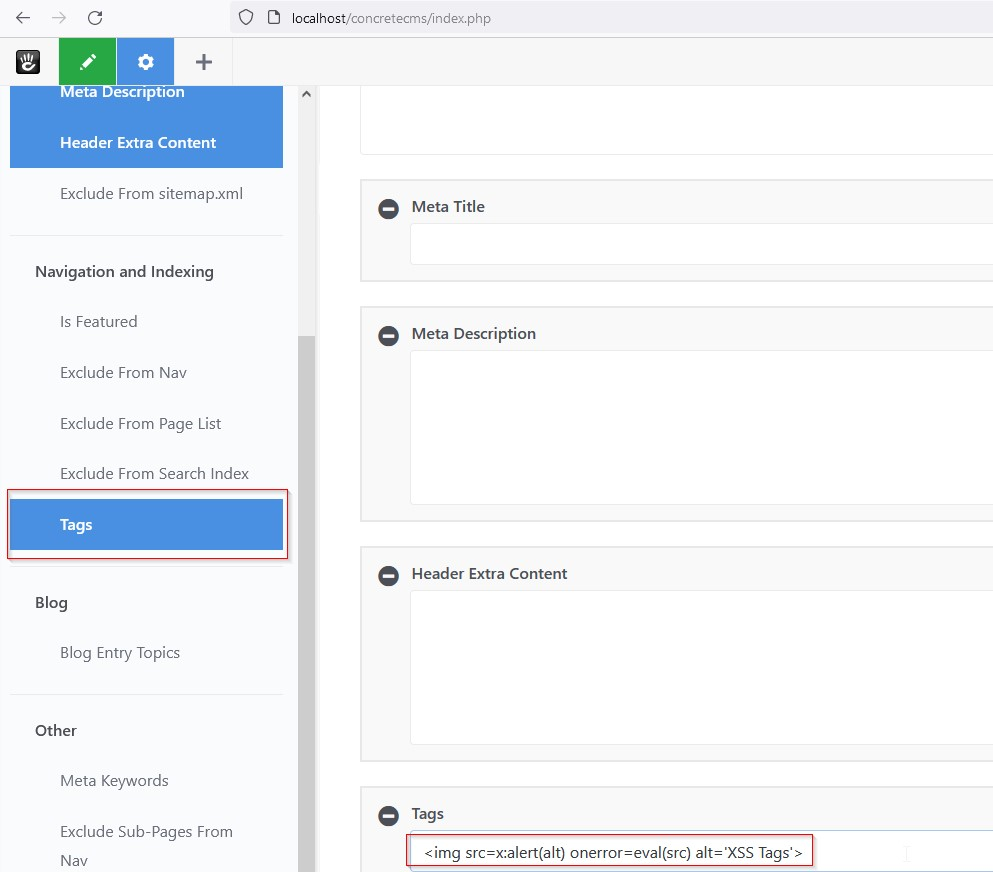
Vecteurs d'attaque : Une vulnérabilité dans l'assainissement de la saisie dans les Tags de « Réglages - Tags » permet d'injecter du code JavaScript qui sera exécuté lorsque l'utilisateur accède à la page web.
Après connexion au panneau, nous allons dans la section « Réglages - Tags » du menu du tableau de bord.
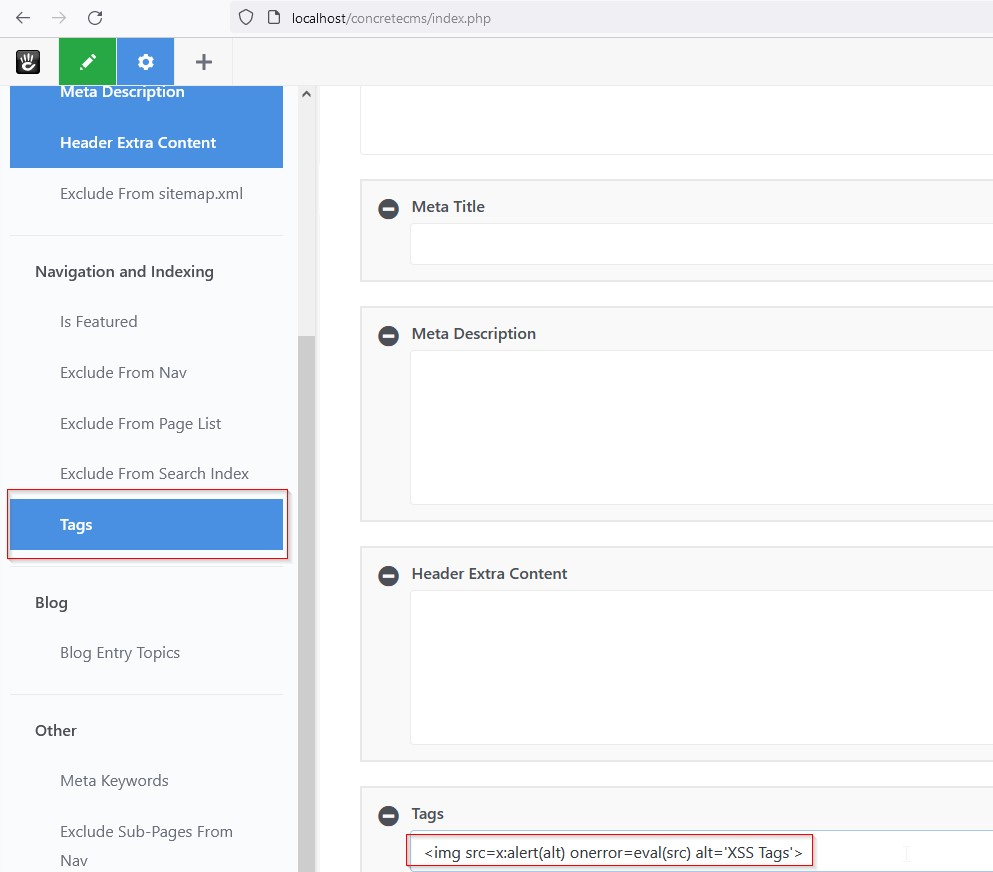
Dans l'image suivante, vous pouvez voir le code intégré qui exécute la charge utile dans la page web principale.