 sromanhu/cve-2023-43345-quick-cms-stored-xss---pages-content
Quick CMS 6.7 est affecté par une vulnérabilité Cross-Site Scripting (XSS) qui permet à des attaquants d'exécuter du code arbitraire via une charge utile malveillante dans le champ Content- Name du menu Pages.

Description : Une vulnérabilité Cross-Site Scripting (XSS) dans Quick CMS v6.7 permet à un attaquant local d'exécuter du code arbitraire via un script malveillant dans le champ Content - Name du Menu Pages.
Vecteurs d'attaque : Une vulnérabilité dans la désinfection de l'entrée du champ Name du contenu du Menu Pages permet d'injecter du code JavaScript qui sera exécuté lorsque l'utilisateur accède à la page web.
Lors de la connexion au panneau, nous allons dans la section "Content - Name" des Pages.
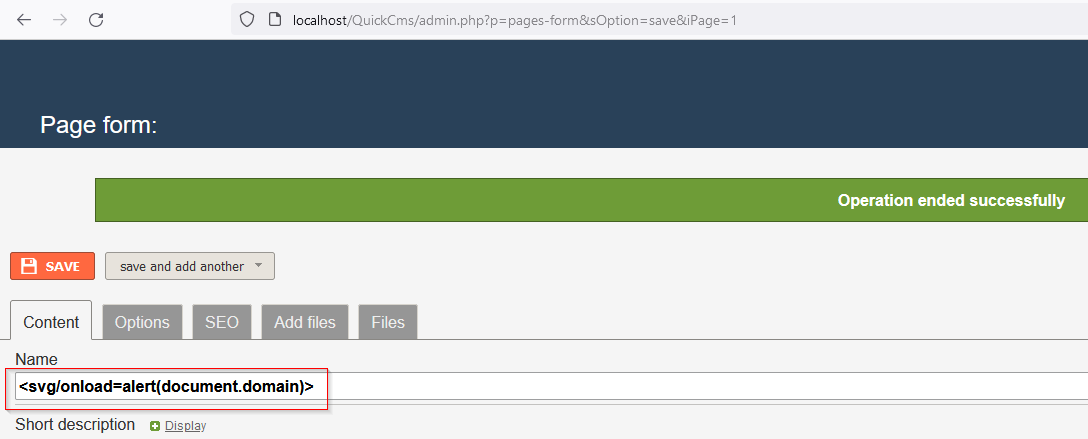
Nous modifions ces paramètres de contenu et constatons que nous pouvons injecter du code JavaScript arbitraire dans le champ Name.
<svg/onload=alert(document.domain)>
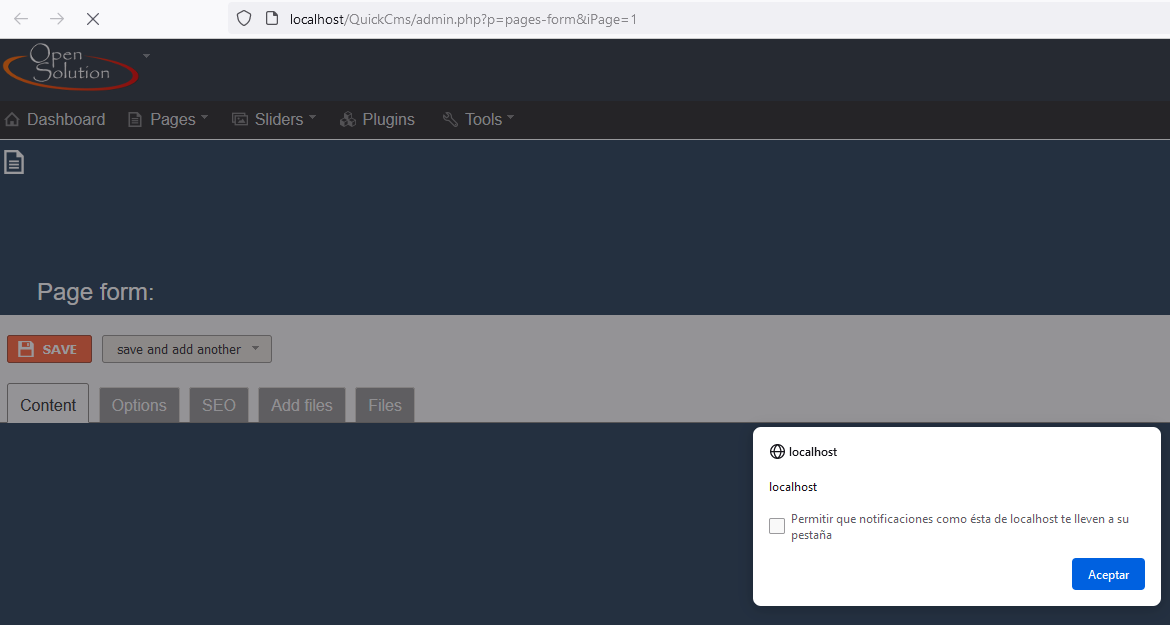
Dans l'image suivante, vous pouvez voir le code intégré qui exécute la payload dans la page web principale.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
